
Bulut Temelleri ve Altyapı Hizmetleri
 22 Haziran 2026
Yapay Zeka Çağında BT Altyapıları Neden Yeniden Tasarlanıyor?
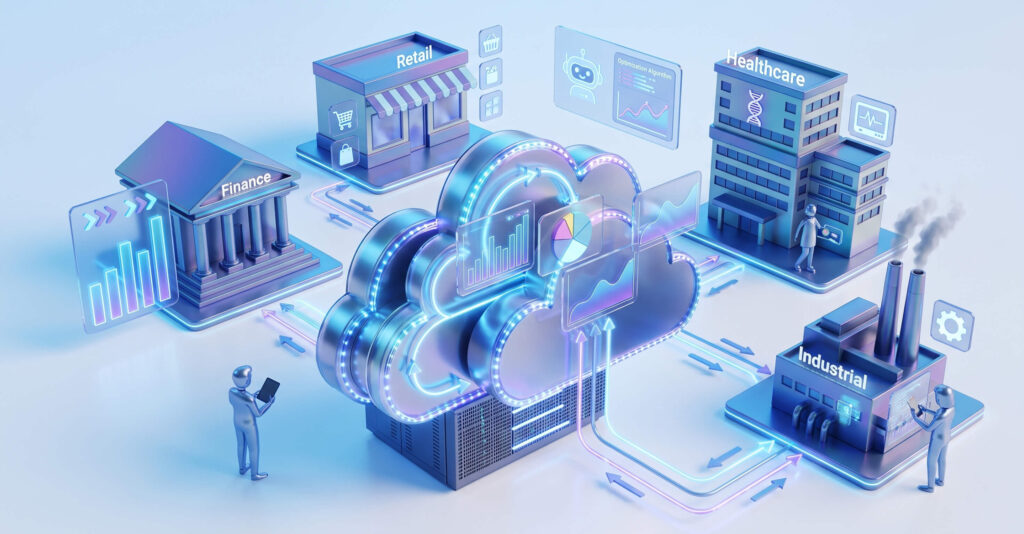
Yapay zeka son birkaç yılın en çok konuşulan teknolojilerinden biri olsa da artık yalnızca teknoloji şirketlerinin veya araştırma merkezlerinin gündeminde değil. Finans kuruluşlarından üretim tesislerine, sağlık sektöründen perakendeye kadar hemen her kurum, yapay zekayı operasyonlarının bir parçası haline getirmek için çalışmalar yürütüyor. Müşteri hizmetlerinde kullanılan sohbet botlarından gelişmiş veri analitiği platformlarına, üretim süreçlerini optimize eden algoritmalardan kurumsal karar destek sistemlerine kadar birçok alanda yapay zeka projeleri hızla yaygınlaşıyor.
Ancak birçok kurumun gözden kaçırdığı önemli bir gerçek var: Yapay zeka projelerinin başarısı yalnızca kullanılan modele veya yazılıma bağlı değil. Bu projelerin sürdürülebilir, güvenli ve yüksek performanslı şekilde çalışabilmesi için güçlü bir BT altyapısına ihtiyaç duyuluyor. Hatta birçok uzman, önümüzdeki yıllarda yapay zeka yatırımlarındaki başarının büyük ölçüde altyapı stratejileriyle belirleneceğini öngörüyor.
Bugün birçok kurumun veri merkezi ve bulut mimarisi, geleneksel iş yükleri düşünülerek tasarlandı. Kurumsal uygulamalar, ERP sistemleri, veritabanları, dosya servisleri ve sanallaştırma platformları uzun yıllardır benzer mimariler üzerinde çalışıyor. Ancak yapay zeka iş yükleri bu denklemi önemli ölçüde değiştiriyor. Çünkü yapay zeka yalnızca daha fazla işlem gücü talep etmiyor; aynı zamanda veri erişimi, depolama performansı, ağ kapasitesi ve güvenlik mimarisi üzerinde de ciddi etkiler yaratıyor.
Bu nedenle birçok BT yöneticisi artık yeni bir soruyla karşı karşıya: Mevcut altyapımız yapay zeka çağının gereksinimlerini karşılamaya ne kadar hazır?
Geleneksel Altyapılar Neden Zorlanmaya Başladı?
Kurumsal BT altyapıları yıllar boyunca öngörülebilir iş yükleri için tasarlandı. Kullanıcı sayıları, veri büyüme oranları ve uygulama ihtiyaçları belirli sınırlar içerisinde ilerliyordu. Kapasite planlamaları yıllık olarak yapılabiliyor, kaynak ihtiyaçları büyük ölçüde tahmin edilebiliyordu.
Yapay zeka projeleri ise bu öngörülebilir yapıyı değiştiriyor. Bir veri analizi çalışması sırasında birkaç saat içerisinde terabaytlarca veri işlenebiliyor. Bir makine öğrenmesi modeli eğitilirken normal uygulamaların aylar boyunca tükettiği işlem gücü birkaç gün içerisinde kullanılabiliyor. Özellikle üretken yapay zeka uygulamalarının yaygınlaşmasıyla birlikte GPU kaynaklarına olan ihtiyaç da katlanarak artıyor.
Bu noktada sorun yalnızca daha güçlü sunuculara sahip olmak değil. Çünkü yapay zeka iş yükleri, altyapının birçok bileşenini aynı anda etkiliyor. İşlem gücü kadar depolama performansı, ağ gecikmesi, veri erişim süreleri ve güvenlik katmanları da kritik hale geliyor.
Birçok kurumun yaşadığı temel problem, mevcut altyapılarının geleneksel uygulamalar için yeterli olmasına rağmen yapay zeka projelerinin ihtiyaç duyduğu esnekliği sağlayamamasıdır. Özellikle büyüyen veri hacimleri ve değişken kaynak ihtiyaçları, klasik kapasite planlama yöntemlerini yetersiz bırakabiliyor.
Yapay Zeka Sadece GPU Meselesi Değil
Yapay zeka denildiğinde çoğu zaman ilk akla gelen konu GPU teknolojileri oluyor. Elbette yüksek performanslı işlem kaynakları yapay zeka projelerinin temel bileşenlerinden biridir. Ancak başarılı bir yapay zeka altyapısı yalnızca GPU yatırımıyla oluşturulamaz.
Aslında kurumların dikkat etmesi gereken temel bileşenler şunlardır:
Yüksek performanslı işlem kaynaklarıHızlı ve ölçeklenebilir depolama altyapısıDüşük gecikmeli ağ mimarisiVeri koruma ve yedekleme sistemleriGüvenlik ve erişim kontrol mekanizmalarıÖlçeklenebilir bulut kaynakları
Bu bileşenlerden herhangi birinin eksik olması, yapay zeka projelerinin performansını doğrudan etkileyebilir. Özellikle veri erişim süreleri ve depolama performansı, birçok projede işlem gücü kadar belirleyici hale gelmektedir.
Bugün kurumların karşılaştığı en büyük zorluklardan biri de veri miktarındaki hızlı artıştır. Yapay zeka sistemleri ne kadar fazla veriyle beslenirse o kadar başarılı sonuçlar üretebilir. Ancak bu durum depolama altyapılarının ve veri yönetim süreçlerinin yeniden değerlendirilmesini gerektiriyor.
Veri Yeni Dönemin En Kritik Kaynağı Haline Geliyor
Yapay zekanın gerçek değeri algoritmalardan değil, veriden geliyor. Aynı yapay zeka modeli farklı kurumlarda çok farklı sonuçlar üretebilir. Bunun temel nedeni kullanılan verinin kalitesi, doğruluğu ve erişilebilirliğidir.
Bu nedenle kurumların yalnızca işlem gücüne değil, veri stratejilerine de yatırım yapmaları gerekiyor. Verinin nerede tutulduğu, nasıl korunduğu ve ne kadar hızlı erişilebildiği artık BT ekiplerinin öncelikli gündem maddeleri arasında yer alıyor.
Özellikle büyük veri setleriyle çalışan kurumlarda depolama mimarilerinin önemi her geçen gün artıyor. Geleneksel depolama sistemleri çoğu zaman yapay zeka projelerinin ihtiyaç duyduğu performansı sunmakta zorlanabiliyor. Bu nedenle yeni nesil altyapılarda yüksek performanslı depolama çözümleri ve ölçeklenebilir bulut kaynakları ön plana çıkıyor.
Bununla birlikte veri güvenliği konusu da yeni bir boyut kazanıyor. Yapay zeka sistemleri müşteri bilgileri, finansal veriler, üretim kayıtları ve kurumsal dokümanlar gibi kritik bilgileri işleyebiliyor. Bu nedenle verinin korunması yalnızca bir güvenlik gereksinimi değil, aynı zamanda kurumsal sürdürülebilirliğin temel unsurlarından biri haline geliyor.
Yapay Zeka ve Siber Güvenlik İlişkisi Güçleniyor
Yapay zeka projeleri büyüdükçe saldırı yüzeyi de genişliyor. Daha fazla veri, daha fazla kullanıcı ve daha fazla entegrasyon yeni güvenlik risklerini beraberinde getiriyor. Kurumlar yalnızca verilerini korumakla kalmıyor, aynı zamanda yapay zeka modellerini ve eğitim süreçlerini de güvence altına almak zorunda kalıyor.
Bu nedenle modern yapay zeka altyapılarında güvenlik sonradan eklenen bir katman olmaktan çıkıyor ve mimarinin temel bileşenlerinden biri haline geliyor. Ağ güvenliği, veri şifreleme, erişim yönetimi, güvenlik izleme sistemleri ve sürekli tehdit analizi artık yapay zeka projelerinin ayrılmaz parçaları olarak değerlendiriliyor.
Özellikle regülasyonlara tabi sektörlerde faaliyet gösteren kurumlar için veri güvenliği ve uyumluluk gereksinimleri daha da kritik hale geliyor. Yapay zekanın yaygınlaşmasıyla birlikte BT ekiplerinin güvenlik stratejilerini yeniden gözden geçirmesi kaçınılmaz görünüyor.
Yeni Nesil Altyapıların Ortak Özellikleri
Bugün dünya genelinde başarılı yapay zeka projelerini destekleyen altyapılara baktığımızda bazı ortak özellikler dikkat çekiyor.
Bu altyapılar genellikle:
İhtiyaca göre ölçeklenebiliyor.GPU kaynaklarına hızlı erişim sağlayabiliyor.Yüksek performanslı depolama katmanları içeriyor.Çoklu lokasyon ve felaket kurtarma senaryolarını destekliyor.Güvenlik katmanlarını altyapının merkezine yerleştiriyor.Operasyonel yönetimi mümkün olduğunca otomatikleştiriyor.
Bu yaklaşım kurumların yalnızca bugünkü ihtiyaçlarını değil, gelecekteki büyüme planlarını da destekleyebilmelerini sağlıyor.
Özellikle bulut tabanlı hizmet modelleri, kurumların büyük donanım yatırımları yapmadan yapay zeka projelerini hayata geçirebilmelerine imkan tanıyor. Böylece BT ekipleri altyapı kurulumlarıyla zaman kaybetmek yerine projelerin iş değerine odaklanabiliyor.
Yapay Zeka Yarışını Altyapısı Hazır Olanlar Kazanacak
Yapay zeka artık geleceğin teknolojisi değil, bugünün iş dünyasının bir gerçeği haline geldi. Ancak başarılı yapay zeka projelerinin arkasında yalnızca güçlü algoritmalar değil, bu algoritmaları destekleyen sağlam altyapılar bulunuyor.
Önümüzdeki dönemde kurumlar arasındaki rekabet yalnızca hangi yapay zeka uygulamasını kullandıklarıyla değil, bu uygulamaları ne kadar hızlı devreye alabildikleri, ne kadar güvenli çalıştırabildikleri ve ne kadar verimli ölçeklendirebildikleriyle şekillenecek.
Bu nedenle BT yöneticilerinin önündeki en önemli görevlerden biri, mevcut altyapılarını yapay zeka çağının gereksinimlerine göre yeniden değerlendirmek olacak. Çünkü geleceğin başarılı kurumları yalnızca yapay zekaya yatırım yapanlar değil, yapay zekayı destekleyecek altyapıyı bugünden hazırlayanlar olacak.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
 12 Mayıs 2026
Multi-Zone Bulut Mimarisi ile Kesintisiz Operasyon Dönemi
Dijital dönüşümün hız kazanmasıyla birlikte kurumların BT altyapılarından beklentileri tamamen değişmeye başladı. Artık yalnızca güçlü sunuculara veya yüksek kapasiteye sahip olmak yeterli değil. Kurumlar; kesintisiz erişim, operasyonel süreklilik, veri güvenliği ve yüksek performansı aynı anda sağlayabilen altyapılara ihtiyaç duyuyor. Özellikle yapay zekâ uygulamaları, büyük veri analitiği, e-ticaret sistemleri ve kritik iş uygulamalarının yaygınlaşmasıyla birlikte “sürekli çalışabilen altyapı” kavramı her zamankinden daha önemli hale geldi.
Günümüzde birkaç dakikalık kesinti bile ciddi sonuçlar doğurabiliyor. Finansal kayıplar, müşteri memnuniyetsizliği, operasyonel aksaklıklar ve marka itibarındaki zedelenmeler; kurumların artık altyapı yatırımlarına farklı bir perspektiften yaklaşmasına neden oluyor. Özellikle üretim, finans, sağlık, lojistik ve hizmet sektörlerinde sistem sürekliliği artık doğrudan iş sürekliliği anlamına geliyor.
Tam da bu noktada yeni nesil altyapı yaklaşımı olarak öne çıkan Multi-Zone Bulut Mimarisi, kurumların operasyonel dayanıklılığını artıran en kritik teknolojilerden biri haline geliyor.
Multi-Zone Bulut Mimarisi Nedir?
Multi-Zone Bulut Mimarisi, altyapının farklı coğrafi bölgelerde konumlandırılmış veri merkezleri üzerinden çalıştırılması prensibine dayanır. Ancak burada yalnızca birden fazla veri merkezine sahip olmak yeterli değildir. Asıl önemli olan; bu yapıların birbirleriyle entegre, senkronize ve akıllı şekilde çalışabilmesidir.
Modern Multi-Zone mimarilerde uygulamalar, servisler ve veriler tek bir lokasyona bağımlı kalmaz. Böylece herhangi bir bölgede yaşanabilecek problem tüm operasyonu durdurmaz. Sistemler farklı zone’lar üzerinden çalışmaya devam ederek kullanıcı deneyimini korur.
Bu yapılarda genellikle:
Gerçek zamanlı veri replikasyonu,Akıllı trafik yönlendirme,Yük dengeleme,Otomatik failover mekanizmaları,Güvenli zone’lar arası iletişim
gibi teknolojiler kullanılır.
Özellikle yüksek erişilebilirlik gerektiren yapılarda bu mimari artık standart bir ihtiyaç haline gelmeye başlamıştır.
Neden Geleneksel Yapılar Yetersiz Kalıyor?
Uzun yıllar boyunca kurumların büyük bölümü altyapılarını tek veri merkezi yaklaşımıyla yönetti. Ancak dijital operasyonların büyümesiyle birlikte bu model ciddi riskler oluşturmaya başladı. Çünkü tek merkezli yapılarda yaşanabilecek herhangi bir problem, tüm operasyonu doğrudan etkileyebiliyor.
Örneğin:
Bölgesel internet kesintileri,Elektrik problemleri,Donanım arızaları,İnsan kaynaklı hatalar,Siber saldırılar,Doğal afetler
tek merkezli yapılarda kritik kesintilere neden olabiliyor.
Özellikle kullanıcıların 7/24 erişim beklentisinin arttığı günümüzde bu riskler kurumlar için çok daha kritik hale geliyor. Kullanıcı deneyiminin birkaç dakikalık kesintilerden bile doğrudan etkilenmesi, BT ekiplerini daha dayanıklı altyapı modellerine yönlendiriyor.
Bugün kurumlar artık yalnızca “çalışan sistemler” değil, her koşulda çalışmaya devam edebilen sistemler tasarlamak zorunda.
Kesintisiz Operasyonun Yeni Standardı
Multi-Zone mimarilerin en büyük avantajı operasyonel sürekliliği güçlendirmesidir. Herhangi bir zone’da problem yaşandığında sistemler otomatik olarak diğer bölgelere yönlendirilerek hizmetin devamlılığı sağlanabilir.
Bu yaklaşım sayesinde:
Kritik uygulamalar erişilebilir kalır,Kullanıcı deneyimi korunur,Operasyonel kayıplar minimize edilir,İş süreçleri duraksamaz.
Özellikle finans sistemleri, ERP altyapıları, üretim uygulamaları ve e-ticaret platformları gibi sürekli çalışması gereken yapılarda bu yaklaşım büyük önem taşır.
Modern kullanıcı artık sistemin neden çalışmadığını değil, neden kesinti yaşandığını sorguluyor. Bu nedenle kurumların altyapı tarafında “kesintiyi yönetmek” yerine “kesintiyi minimize eden” yapılara yönelmesi gerekiyor.
Coğrafi Dayanıklılık Neden Önemli?
Son yıllarda yaşanan doğal afetler ve bölgesel altyapı problemleri, kurumların veri merkezi stratejilerini yeniden değerlendirmesine neden oldu. Özellikle tek lokasyona bağlı altyapılar, operasyonel süreklilik açısından ciddi riskler oluşturabiliyor.
Multi-Zone yaklaşımı ise bu riski dağıtılmış mimari sayesinde minimize eder. Verilerin ve servislerin farklı bölgelerde konumlandırılması sayesinde operasyonlar tek bir fiziksel noktaya bağlı kalmaz.
Bu yapı kurumlara:
Daha güçlü felaket kurtarma senaryoları,Bölgesel bağımsızlık,Daha yüksek erişilebilirlik,Kritik veriler için ek koruma katmanı
kazandırır.
Özellikle Türkiye gibi farklı coğrafi risklerin bulunduğu bölgelerde bu yaklaşım çok daha stratejik hale geliyor.
Performans ve Ölçeklenebilirlik Avantajı
Günümüzde altyapılar yalnızca güvenli değil, aynı zamanda hızlı ve esnek olmak zorunda. Özellikle anlık trafik artışlarının yoğun olduğu yapılarda kaynak yönetimi kritik önem taşıyor.
Multi-Zone mimariler, iş yüklerini farklı bölgelere dağıtarak performans optimizasyonu sağlar. Böylece yoğun kullanım anlarında sistemler daha stabil çalışabilir.
Bu yaklaşım özellikle:
E-ticaret kampanyalarında,Yoğun web trafiğinde,AI iş yüklerinde,Büyük veri analizlerinde,Kritik uygulama servislerinde
önemli avantaj sağlar.
Kaynakların dinamik olarak yönetilebilmesi sayesinde kurumlar yalnızca mevcut ihtiyaçlarını değil, gelecekte oluşabilecek büyüme senaryolarını da daha rahat yönetebilir.
Yapay Zekâ Çağında Multi-Zone Yaklaşımı
Yapay zekâ uygulamalarının yaygınlaşmasıyla birlikte altyapı tarafındaki ihtiyaçlar da değişiyor. AI projeleri; yüksek işlem gücü, büyük veri kapasitesi ve sürekli erişilebilir altyapılar gerektiriyor.
Özellikle GPU tabanlı iş yükleri ve gerçek zamanlı veri işleme süreçleri, klasik veri merkezi mimarilerinde ciddi darboğazlar oluşturabiliyor. Multi-Zone yaklaşımı ise dağıtık kaynak yönetimi sayesinde daha esnek bir yapı sunuyor.
Bu yapı sayesinde kurumlar:
AI operasyonlarını ölçeklendirebilir,Yoğun işlem yüklerini dağıtabilir,Kaynak kullanımını optimize edebilir,Performans darboğazlarını azaltabilir.
Önümüzdeki dönemde yapay zekâ altyapılarının büyük bölümünün dağıtık ve Multi-Zone mimariler üzerine kurulması bekleniyor.
Güvenlik Perspektifinden Yeni Nesil Yaklaşım
Modern siber tehditler artık yalnızca veri çalmayı değil, operasyonları durdurmayı hedefliyor. Özellikle ransomware ve servis kesintisi odaklı saldırılar, kurumların altyapı mimarisini yeniden düşünmesine neden oluyor.
Multi-Zone mimariler güvenlik tarafında da önemli avantajlar sunuyor. Kritik servislerin dağıtık şekilde çalışması sayesinde tek noktadan oluşabilecek riskler azaltılıyor.
Bu yaklaşım:
Operasyonel dayanıklılığı artırır,Servis sürekliliğini güçlendirir,Kritik verilerin erişilebilirliğini korur,Altyapı risklerini dağıtır.
Günümüzde güvenlik artık yalnızca koruma değil, aynı zamanda operasyonel sürdürülebilirlik konusu olarak değerlendiriliyor.
Bulut Teknolojilerinin Geleceği
Bulut teknolojileri artık yalnızca sanal sunucu hizmetlerinden ibaret değil. Yeni nesil yaklaşım; yüksek erişilebilirlik, merkezi yönetim, dağıtık mimari ve operasyonel esneklik üzerine şekilleniyor.
Önümüzdeki dönemde özellikle şu başlıkların daha fazla önem kazanması bekleniyor:
Multi-Zone veri merkezi mimarileriYapay zekâ destekli altyapılarGPU odaklı bulut servisleriGerçek zamanlı felaket kurtarma sistemleriMerkezi orkestrasyon platformlarıOtomatik ölçeklenebilir altyapılar
Kurumlar artık yalnızca bugünün ihtiyaçlarını değil, gelecekte oluşabilecek operasyonel riskleri de düşünerek yatırım yapıyor.
Dijital dünyada rekabet artık yalnızca teknolojiye sahip olmakla değil, o teknolojiyi kesintisiz şekilde sürdürebilmekle belirleniyor. Kullanıcı beklentilerinin sürekli arttığı, veri hacimlerinin büyüdüğü ve operasyonların tamamen dijitalleştiği bir dönemde; altyapı sürekliliği kurumların en kritik ihtiyaçlarından biri haline gelmiş durumda.
Multi-Zone Bulut Mimarisi ise modern kurumlara yalnızca güçlü bir altyapı değil; aynı zamanda esnek, güvenli ve sürdürülebilir bir operasyon modeli sunuyor.
Tek bir veri merkezine bağlı kalmadan çalışan, coğrafi risklerden etkilenmeyen ve kritik uygulamalarını sürekli erişilebilir tutabilen kurumlar; dijital dönüşüm süreçlerinde çok daha güçlü bir konuma ulaşıyor.
Yeni nesil BT dünyasında sürdürülebilir başarının temelinde artık yalnızca performans değil, her koşulda çalışmaya devam edebilen altyapılar yer alıyor.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
 27 Nisan 2026
Tek Lokasyon Riski: IT Altyapınız Ne Kadar Dayanıklı?
Teknoloji dünyasında genellikle performansa, hıza ve kapasiteye odaklanırız. Ancak bir sabah uyandığınızda tüm sistemlerinizin çevrimdışı olduğunu ve buna fiziksel bir olayın (yangın, sel, deprem veya basit bir enerji kesintisi) neden olduğunu hayal edin. İşte o an, performansın hiçbir önemi kalmaz. Tek gerçek, erişilebilirliktir. Pek çok kurum, tüm dijital varlıklarını tek bir fiziksel lokasyonda tutarak farkında olmadan büyük bir kumar oynuyor. Peki, bu "tek lokasyon" riski tam olarak nedir ve modern dünyada bu riskle nasıl başa çıkılır?
1. Yumurtaları Aynı Sepete Koymak: Tek Lokasyonun Görünmez Tehlikeleri
Bir kurumun tüm sunucularını, depolama ünitelerini ve yedeklerini kendi ofisindeki bir sistem odasında veya sadece tek bir veri merkezinde tutması "Single Point of Failure" (Tek Nokta Hatası) riskini doğurur.
Fiziksel Felaketler: Yangın, su baskını veya sarsıntı gibi durumlarda donanımlarınız fiziksel olarak zarar gördüğünde, elinizde dönecek bir "B planı" kalmaz.Enerji ve Bağlantı Kesintileri: Şebeke kaynaklı uzun süreli elektrik kesintileri veya fiber optik kablo kopmaları, en güçlü sunucuları bile işlevsiz birer metal yığınına dönüştürür.İnsan Faktörü: Yanlış bir kablolama, hatalı bir soğutma ayarı veya sistem odasına yetkisiz bir giriş, tüm operasyonu durdurabilir.
2. IT Altyapısında "Dayanıklılık" (Resilience) Kavramı
Dayanıklılık, sadece sistemlerin bozulmaması değil, bozulsa bile çok kısa sürede (hatta kullanıcı hissetmeden) ayağa kalkabilme yeteneğidir. Bulutpark olarak biz buna "Kesintisiz İş Sürekliliği" diyoruz.
RTO ve RPO: Felaketin İki Kritik Ölçüsü
Bu riskleri analiz ederken iki teknik terim hayati önem taşır: 1. RTO (Recovery Time Objective): Sistemlerin kapandıktan sonra ne kadar sürede ayağa kalkacağı. 2. RPO (Recovery Point Objective): Veri kaybına ne kadar tahammülünüz olduğu (Son 5 dakika mı, yoksa dünkü yedek mi?).
Tek lokasyonlu yapılarda bu süreler genellikle saatler hatta günler sürerken, çok lokasyonlu bulut mimarilerinde saniyeler mertebesine iner.
3. Bulutpark ile "Coğrafi Yedeklilik" (Geo-Redundancy)
Sadece buluta geçmek yetmez; bulutun nasıl yapılandırıldığı önemlidir. Bulutpark mimarisi, verinizi tek bir fiziksel binaya hapsetmez.
Veri Merkezleri Arası Replikasyon
Verileriniz sadece bir veri merkezinde saklanmaz. Coğrafi olarak farklı konumlarda bulunan güvenli veri merkezlerimiz arasında eşzamanlı (senkron) veya yakın zamanlı (asenkron) olarak kopyalanır. Bir lokasyonda sorun yaşandığında, trafik otomatik olarak diğer lokasyona yönlendirilir.
Felaket Kurtarma (Disaster Recovery as a Service - DRaaS)
Olağanüstü bir durum anında, Bulutpark üzerindeki yedekleriniz sadece "dosya" olarak durmaz. İhtiyaç duyulduğu an bu yedekler sanal sunucular olarak ayağa kalkar ve şirketiniz operasyonuna kaldığı yerden devam eder. Buna "Business as Usual" diyoruz.
4. Ekonomik Perspektif: Kesintinin Maliyeti vs. Yatırımın Maliyeti
Birçok işletme, çoklu lokasyon yapısını "ekstra maliyet" olarak görür. Ancak basit bir hesaplama bu algıyı değiştirir: • İtibar Kaybı: Müşterilerinizin sisteminize ulaşamadığı her dakika, markanıza olan güven sarsılır. • Operasyonel Kayıp: Çalışanların iş yapamadığı, fatura kesilemediği, sevkiyatın durduğu saatlerin maliyeti, yedekli bir altyapı yatırımından çok daha yüksektir. • Veri Kaybı: Kaybolan bir müşteri datası veya muhasebe kaydının geri getirilme maliyeti bazen ölçülemez.
Bulutpark, bu yüksek maliyetli altyapıyı "Hizmet Olarak" (As-a-Service) sunduğu için, kurumlar devasa donanım yatırımları yapmadan dünya standartlarında bir dayanıklılığa sahip olurlar.
5. Geleceğe Hazır Olmak: Hibrit ve Çoklu Bulut Trendi
Trend artık sadece "bulutta olmak" değil, "akıllı bulut" stratejileri geliştirmek. Kendi lokal sunucusu olan kurumların bile en az bir ayağının Bulutpark gibi profesyonel bir platformda olması, dijital sigorta poliçesi hükmündedir.
Doğa olaylarını veya teknik kazaları engelleyemeyiz, ancak onların işimizi durdurmasına engel olabiliriz. Tek lokasyon riski, modern bir işletmenin alabileceği en büyük risktir. Altyapınızı Bulutpark'ın güvenli ve yedekli kollarına teslim ederek, siz sadece işinizi büyütmeye odaklanabilirsiniz.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
 20 Nisan 2026
AI Çağında Cloud Altyapıları Nasıl Değişiyor?
Son birkaç yılda teknoloji dünyasında en çok konuşulan konu hiç şüphesiz yapay zekâ oldu. Ancak çoğu zaman bu dönüşümün yalnızca algoritmalar ve modeller üzerinden konuşulduğunu görüyoruz. Oysa gerçek değişim çoğu zaman görünmeyen bir katmanda yaşanıyor: altyapı tarafında.
Bir yapay zekâ uygulaması geliştirmek yalnızca iyi bir model tasarlamakla ilgili değildir. O modelin çalışacağı, veriyle besleneceği, ölçekleneceği ve sürekli işlem yapacağı güçlü bir altyapıya ihtiyaç vardır. İşte bu nedenle AI devrimi aslında aynı zamanda cloud altyapılarının evrimini hızlandıran bir süreçtir.
Bugün kurumların veri merkezleri artık yalnızca birkaç sunucudan oluşan yapılardan ibaret değil. Uygulamalar farklı platformlarda çalışıyor, veri farklı lokasyonlarda üretiliyor ve kullanıcılar dünyanın her yerinden sistemlere erişiyor. Yapay zekâ bu karmaşık yapıya yeni bir katman daha ekliyor: yüksek hesaplama gücü ve dev veri işleme ihtiyacı.
Tam da bu noktada cloud altyapıları, AI çağının temel taşı haline geliyor.
Yapay Zekâ Altyapıları Neden Farklıdır?
Geleneksel kurumsal uygulamalar genellikle tahmin edilebilir işlem yüklerine sahiptir. Bir ERP sistemi, bir muhasebe uygulaması veya bir CRM platformu belirli sayıda kullanıcıya hizmet verir ve işlem yoğunluğu çoğu zaman dengelidir.
Ancak yapay zekâ uygulamaları tamamen farklı bir çalışma modeline sahiptir.
Bir AI sistemi çoğu zaman milyonlarca veri satırını analiz eder, sürekli öğrenir ve yoğun hesaplama işlemleri gerçekleştirir. Bu durum altyapı tarafında da ciddi değişiklikler yaratır. Artık yalnızca işlem gücü değil, aynı zamanda veri erişim hızı ve ölçeklenebilirlik de kritik hale gelir.
AI iş yükleri genellikle şu özellikleri taşır:
Çok büyük veri setleri ile çalışırlarParalel işlem gücüne ihtiyaç duyarlarYoğun GPU hesaplama kapasitesi kullanırlarÖlçeklenebilir altyapılar gerektirirler
Bu nedenle klasik veri merkezi mimarileri birçok AI projesi için yeterli olmayabilir. Kurumlar giderek daha esnek ve güçlü altyapılara ihtiyaç duyar.
Cloud Platformları AI İçin Neden Kritik?
Yapay zekâ projelerinin en büyük zorluklarından biri gerekli altyapıyı hızlı şekilde kurabilmektir. Geleneksel yöntemlerle yeni bir veri merkezi yatırımı yapmak aylar sürebilir ve ciddi maliyetler gerektirir.
Cloud altyapıları ise bu yaklaşımı tamamen değiştirir.
Kurumlar ihtiyaç duydukları hesaplama gücünü kısa süre içinde devreye alabilir, proje büyüdükçe kapasiteyi artırabilir ve yalnızca kullandıkları kaynaklar için ödeme yapabilir.
Bu esneklik özellikle AI projeleri için büyük avantaj sağlar. Çünkü birçok AI projesi başlangıç aşamasında yüksek kaynak gerektirir ancak proje ilerledikçe kaynak ihtiyacı değişebilir.
Modern cloud altyapılarının AI projelerine sağladığı temel avantajlar şunlardır:
hızlı kaynak sağlamayüksek performanslı hesaplama altyapısıesnek ölçeklenebilirlikmerkezi yönetim kolaylığı
Bu sayede kurumlar altyapı kurmak yerine AI geliştirmeye odaklanabilir.
AI Çağı Cloud Mimarilerini Nasıl Dönüştürüyor?
Yapay zekâ uygulamalarının yaygınlaşması cloud mimarilerinde de önemli değişimlere neden oluyor. Bu değişim yalnızca kapasite artışı ile ilgili değil; aynı zamanda mimari yaklaşımın da yeniden şekillenmesini sağlıyor.
Özellikle son yıllarda cloud platformlarında üç önemli eğilim öne çıkıyor.
GPU Tabanlı Altyapıların Yükselişi
Yapay zekâ modellerinin eğitimi yüksek paralel işlem gücü gerektirir. Bu nedenle klasik CPU tabanlı sistemler birçok AI uygulaması için yeterli performansı sağlayamaz.
Bu noktada GPU hızlandırmalı altyapılar devreye girer.
GPU mimarileri aynı anda çok sayıda işlemi paralel olarak gerçekleştirebildiği için AI eğitim süreçlerinde büyük avantaj sağlar. Bu nedenle modern cloud platformlarında GPU kümeleri ve hızlandırılmış hesaplama altyapıları giderek daha önemli hale gelmektedir.
Bugün birçok AI projesi artık doğrudan GPU tabanlı platformlar üzerinde geliştirilmektedir.
Veri Altyapısının Kritik Rolü
AI sistemlerinin başarısı büyük ölçüde veriye bağlıdır. Ancak verinin yalnızca büyük olması yeterli değildir. Verinin hızlı erişilebilir, güvenli ve işlenebilir olması gerekir.
Modern cloud altyapıları bu nedenle güçlü veri mimarileri üzerine kuruludur. Büyük veri depolama sistemleri, dağıtık veri işleme platformları ve veri gölleri AI projelerinin temel bileşenleri haline gelmiştir.
Güçlü bir veri altyapısı şu avantajları sağlar:
büyük veri setlerinin hızlı işlenmesimodel eğitim süreçlerinin hızlanmasıgerçek zamanlı veri analizleriölçeklenebilir veri yönetimi
AI projelerinde altyapı çoğu zaman veri ile başlar ve veri ile büyür.
Ölçeklenebilirlik Yeni Standart Haline Geliyor
Yapay zekâ uygulamalarında işlem yükü çoğu zaman tahmin edilemez. Bir model eğitimi sırasında yüzlerce işlem birimi devreye girebilir veya bir AI servisi kısa sürede milyonlarca kullanıcıya ulaşabilir.
Bu nedenle modern cloud mimarilerinde ölçeklenebilirlik artık bir avantaj değil, zorunlu bir özellik haline gelmiştir.
Cloud platformlarının sunduğu dinamik kaynak yönetimi sayesinde sistemler ihtiyaç duyulduğunda büyüyebilir ve yük azaldığında kaynak kullanımı optimize edilebilir.
Bu yaklaşım hem performans hem de maliyet yönetimi açısından büyük avantaj sağlar.
AI Altyapılarında Güvenlik Nasıl Değişiyor?
Yapay zekâ altyapıları büyüdükçe güvenlik riskleri de değişmeye başlar. AI sistemleri yalnızca veri işlemekle kalmaz, aynı zamanda kritik karar süreçlerinde de rol oynar.
Bu nedenle AI platformlarının güvenliği birkaç farklı boyutta ele alınmalıdır.
Özellikle şu alanlar modern AI altyapılarında kritik hale gelmiştir:
veri güvenliğierişim yönetimiAPI güvenliğimodel bütünlüğü
AI sistemleri çoğu zaman birçok farklı servisle entegre çalıştığı için güvenlik mimarisinin de bütüncül olması gerekir.
Modern cloud platformları bu nedenle güvenlik katmanlarını altyapının ayrılmaz bir parçası haline getirmektedir.
AI Projelerinde Kurumların Karşılaştığı Zorluklar
Her ne kadar AI teknolojileri büyük fırsatlar sunsa da birçok kurum bu dönüşümü hayata geçirirken bazı zorluklarla karşılaşmaktadır.
En yaygın karşılaşılan sorunlardan biri altyapı karmaşıklığıdır. AI projeleri yalnızca yazılım geliştirmekten ibaret değildir; veri yönetimi, compute kapasitesi ve operasyonel süreçler de ciddi planlama gerektirir.
Kurumlar genellikle şu konularda zorluk yaşar:
yüksek donanım yatırımlarıGPU kaynaklarına erişimveri altyapısının kurulmasıoperasyonel yönetim süreçleri
Bu nedenle birçok AI projesi fikir aşamasında kalabilir.
Ancak doğru cloud altyapısı bu engellerin büyük bölümünü ortadan kaldırabilir.
AI Çağında Altyapı Rekabet Avantajı Haline Geliyor
Bugün birçok kurum yapay zekâ projeleri üzerinde çalışıyor. Ancak bu projelerin başarısı çoğu zaman kullanılan algoritmalardan çok altyapının gücüne bağlı oluyor.
AI uygulamalarının sürdürülebilir olması için kurumların esnek, güvenli ve yüksek performanslı altyapılara ihtiyacı vardır.
Modern cloud platformları bu ihtiyacı karşılamak üzere tasarlanmaktadır. Kurumlar bu sayede büyük altyapı yatırımları yapmak zorunda kalmadan güçlü teknolojilere erişebilir.
Sonuç olarak AI çağında rekabet artık yalnızca teknoloji geliştirmekle ilgili değildir.
Gerçek farkı yaratan unsur şu sorudur: Bu teknolojiyi çalıştıracak altyapıya ne kadar hızlı erişebiliyorsunuz?
Yapay zekâ teknolojileri iş dünyasını hızla dönüştürmeye devam ediyor. Ancak bu dönüşümün arkasındaki en kritik unsur güçlü ve esnek altyapılardır.
Cloud mimarileri sayesinde kurumlar AI projelerini daha hızlı hayata geçirebilir, veri işleme kapasitelerini artırabilir ve yeni nesil dijital hizmetler geliştirebilir.
Geleceğin dijital dünyasında başarı çoğu zaman üç temel üzerine kurulacaktır: doğru veri, doğru algoritma ve doğru altyapı.
AI çağında bu üç unsurun birleştiği yer ise modern cloud platformlarıdır.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 30 Mart 2026
GPU Kaynağına Anında Erişim: Yeni Nesil IT Modeli
Dijital dönüşümün hızlandığı günümüzde kurumların BT altyapılarından beklentileri her zamankinden daha yüksek. Veri miktarının hızla artması, yapay zeka uygulamalarının yaygınlaşması ve büyük veri analitiği gibi teknolojilerin iş süreçlerine entegre edilmesi, geleneksel işlem gücünün çoğu zaman yetersiz kalmasına neden oluyor. Özellikle yüksek işlem gücü gerektiren iş yükleri, kurumların altyapı stratejilerini yeniden değerlendirmesine yol açıyor.
Bu noktada grafik işlem birimleri (GPU) artık yalnızca grafik hesaplamaları için kullanılan donanımlar olmaktan çıktı. Günümüzde GPU’lar, yapay zeka, makine öğrenimi, veri analitiği, simülasyon ve yüksek performanslı hesaplama (HPC) gibi alanların temel bileşenlerinden biri haline geldi. Ancak GPU altyapısını kurum içinde kurmak, yönetmek ve ölçeklendirmek her zaman kolay bir süreç değil. Yüksek maliyet, donanım yönetimi, kapasite planlama ve operasyonel süreçler gibi birçok faktör bu yatırımı karmaşık hale getirebiliyor.
Tam da bu noktada yeni bir yaklaşım öne çıkıyor: GPU kaynağına anında erişim sağlayan yeni nesil IT modeli.
GPU Neden Bu Kadar Kritik Hale Geldi?
Geleneksel işlemciler (CPU) birçok iş yükü için yeterli performansı sağlayabilir. Ancak paralel işlem gerektiren modern uygulamalarda GPU’lar çok daha yüksek performans sunar. Özellikle veri yoğun uygulamalarda GPU mimarisi büyük avantaj sağlar.
GPU’nun önem kazanmasının arkasında birkaç temel teknoloji trendi bulunur:
Yapay zeka ve makine öğrenimi uygulamalarının yaygınlaşmasıBüyük veri analitiği projelerinin artmasıGörüntü işleme ve video analitiği uygulamalarıBilimsel hesaplamalar ve simülasyonlarGerçek zamanlı veri analizi ihtiyacı
Bu iş yükleri çoğu zaman binlerce paralel hesaplama işlemi gerektirir. GPU mimarisi bu paralel işlem yapısını desteklediği için özellikle AI ve veri analitiği projelerinde kritik rol oynar. Ancak GPU altyapısını kurum içinde kurmak, birçok organizasyon için önemli zorluklar doğurur.
Geleneksel GPU Altyapısının Zorlukları
Birçok kurum GPU ihtiyacını karşılamak için doğrudan donanım yatırımı yapmayı tercih eder. Ancak bu yaklaşım her zaman verimli sonuçlar doğurmayabilir. Çünkü GPU altyapıları yüksek yatırım maliyetleri ve operasyonel süreçler gerektirir.
Geleneksel GPU altyapısında kurumların karşılaştığı başlıca zorluklar şunlardır:
Yüksek donanım maliyetleriKapasite planlama zorluklarıAltyapının yönetimi ve operasyonuSoğutma ve enerji gereksinimleriDonanımın hızlı şekilde eskimesi
Bu tür yatırımlar genellikle yüksek başlangıç maliyetleri ve uzun satın alma süreçleri gerektirir. Ayrıca GPU kaynakları çoğu zaman belirli projeler için kullanılır ve proje tamamlandıktan sonra kaynaklar atıl kalabilir. Bu nedenle kurumlar artık GPU yatırımlarını farklı bir perspektiften değerlendirmeye başlamıştır.
Yeni Nesil IT Modeli: GPU Kaynağına Anında Erişim
Yeni nesil IT yaklaşımında kurumlar ihtiyaç duydukları kaynakları önceden satın almak yerine ihtiyaç anında kullanmayı tercih eder. Bu modelde GPU kaynakları, fiziksel donanım yatırımı yapılmadan hizmet olarak sunulabilir.
Bu yaklaşım kurumlara önemli avantajlar sağlar. Özellikle proje bazlı veya değişken iş yüklerine sahip organizasyonlar için GPU kaynaklarına hızlı erişim kritik bir faktör haline gelir.
Bu modelin öne çıkan özellikleri arasında şunlar bulunur:
GPU kaynaklarına hızlı erişimİhtiyaç kadar kullanımKapasitenin anlık olarak artırılabilmesiDonanım yönetimi gerektirmemesiAltyapı yatırımı yapmadan yüksek işlem gücüne ulaşabilme
Bu sayede kurumlar, altyapı yatırımı yerine iş sonuçlarına odaklanabilir.
GPU Kaynağı Hangi İş Yükleri İçin Kullanılır?
GPU teknolojileri yalnızca teknoloji şirketlerinin kullandığı özel çözümler değildir. Günümüzde birçok farklı sektör GPU tabanlı işlem gücünden faydalanmaktadır.
Özellikle aşağıdaki alanlarda GPU kullanımı hızla artmaktadır:
Yapay zeka ve makine öğrenimi modellerinin eğitimiBüyük veri analitiği ve veri işleme süreçleriGörüntü ve video analitiği uygulamalarıFinansal modelleme ve risk analiziBilimsel simülasyonlar ve mühendislik hesaplamaları3D render ve tasarım uygulamaları
Bu tür iş yükleri genellikle yüksek işlem gücü gerektirir ve GPU mimarisi bu ihtiyacı en verimli şekilde karşılar. Ancak her kurumun bu tür altyapıları kuracak teknik kapasitesi veya bütçesi bulunmayabilir.
GPU Kaynağının Hizmet Olarak Sunulması
Modern BT yaklaşımlarında GPU kaynakları artık yalnızca fiziksel donanım olarak değil, hizmet modeli içerisinde sunulmaktadır. Bu modelde kurumlar GPU kaynaklarını ihtiyaç duydukları anda kullanabilir ve iş yükleri tamamlandığında bu kaynakları serbest bırakabilir.
Bu yaklaşım kurumlara önemli operasyonel avantajlar sağlar:
Altyapı kurulum süresi ortadan kalkarDonanım satın alma süreçleri azalırKapasite planlama daha esnek hale gelirOperasyonel yük azalır
Böylece BT ekipleri donanım yönetimi yerine uygulama ve iş süreçlerine odaklanabilir.
GPU Kaynaklarının Ölçeklenebilirliği
GPU tabanlı iş yüklerinin önemli özelliklerinden biri, işlem ihtiyacının zaman içerisinde büyük değişkenlik gösterebilmesidir. Bir makine öğrenimi modeli eğitilirken yoğun GPU gücüne ihtiyaç duyulabilir, ancak model eğitimi tamamlandıktan sonra bu kaynaklar kullanılmayabilir. Yeni nesil GPU erişim modeli bu değişkenliği yönetebilmek için esnek ölçeklenebilirlik sunar.
Bu modelde kurumlar:
GPU kapasitesini ihtiyaç anında artırabilirİş yükleri azaldığında kaynakları azaltabilirProje bazlı kullanım gerçekleştirebilirAltyapıyı büyütmek için yeni donanım yatırımı yapmak zorunda kalmaz
Bu esneklik, özellikle AI projeleri ve veri analitiği çalışmalarında büyük avantaj sağlar.
Kurumlar İçin Stratejik Bir Avantaj
GPU kaynaklarına hızlı erişim yalnızca teknik bir avantaj değil, aynı zamanda stratejik bir rekabet avantajıdır. Çünkü günümüzde veri analitiği ve yapay zeka projeleri kurumların rekabet gücünü doğrudan etkileyebilir.
GPU kaynaklarına erişim sayesinde kurumlar:
AI projelerini daha hızlı geliştirebilirVeri analitiği süreçlerini hızlandırabilirÜrün geliştirme süreçlerini optimize edebilirBüyük veri projelerini daha verimli şekilde yürütebilir
Bu durum özellikle veri odaklı iş modellerine sahip kurumlar için kritik hale gelmiştir.
Yeni Nesil IT Altyapılarında GPU’nun Rolü
Geleceğin BT altyapıları giderek daha esnek, ölçeklenebilir ve hizmet odaklı hale geliyor. Kurumlar artık yalnızca donanım satın alarak altyapı kurmak yerine, ihtiyaç duydukları kaynaklara hızlı erişim sağlayan modelleri tercih ediyor.
GPU erişim modeli bu dönüşümün önemli bir parçasıdır. Özellikle yapay zeka ve veri analitiği alanlarında çalışan kurumlar için GPU kaynaklarına erişim, inovasyon hızını doğrudan etkileyebilir.
Yeni nesil BT yaklaşımı şu prensiplere dayanır:
Kaynakların ihtiyaç anında sağlanmasıAltyapının esnek şekilde ölçeklenebilmesiOperasyonel süreçlerin sadeleştirilmesiYüksek performanslı işlem gücüne hızlı erişim
Bu yaklaşım sayesinde kurumlar teknolojiyi yalnızca bir altyapı bileşeni olarak değil, iş stratejilerini destekleyen bir güç olarak kullanabilir.
Yapay zeka, veri analitiği ve yüksek performanslı hesaplama gerektiren uygulamalar, GPU teknolojilerini kurumların BT stratejisinde merkezi bir konuma taşıyor. Ancak GPU altyapısını geleneksel yöntemlerle kurmak ve yönetmek her kurum için kolay bir süreç değildir.
Bu nedenle GPU kaynaklarına anında erişim sağlayan yeni nesil IT modeli, kurumların yüksek işlem gücüne hızlı ve esnek şekilde ulaşmasını sağlayan önemli bir yaklaşım haline gelmiştir.
Bu model sayesinde organizasyonlar:
Yüksek işlem gücüne hızlı erişebilirAltyapı yatırımlarını optimize edebilirOperasyonel süreçleri sadeleştirebilirİnovasyon süreçlerini hızlandırabilir
Dijital dönüşüm çağında rekabet avantajı elde etmek isteyen kurumlar için GPU erişim modeli, modern IT stratejisinin önemli bileşenlerinden biri olarak öne çıkmaktadır.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 27 Şubat 2026
Bulut Mitleri Serisi (5/5): “Bulut = Sanal Sunucu mudur?”
En yaygın bulut yanılgılarından birine gerçekçi bir bakış
Bulut teknolojileri, son yıllarda neredeyse her BT projesinin merkezine yerleşmiş durumda. Ancak kullanım bu kadar yaygınlaşırken, kavramların anlamı aynı hızda netleşmiş değil. Türkiye’de kurumlarla yapılan görüşmelerde en sık duyulan cümlelerden biri hâlâ şu:
“Bizim zaten sanal sunucularımız var, aslında biz de buluttayız.”
Bu yaklaşım oldukça yaygın, ancak teknik ve operasyonel olarak eksik bir bakış açısını yansıtıyor. Çünkü bulut, sanal sunucunun daha yeni bir versiyonu değil; çok daha geniş bir mimariyi, hizmet anlayışını ve operasyon modelini ifade ediyor.
Bu yazıda, “Bulut = Sanal Sunucu” mitini ele alıyor; iki kavramın nerede kesiştiğini, nerede ayrıldığını ve kurumlar için neden bu ayrımın kritik olduğunu sade, gerçekçi ve abartısız bir dille inceliyoruz.
Sanal Sunucu ile Başlayalım
Sanal sunucu kavramı, bulut kavramından çok daha önce BT dünyasına girdi. Fiziksel bir sunucu üzerine kurulan sanallaştırma yazılımları sayesinde, tek bir donanım üzerinde birden fazla bağımsız sistem çalıştırmak mümkün hale geldi. Bu yapı, yıllarca veri merkezlerinin temelini oluşturdu ve hâlâ pek çok kurum için önemli bir çözüm olmaya devam ediyor.
Sanal sunucu sayesinde donanım kaynakları daha verimli kullanıldı, fiziksel sunucu sayısı azaldı ve sistemler daha düzenli yönetilebilir hale geldi. Ancak bu noktada gözden kaçan kritik bir gerçek vardır:
Sanal sunucu, altyapıyı ortadan kaldırmaz; yalnızca onu sanallaştırır.
Yani fiziksel sunucu hâlâ oradadır. Disk dolabilir, RAM yetmeyebilir, donanım arızalanabilir ya da elektrik kesintisi yaşanabilir. Sanallaştırma, bu riskleri yok etmez; sadece yönetilebilir hale getirir.
Sanal Sunucu Ortamlarında Görünmeyen Yük
Sanal sunucu altyapısı dışarıdan bakıldığında “çalışıyor” gibi görünür. Ancak perde arkasında ciddi bir operasyonel yük vardır. Bu yük çoğu zaman günlük iş akışında fark edilmez; ta ki bir sorun yaşanana kadar.
Bir sanal sunucu ortamında kurumlar genellikle şu sorumlulukları üstlenir:
Fiziksel donanımın sağlığı ve ömrüDisk, RAM ve CPU kapasite planlamasıYedekleme sistemlerinin kurulumu ve test edilmesiFelaket kurtarma senaryolarının tasarlanmasıGüvenlik yamaları ve işletim sistemi güncellemeleriDonanım arızalarında müdahale ve parça süreçleri
Bu sorumluluklar, güçlü ve deneyimli BT ekipleri için yönetilebilir olabilir. Ancak özellikle büyüyen kurumlarda, altyapı yönetimi zamanla işin önüne geçmeye başlar.
Bulut Neden Aynı Şey Değil?
Bulutun sanal sunucuyla karıştırılmasının temel nedeni, iki yapının kullanıcı tarafında benzer görünmesidir. İkisinde de bir işletim sistemi vardır, IP adresi vardır ve sistemlere uzaktan erişilir. Ancak bu benzerlik yüzeyseldir.
Bulut, bir kurulum şekli değil; bir hizmet modelidir. Altyapının yalnızca sanallaştırılması değil, uçtan uca servis olarak sunulmasıdır.
Bulut ortamında kullanıcı, sistemlerin nerede çalıştığını değil; çalışıp çalışmadığını önemser. Donanımın markası, disk yapısı ya da yedekleme topolojisi, doğrudan kullanıcının gündeminde değildir.
“Bizde de Sanal Sunucu Var” Algısı Neden Bu Kadar Yaygın?
Bu algının yaygın olmasının birkaç nedeni var. Yıllarca veri merkezlerinde sanallaştırma projeleri “modern altyapı” olarak anlatıldı. Ardından bulut kavramı hayatımıza girdi ve iki terim çoğu zaman bilinçli ya da bilinçsiz şekilde iç içe geçti.
Ayrıca pazarlama dili de bu karmaşayı besledi. Sanallaştırılmış her yapı, “cloud” etiketiyle sunuldu. Oysa teknik gerçeklik çok daha nettir.
Şu soru, bu farkı açıkça ortaya koyar: Bir sistem durduğunda, ilk kimi arıyorsunuz?
Eğer cevap “donanıma bakalım”, “disk dolmuş olabilir”, “yedekten manuel dönelim” ise; bu yapı büyük ihtimalle sanal sunucu altyapısıdır.
Bulut modelinde ise bu soruların çoğu, hizmetin doğası gereği kullanıcıya yansımaz.
Bulutun Getirdiği Asıl Değer: Hizmet Yaklaşımı
Bulutu sanal sunucudan ayıran temel fark, sahiplik değil, sorumluluk paylaşımıdır. Bulut modelinde altyapının sürekliliği, kapasite planlaması ve donanım sağlığı servis sağlayıcının sorumluluğundadır.
Kurumlar bu sayede altyapıyı “yönetmek” yerine, sistemleri “kullanmaya” odaklanır.
Bu yaklaşım özellikle şu alanlarda fark yaratır:
Beklenmeyen kapasite artışlarında hızlı ölçeklenebilirlikDonanım arızalarının kullanıcıya yansımadan yönetilmesiYedekleme ve felaket senaryolarının önceden planlanmış olmasıYatırım maliyetleri yerine operasyonel maliyet yaklaşımı
Bulut bu yönüyle yalnızca teknik bir tercih değil, iş sürekliliğini etkileyen stratejik bir karardır.
Gerçek Hayattan Tanıdık Bir Senaryo
Birçok kurum için tablo benzerdir. Sistemler uzun süre sorunsuz çalışır. Ardından bir gün, beklenmedik bir anda disk doluluğu yaşanır ya da fiziksel bir bileşen arızalanır. Bu noktada işler yavaşlar, BT ekipleri devreye girer ve çözüm süreci başlar.
Sanal sunucu ortamlarında bu tür durumlar genellikle:
Mesai dışı müdahaleGeçici çözümlerSonradan yapılan kapasite yatırımları ile aşılır.
Bulut ortamında ise bu tür senaryolar, mimarinin doğal bir parçası olarak ele alınır. Amaç sorun çıktığında çözmek değil, sorunun kullanıcıya yansımamasıdır.
BT Ekipleri Açısından Bakıldığında
Bulut ile sanal sunucu arasındaki farkı en net hisseden ekipler, BT ekipleridir. Sanal sunucu ortamlarında BT ekipleri çoğu zaman operasyonel konulara odaklanmak zorunda kalır. Güncellemeler, izlemeler, kapasite alarmları ve donanım kontrolleri günlük işin parçasıdır.
Bulut modelinde ise BT ekiplerinin rolü değişir. Operasyonel yük azalırken, planlama, optimizasyon ve iş birimleriyle koordinasyon ön plana çıkar. Bu da BT’nin kuruma kattığı değeri doğrudan artırır.
Yöneticiler İçin Bakış Açısı
İş birimleri ve yöneticiler için ise mesele teknik detaylardan çok daha basittir: Sistem çalışıyor mu, çalışmıyor mu?
Bulut, bu soruya daha öngörülebilir ve güven veren bir cevap sunar. Çünkü altyapı riskleri, kurumun değil hizmet modelinin bir parçasıdır. Bu da karar vericiler için daha net bir resim oluşturur.
Bulut Neden “Sanal Sunucudan Fazlası”dır?
Bulut; bir sunucu değildir, bir yazılım değildir, bir lokasyon değildir.
Bulut, altyapının görünmez hale geldiği bir çalışma modelidir. Kullanıcı sistemleri görür, işini yapar ve altyapının arka planda nasıl ayakta kaldığını düşünmek zorunda kalmaz.
Bu yüzden:
Her bulut ortamında sanal sunucular olabilirAma her sanal sunucu ortamı bulut değildir
Kavramları Doğru Koymak, Doğru Karar Vermek
“Bulut = Sanal Sunucu” algısı, küçük bir kavram hatası gibi görünse de, yanlış beklentilere ve hatalı yatırımlara yol açabilir. Bulutu doğru anlamak, yalnızca teknik ekipler için değil; iş kararlarını veren herkes için önemlidir.
Çünkü günün sonunda mesele, sistemlerin nerede çalıştığı değil; ne kadar esnek, ne kadar güvenli ve ne kadar sürdürülebilir çalıştığıdır.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 18 Şubat 2026
Bulut Mitleri Serisi (4/5): “Buluta Geçince IT İşi Biter mi?”
“Buluta geçince IT’ye gerek kalmıyor.” Bu cümleyi son yıllarda duymayan neredeyse yok. Sunucular görünmez oluyor, donanım yatırımı ortadan kalkıyor, sistemler birkaç tıkla ayağa kalkıyor. Dışarıdan bakıldığında gerçekten de IT’nin yükü hafiflemiş gibi görünüyor. Hatta bazı kurumlarda bu algı o kadar güçleniyor ki, IT ekiplerinin rolü sorgulanmaya başlanıyor.
Oysa gerçek, bu algının tam tersi. Buluta geçiş, IT’nin işini bitirmez; IT’yi operasyonel bir rolden stratejik bir role taşır.
Bulut, Yükü Azaltır; Sorumluluğu Ortadan Kaldırmaz
Bulut teknolojileri, fiziksel altyapıya bağlı birçok zahmeti ortadan kaldırır. Donanım arızaları, veri merkezi operasyonları, kapasite planlamasının fiziksel tarafı artık IT’nin günlük gündemi olmaktan çıkar. Ancak bu durum, sistemlerin kendi kendine çalıştığı anlamına gelmez.
Bulut, altyapının nasıl çalıştığını soyutlar ama nasıl yönetileceğini ortadan kaldırmaz. Aksine, yönetim daha görünmez ama daha kritik hale gelir. Çünkü artık yapılan hatalar sadece bir sunucuyu değil, tüm servis mimarisini etkileyebilir.
Bu noktada IT’nin rolü, “çalışıyor mu?” sorusundan “doğru mu çalışıyor?” sorusuna evrilir.
Fiziksel Sunucu Gitti, IT Rolü Değişti
Eskiden IT denince akla somut şeyler gelirdi: rack kabinleri, switch’ler, diskler, kablolar… Bugün ise IT’nin uğraştığı konular çok daha soyut ama bir o kadar da hayati.
Artık mesele, bir sunucunun ayakta olup olmaması değil; uygulamanın performanslı çalışıp çalışmadığı, verinin güvende olup olmadığı ve kullanıcıların kesintisiz hizmet alıp almadığıdır. Fiziksel katman görünmez hale geldikçe, üst katmanların yönetimi daha fazla uzmanlık gerektirir.
Bu da IT’yi “altyapıyı kuran ekip” olmaktan çıkarıp, iş sürekliliğini yöneten ekip konumuna taşır.
Bulutta Asıl Soru: “Kim, Neyi, Nasıl Yönetiyor?”
Bulut servisleri hazır gibi görünse de arka planda ciddi kararlar alınması gerekir. Hangi uygulama nereye taşınacak, hangisi yerinde kalacak, hangi verinin hangi ortamda tutulacağı gibi soruların cevapları teknik olduğu kadar iş stratejisiyle de ilgilidir.
IT ekipleri bu noktada sadece teknik değil, aynı zamanda yönlendirici bir rol üstlenir. Çünkü yanlış seçilmiş bir mimari, kısa sürede performans sorunlarına, öngörülmeyen maliyetlere ve güvenlik risklerine dönüşebilir.
Bulut, doğru tasarlanmadığında işleri kolaylaştırmaz; karmaşıklaştırır.
Güvenlik Bulutta Kimin Sorumluluğu?
En yaygın mitlerden biri şudur: “Bulutta güvenlik sağlayıcıya ait.”
Gerçekte ise güvenlik, paylaşılan bir sorumluluktur. Sağlayıcı altyapının güvenliğini sağlarken, verinin, erişimlerin, kullanıcı yetkilerinin ve yapılandırmaların güvenliği IT ekiplerinin sorumluluğundadır. Yanlış yapılandırılmış bir erişim kuralı ya da eksik bir yetkilendirme, en güçlü altyapıyı bile savunmasız bırakabilir.
Bu nedenle bulutta IT’nin güvenlik rolü azalmaz; aksine daha fazla görünmez risk barındırdığı için daha dikkatli hale gelir.
Maliyetler Kendiliğinden Düşmez
Bulutun en cazip vaatlerinden biri esnek maliyet modelidir. Ancak “kullandığın kadar öde” yaklaşımı, kontrol edilmediğinde beklenenden çok daha yüksek faturalarla sonuçlanabilir.
Kaynakların gereğinden fazla açık kalması, yanlış boyutlandırılmış servisler veya takip edilmeyen kullanım alışkanlıkları, bulut maliyetlerini kısa sürede şişirebilir. Bu noktada IT’nin rolü sadece teknik değil, finansal farkındalık da içerir.
Bulut ortamında IT, aynı zamanda bir maliyet yöneticisidir.
Kullanıcı Deneyimi IT’den Bağımsız Değildir
Buluta geçiş sonrası kullanıcılar genellikle daha hızlı, daha erişilebilir ve daha stabil sistemler bekler. Ancak bu beklentilerin karşılanması, yine IT ekiplerinin doğru tasarım ve sürekli izleme yapmasına bağlıdır.
Uygulamanın yavaş çalışması, erişim problemleri ya da entegrasyon sorunları yaşandığında ilk bakılan yer hâlâ IT olur. Çünkü bulut, kullanıcı gözünde görünmezdir; deneyim ise çok nettir.
Bu da IT’nin, teknik detaylardan çok deneyim kalitesi üzerinden değerlendirilmesine neden olur.
IT Biter mi? Hayır. Daha Kritik Hale Gelir.
Buluta geçiş, IT’nin sahneden çekilmesi değil; sahnenin merkezine geçmesidir. Donanım odaklı işlerden kurtulan IT ekipleri, artık daha fazla analiz yapan, daha fazla planlayan ve daha fazla yöneten bir konuma gelir.
IT artık:
İş sürekliliğini sağlarGüvenliği kurgularPerformansı optimize ederMaliyetleri dengelerKullanıcı deneyimini korur
Yani bulut sonrası IT, “destek birimi” değil, işin sürdürülebilirliğini sağlayan temel aktör haline gelir.
Bulut IT’yi Bitirmez, Olgunlaştırır
“Buluta geçince IT işi biter mi?” sorusunun cevabı nettir: Hayır.
Ama şunu da kabul etmek gerekir: Bulut, IT’nin eski alışkanlıklarını bitirir. Yerine daha stratejik, daha analitik ve daha sorumluluk odaklı bir IT anlayışı getirir.
Bulut çağında IT, arka planda kaybolmaz. Aksine, işin geleceğini şekillendiren en kritik yapı taşlarından biri haline gelir.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 12 Şubat 2026
Bulut Mitleri Serisi (3/5): “Bulut Her Şeyi Çözer mi?”
Bulut bilişim son yıllarda neredeyse her BT probleminin doğal cevabı gibi konumlanıyor. Toplantılarda, sunumlarda ve strateji belgelerinde sıkça aynı cümlelerle karşılaşıyoruz: “Buluta geçersek rahatlarız.” “Bulut zaten esnek ve güvenli.”
Kulağa iyi geliyor. Ama gerçek hayatta bulut, her sorunu otomatik çözen bir sihirli değnek değil. Doğru kurgulandığında ciddi avantajlar sağlar; yanlış beklentilerle yaklaşıldığında ise yeni sorunların kaynağı olabilir.
Bulut Neden Bu Kadar Cazip?
Bulutun bu kadar hızlı benimsenmesinin arkasında çok net nedenler var. Artan iş hızı, değişen kullanıcı beklentileri ve sürekli büyüyen sistemler, kurumları daha esnek altyapılara yönlendiriyor. Bu noktada bulut, klasik altyapılara göre daha çevik bir alternatif sunuyor.
Öne çıkan başlıklar genelde şunlar oluyor:
İhtiyaca göre büyüyüp küçülebilen kaynaklarHızlı kurulum ve devreye almaİlk yatırım maliyetinin düşmesiDonanım ve fiziksel altyapı yükünün azalması
Ancak burada kritik bir detay var: Bu avantajların hiçbiri kendiliğinden gelmez. Bulut, doğru tasarlanmadığında bu artıları hızla eksilere çevirebilir.
Bulutun Gerçekten Çözdüğü Şeyler
Doğru senaryoda kullanıldığında bulut, BT ekiplerinin üzerindeki operasyonel yükü ciddi şekilde azaltır. Özellikle değişken iş yüklerine sahip yapılarda, esneklik büyük bir avantajdır. Gereksiz kapasite satın almak yerine, ihtiyaç kadar kaynak kullanmak mümkün olur.
Bulut aynı zamanda hız kazandırır. Yeni bir ortamın günler veya haftalar yerine dakikalar içinde ayağa kalkabilmesi; test, POC ve proje süreçlerini ciddi şekilde kolaylaştırır. Bu da iş birimlerinin beklentilerine daha hızlı yanıt verilmesini sağlar.
Bu noktada bulutun en çok değer ürettiği alanları şöyle özetleyebiliriz:
Hızlı büyüyen veya mevsimsel iş yükleriGeçici projeler ve test ortamlarıDağıtık ekiplerin erişim ihtiyacıFelaket kurtarma ve yedeklilik senaryoları
Bulutun Çözmediği Konular (En Çok Yanlış Anlaşılanlar)
Bulutla ilgili en yaygın yanılgılardan biri, maliyetlerin otomatik olarak düşeceği beklentisidir. Oysa yanlış boyutlandırılmış kaynaklar, sürekli açık kalan servisler ve kontrolsüz kullanım, bulut ortamlarını beklenenden çok daha pahalı hale getirebilir.
Benzer bir yanılgı güvenlik tarafında da görülür. Bulut sağlayıcıları altyapıyı güvenli sunar; ancak erişim yönetimi, veri güvenliği ve uygulama güvenliği hâlâ kurumun sorumluluğundadır. Buluta taşınan her sistem, otomatik olarak güvenli hale gelmez.
Sıkça karşılaşılan yanlış beklentiler şunlardır:
“Bulut otomatik olarak ucuzdur”“Bulutta güvenlik zaten hazır gelir”“Buluta geçince performans sorunları biter”
Gerçekte ise performans; uygulama mimarisi, network tasarımı ve veri yerleşimi gibi birçok faktöre bağlıdır. Yanlış kurgulanmış bir bulut mimarisi, on-prem yapılardan bile daha yavaş çalışabilir.
Her Şey Buluta Taşınmalı mı?
Bu sorunun cevabı net: Hayır. Her iş yükü için tek doğru adres bulut değildir. Bazı sistemler için on-prem altyapılar hâlâ daha verimli olabilir. Bazı senaryolarda ise hibrit veya özel bulut çok daha mantıklı sonuçlar üretir.
Buradaki kritik nokta şudur: Bulut bir hedef değil, iş hedeflerine ulaşmak için kullanılan bir araçtır.
Bulutpark Yaklaşımı: “Doğru Bulut, Doğru Mimari”
Bulutpark olarak buluta tek tip bir çözüm gözüyle bakmıyoruz. Her kurumun ihtiyaçlarının, risklerinin ve önceliklerinin farklı olduğunun farkındayız. Bu nedenle önce ihtiyacı anlamayı, sonra doğru mimariyi tasarlamayı önceliklendiriyoruz.
Yaklaşımımız özetle şöyle:
Her iş yükü otomatik olarak buluta taşınmazHibrit ve özel bulut senaryoları değerlendirilirMaliyet, performans ve güvenlik birlikte ele alınırOperasyonel sürdürülebilirlik göz önünde bulundurulur
Amacımız “buluta geçtik” demek değil, “doğru yerde doğru bulutu kullandık” diyebilmek.
Bulut Her Şeyi Çözer mi?
Hayır. Ama doğru sorular sorulduğunda, doğru mimari kurulduğunda ve doğru şekilde yönetildiğinde çok şeyi çözer.
Bulut; mucize değildir. Ama doğru kurgulandığında güçlü bir çözümdür.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 5 Şubat 2026
Bulut Mitleri Serisi (2/5): “Bulut Güvensiz Midir?”
Bulut teknolojileri artık yeni bir kavram değil. Günlük hayatta kullandığımız uygulamalardan iş dünyasındaki kritik sistemlere kadar pek çok yapı bulut üzerinde çalışıyor. Buna rağmen konu kurumsal veriler olduğunda, özellikle de güvenlik başlığı açıldığında, soru hâlâ aynı yerde duruyor: Bulut gerçekten güvenli mi?
Bu soru çoğu zaman teknik bir meraktan değil, alışkanlıklardan ve geçmiş deneyimlerden doğuyor. Yıllar boyunca güvenliği fiziksel kontrolle eşitledik. Sunucu odamız vardı, kapısı kilitliydi, kimin girip çıktığı belliydi. Sistemlerin “bizim binamızda” olması, her şeyin kontrolümüzde olduğu hissini veriyordu. Bu hissin kendisi bile çoğu zaman güvenlik için yeterli görülüyordu.
Bulut ise bu alışkanlığı kökten değiştiriyor. Sunucular görünmüyor, veri merkezi uzakta, altyapı elle tutulur değil. Görünmeyen bir yapıya güvenmek insan doğası gereği zor geliyor. Bu yüzden bulut, teknik olarak güçlü olsa bile zihinsel olarak mesafeli yaklaşılan bir alan olmaya devam ediyor.
Ama burada kritik bir noktayı gözden kaçırıyoruz: Güvenlik, artık görmekle değil, yönetmekle ilgili.
Güvensizlik Algısı Nereden Geliyor?
Bulutun güvensiz olduğu düşüncesi genellikle “kontrol kaybı” hissinden beslenir. Veri bizim ortamımızda değilse, sanki kontrol de bizde değilmiş gibi algılanır. Oysa modern siber tehditler için fiziksel konum neredeyse hiçbir anlam ifade etmez. Saldırgan, sistemin hangi binada olduğuyla ilgilenmez; açık olup olmadığıyla ilgilenir.
Bugün yaşanan siber olaylara bakıldığında, ihlallerin büyük bölümünün çok tanıdık nedenlerden kaynaklandığı görülür. Yanlış yapılandırmalar, gereğinden fazla yetki verilen kullanıcılar, güncel olmayan sistemler ve izlenmeyen güvenlik olayları bu nedenlerin başında gelir. Dikkat edilirse, bunların hiçbiri “bulut olduğu için” ortaya çıkan problemler değildir.
Aslında aynı riskler yıllarca kurum içi ortamlarda da vardı. Sadece daha az görünürdü. Bir şey çalışıyorsa ve problem çıkarmıyorsa, çoğu zaman güvenli olduğu varsayılırdı. Bulut ise bu varsayımları ortadan kaldırır. Çünkü bulut, güvenliği hisse değil, veriye dayandırır.
Bulut Ne Değiştiriyor?
Bulutun en önemli katkılarından biri, güvenliği daha ölçülebilir ve izlenebilir hale getirmesidir. Kim ne zaman erişti, hangi işlem yapıldı, ne değişti, nerede bir anormallik oluştu gibi sorular artık sezgisel değil, somut cevaplara sahiptir.
Bu durum güvenliğe bakış açısını kökten değiştirir. Güvenlik, “umarız sorun olmaz” noktasından çıkıp “ne oluyor, nasıl oluyor” seviyesine gelir. Bu da kurumlara çok daha yönetilebilir bir alan sunar.
Elbette burada kritik bir ayrımı yapmak gerekir. Bulut kendi başına güvenli değildir. Yanlış kurgulanmış bir bulut ortamı, yanlış kurgulanmış bir veri merkezinden farksızdır. Hatta bazı durumlarda hatalar daha hızlı yayılabilir. Ancak doğru tasarlanmış bir bulut mimarisi, güvenliği sistematik hale getirir.
Bulut özellikle şu konularda önemli bir fark yaratır:
Güvenliğin bireysel çabalara değil, standartlara dayanmasıİzleme ve kayıt altına almanın mimarinin doğal bir parçası olmasıSüreklilik ve felaket senaryolarının teoride kalmaması
Bu fark, teknolojiden çok işletim modelinden kaynaklanır.
“Verilerim Başkasının Ortamında” Endişesi
Bulutla ilgili en yaygın çekincelerden biri de verinin kontrolü konusudur. “Verilerim başkasının ortamında” düşüncesi, kulağa oldukça mantıklı gelir. Ancak çoğu zaman bulutun nasıl çalıştığına dair eksik veya yanlış bir algıya dayanır.
Doğru kurgulanmış bir bulut ortamında veriler rastgele paylaşılan alanlarda durmaz. Aksine, erişimleri tanımlanmış, sınırları çizilmiş ve sürekli izlenen yapılarda saklanır. Kimin hangi veriye, ne zaman ve nasıl eriştiği kayıt altındadır. Bu şeffaflık, birçok kurumun kendi ortamında bile sağlayamadığı bir seviyedir.
Gerçekçi olmak gerekirse, her kurum yirmi dört saat izleme, düzenli güvenlik güncellemeleri ve felaket kurtarma testlerini sürdürülebilir şekilde yapamaz. Günlük operasyonun yoğunluğu içinde bu konular çoğu zaman geri planda kalır. Bulut ise bu yükü daha disiplinli bir yapıya taşır. Güvenlik bir tercih değil, varsayılan bir gereklilik haline gelir.
Asıl Risk: Sahipsiz Bırakılan Ortamlar
Bulutla ilgili asıl tehlike, teknolojinin kendisi değildir. Asıl tehlike, sahipsiz bırakılan ortamlardır. Kurulup unutulan, düzenli olarak gözden geçirilmeyen ve sorumluluğu net olmayan her yapı zamanla risk üretir.
Bu durum sadece bulut için geçerli değildir. Aynı şey kurum içi sistemler için de geçerlidir. Ancak bulut, bu riski gizlemez. Aksine daha görünür hale getirir. Hatalar daha erken fark edilir, müdahale süresi kısalır. Bu da doğru ellerde bulutu daha güvenli bir seçenek haline getirir.
Bu yüzden doğru soru şudur: Bulut güvensiz mi? Hayır. Yanlış yönetilen ortamlar riskli mi? Kesinlikle evet.
Bulut Güvenliği Bir Yolculuktur
Güvenlik tek seferlik bir iş değildir. Satın alınan bir ürünle ya da kurulan bir servisle tamamlanmaz. Güvenlik; sürekli izlenmesi, değerlendirilmesi ve geliştirilmesi gereken yaşayan bir süreçtir.
Bulut bu yolculuğu kolaylaştırır ama sorumluluğu ortadan kaldırmaz. Mimari tasarım, erişim yetkileri, izleme süreçleri ve süreklilik planları birlikte ele alınmalıdır. Bunlardan biri eksikse, ortam nerede olursa olsun risk oluşur.
Bulutun değeri tam da burada ortaya çıkar. Güvenliği bir refleks değil, bir disiplin haline getirmeyi mümkün kılar.
Bulutpark Perspektifi
Bulutpark olarak biz bulutu bir altyapıdan çok daha fazlası olarak görüyoruz. Güvenliği sonradan eklenen bir özellik değil, en baştan kurgulanan bir temel olarak ele alıyoruz. Ortamların sadece çalışıyor olmasıyla yetinmiyor; izlenen, yönetilen ve sürdürülebilir şekilde geliştirilen yapılar olmasına odaklanıyoruz.
Çünkü bize göre bulut, sadece teknik bir tercih değil. İş sürekliliğini, kurumsal itibarı ve uzun vadeli büyümeyi doğrudan etkileyen stratejik bir karardır.
Bulut güvensiz değildir. Güvensiz olan, yanlış anlaşılan ve yanlış yönetilen yapılardır.
Doğru yaklaşımla bulut, kurumlara bugüne kadar sahip olamadıkları kadar görünür, ölçülebilir ve sürdürülebilir bir güvenlik zemini sunar. Asıl fark, verinin nerede olduğu değil; nasıl yönetildiğidir.
“Bulutun Tüm Gücü, Yönetmenin En Kolay Yolu”
Devamını Oku
Daha Fazla Gör
Bulut Hizmetleri ve Yönetimi
30 Mart 2026
GPU Kaynağına Anında Erişim: Yeni Nesil IT Modeli
Dijital dönüşümün hızlandığı günümüzde kurumların BT altyapılarından beklentileri her zamankinden daha yüksek. Veri miktarının hızla artması, yapay zeka uygulamalarının yaygınlaşması ve büyük veri analitiği gibi teknolojilerin iş süreçlerine entegre edilmesi, geleneksel işlem gücünün çoğu zaman yetersiz kalmasına neden oluyor. Özellikle yüksek işlem gücü gerektiren iş yükleri, kurumların altyapı stratejilerini yeniden değerlendirmesine yol açıyor.
Bu noktada grafik işlem birimleri (GPU) artık yalnızca grafik hesaplamaları için kullanılan donanımlar olmaktan çıktı. Günümüzde GPU’lar, yapay zeka, makine öğrenimi, veri analitiği, simülasyon ve yüksek performanslı hesaplama (HPC) gibi alanların temel bileşenlerinden biri haline geldi. Ancak GPU altyapısını kurum içinde kurmak, yönetmek ve ölçeklendirmek her zaman kolay bir süreç değil. Yüksek maliyet, donanım yönetimi, kapasite planlama ve operasyonel süreçler gibi birçok faktör bu yatırımı karmaşık hale getirebiliyor.
Tam da bu noktada yeni bir yaklaşım öne çıkıyor: GPU kaynağına anında erişim sağlayan yeni nesil IT modeli.
GPU Neden Bu Kadar Kritik Hale Geldi?
Geleneksel işlemciler (CPU) birçok iş yükü için yeterli performansı sağlayabilir. Ancak paralel işlem gerektiren modern uygulamalarda GPU’lar çok daha yüksek performans sunar. Özellikle veri yoğun uygulamalarda GPU mimarisi büyük avantaj sağlar.
GPU’nun önem kazanmasının arkasında birkaç temel teknoloji trendi bulunur:
Yapay zeka ve makine öğrenimi uygulamalarının yaygınlaşmasıBüyük veri analitiği projelerinin artmasıGörüntü işleme ve video analitiği uygulamalarıBilimsel hesaplamalar ve simülasyonlarGerçek zamanlı veri analizi ihtiyacı
Bu iş yükleri çoğu zaman binlerce paralel hesaplama işlemi gerektirir. GPU mimarisi bu paralel işlem yapısını desteklediği için özellikle AI ve veri analitiği projelerinde kritik rol oynar. Ancak GPU altyapısını kurum içinde kurmak, birçok organizasyon için önemli zorluklar doğurur.
Geleneksel GPU Altyapısının Zorlukları
Birçok kurum GPU ihtiyacını karşılamak için doğrudan donanım yatırımı yapmayı tercih eder. Ancak bu yaklaşım her zaman verimli sonuçlar doğurmayabilir. Çünkü GPU altyapıları yüksek yatırım maliyetleri ve operasyonel süreçler gerektirir.
Geleneksel GPU altyapısında kurumların karşılaştığı başlıca zorluklar şunlardır:
Yüksek donanım maliyetleriKapasite planlama zorluklarıAltyapının yönetimi ve operasyonuSoğutma ve enerji gereksinimleriDonanımın hızlı şekilde eskimesi
Bu tür yatırımlar genellikle yüksek başlangıç maliyetleri ve uzun satın alma süreçleri gerektirir. Ayrıca GPU kaynakları çoğu zaman belirli projeler için kullanılır ve proje tamamlandıktan sonra kaynaklar atıl kalabilir. Bu nedenle kurumlar artık GPU yatırımlarını farklı bir perspektiften değerlendirmeye başlamıştır.
Yeni Nesil IT Modeli: GPU Kaynağına Anında Erişim
Yeni nesil IT yaklaşımında kurumlar ihtiyaç duydukları kaynakları önceden satın almak yerine ihtiyaç anında kullanmayı tercih eder. Bu modelde GPU kaynakları, fiziksel donanım yatırımı yapılmadan hizmet olarak sunulabilir.
Bu yaklaşım kurumlara önemli avantajlar sağlar. Özellikle proje bazlı veya değişken iş yüklerine sahip organizasyonlar için GPU kaynaklarına hızlı erişim kritik bir faktör haline gelir.
Bu modelin öne çıkan özellikleri arasında şunlar bulunur:
GPU kaynaklarına hızlı erişimİhtiyaç kadar kullanımKapasitenin anlık olarak artırılabilmesiDonanım yönetimi gerektirmemesiAltyapı yatırımı yapmadan yüksek işlem gücüne ulaşabilme
Bu sayede kurumlar, altyapı yatırımı yerine iş sonuçlarına odaklanabilir.
GPU Kaynağı Hangi İş Yükleri İçin Kullanılır?
GPU teknolojileri yalnızca teknoloji şirketlerinin kullandığı özel çözümler değildir. Günümüzde birçok farklı sektör GPU tabanlı işlem gücünden faydalanmaktadır.
Özellikle aşağıdaki alanlarda GPU kullanımı hızla artmaktadır:
Yapay zeka ve makine öğrenimi modellerinin eğitimiBüyük veri analitiği ve veri işleme süreçleriGörüntü ve video analitiği uygulamalarıFinansal modelleme ve risk analiziBilimsel simülasyonlar ve mühendislik hesaplamaları3D render ve tasarım uygulamaları
Bu tür iş yükleri genellikle yüksek işlem gücü gerektirir ve GPU mimarisi bu ihtiyacı en verimli şekilde karşılar. Ancak her kurumun bu tür altyapıları kuracak teknik kapasitesi veya bütçesi bulunmayabilir.
GPU Kaynağının Hizmet Olarak Sunulması
Modern BT yaklaşımlarında GPU kaynakları artık yalnızca fiziksel donanım olarak değil, hizmet modeli içerisinde sunulmaktadır. Bu modelde kurumlar GPU kaynaklarını ihtiyaç duydukları anda kullanabilir ve iş yükleri tamamlandığında bu kaynakları serbest bırakabilir.
Bu yaklaşım kurumlara önemli operasyonel avantajlar sağlar:
Altyapı kurulum süresi ortadan kalkarDonanım satın alma süreçleri azalırKapasite planlama daha esnek hale gelirOperasyonel yük azalır
Böylece BT ekipleri donanım yönetimi yerine uygulama ve iş süreçlerine odaklanabilir.
GPU Kaynaklarının Ölçeklenebilirliği
GPU tabanlı iş yüklerinin önemli özelliklerinden biri, işlem ihtiyacının zaman içerisinde büyük değişkenlik gösterebilmesidir. Bir makine öğrenimi modeli eğitilirken yoğun GPU gücüne ihtiyaç duyulabilir, ancak model eğitimi tamamlandıktan sonra bu kaynaklar kullanılmayabilir. Yeni nesil GPU erişim modeli bu değişkenliği yönetebilmek için esnek ölçeklenebilirlik sunar.
Bu modelde kurumlar:
GPU kapasitesini ihtiyaç anında artırabilirİş yükleri azaldığında kaynakları azaltabilirProje bazlı kullanım gerçekleştirebilirAltyapıyı büyütmek için yeni donanım yatırımı yapmak zorunda kalmaz
Bu esneklik, özellikle AI projeleri ve veri analitiği çalışmalarında büyük avantaj sağlar.
Kurumlar İçin Stratejik Bir Avantaj
GPU kaynaklarına hızlı erişim yalnızca teknik bir avantaj değil, aynı zamanda stratejik bir rekabet avantajıdır. Çünkü günümüzde veri analitiği ve yapay zeka projeleri kurumların rekabet gücünü doğrudan etkileyebilir.
GPU kaynaklarına erişim sayesinde kurumlar:
AI projelerini daha hızlı geliştirebilirVeri analitiği süreçlerini hızlandırabilirÜrün geliştirme süreçlerini optimize edebilirBüyük veri projelerini daha verimli şekilde yürütebilir
Bu durum özellikle veri odaklı iş modellerine sahip kurumlar için kritik hale gelmiştir.
Yeni Nesil IT Altyapılarında GPU’nun Rolü
Geleceğin BT altyapıları giderek daha esnek, ölçeklenebilir ve hizmet odaklı hale geliyor. Kurumlar artık yalnızca donanım satın alarak altyapı kurmak yerine, ihtiyaç duydukları kaynaklara hızlı erişim sağlayan modelleri tercih ediyor.
GPU erişim modeli bu dönüşümün önemli bir parçasıdır. Özellikle yapay zeka ve veri analitiği alanlarında çalışan kurumlar için GPU kaynaklarına erişim, inovasyon hızını doğrudan etkileyebilir.
Yeni nesil BT yaklaşımı şu prensiplere dayanır:
Kaynakların ihtiyaç anında sağlanmasıAltyapının esnek şekilde ölçeklenebilmesiOperasyonel süreçlerin sadeleştirilmesiYüksek performanslı işlem gücüne hızlı erişim
Bu yaklaşım sayesinde kurumlar teknolojiyi yalnızca bir altyapı bileşeni olarak değil, iş stratejilerini destekleyen bir güç olarak kullanabilir.
Yapay zeka, veri analitiği ve yüksek performanslı hesaplama gerektiren uygulamalar, GPU teknolojilerini kurumların BT stratejisinde merkezi bir konuma taşıyor. Ancak GPU altyapısını geleneksel yöntemlerle kurmak ve yönetmek her kurum için kolay bir süreç değildir.
Bu nedenle GPU kaynaklarına anında erişim sağlayan yeni nesil IT modeli, kurumların yüksek işlem gücüne hızlı ve esnek şekilde ulaşmasını sağlayan önemli bir yaklaşım haline gelmiştir.
Bu model sayesinde organizasyonlar:
Yüksek işlem gücüne hızlı erişebilirAltyapı yatırımlarını optimize edebilirOperasyonel süreçleri sadeleştirebilirİnovasyon süreçlerini hızlandırabilir
Dijital dönüşüm çağında rekabet avantajı elde etmek isteyen kurumlar için GPU erişim modeli, modern IT stratejisinin önemli bileşenlerinden biri olarak öne çıkmaktadır.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
27 Şubat 2026
Bulut Mitleri Serisi (5/5): “Bulut = Sanal Sunucu mudur?”
En yaygın bulut yanılgılarından birine gerçekçi bir bakış
Bulut teknolojileri, son yıllarda neredeyse her BT projesinin merkezine yerleşmiş durumda. Ancak kullanım bu kadar yaygınlaşırken, kavramların anlamı aynı hızda netleşmiş değil. Türkiye’de kurumlarla yapılan görüşmelerde en sık duyulan cümlelerden biri hâlâ şu:
“Bizim zaten sanal sunucularımız var, aslında biz de buluttayız.”
Bu yaklaşım oldukça yaygın, ancak teknik ve operasyonel olarak eksik bir bakış açısını yansıtıyor. Çünkü bulut, sanal sunucunun daha yeni bir versiyonu değil; çok daha geniş bir mimariyi, hizmet anlayışını ve operasyon modelini ifade ediyor.
Bu yazıda, “Bulut = Sanal Sunucu” mitini ele alıyor; iki kavramın nerede kesiştiğini, nerede ayrıldığını ve kurumlar için neden bu ayrımın kritik olduğunu sade, gerçekçi ve abartısız bir dille inceliyoruz.
Sanal Sunucu ile Başlayalım
Sanal sunucu kavramı, bulut kavramından çok daha önce BT dünyasına girdi. Fiziksel bir sunucu üzerine kurulan sanallaştırma yazılımları sayesinde, tek bir donanım üzerinde birden fazla bağımsız sistem çalıştırmak mümkün hale geldi. Bu yapı, yıllarca veri merkezlerinin temelini oluşturdu ve hâlâ pek çok kurum için önemli bir çözüm olmaya devam ediyor.
Sanal sunucu sayesinde donanım kaynakları daha verimli kullanıldı, fiziksel sunucu sayısı azaldı ve sistemler daha düzenli yönetilebilir hale geldi. Ancak bu noktada gözden kaçan kritik bir gerçek vardır:
Sanal sunucu, altyapıyı ortadan kaldırmaz; yalnızca onu sanallaştırır.
Yani fiziksel sunucu hâlâ oradadır. Disk dolabilir, RAM yetmeyebilir, donanım arızalanabilir ya da elektrik kesintisi yaşanabilir. Sanallaştırma, bu riskleri yok etmez; sadece yönetilebilir hale getirir.
Sanal Sunucu Ortamlarında Görünmeyen Yük
Sanal sunucu altyapısı dışarıdan bakıldığında “çalışıyor” gibi görünür. Ancak perde arkasında ciddi bir operasyonel yük vardır. Bu yük çoğu zaman günlük iş akışında fark edilmez; ta ki bir sorun yaşanana kadar.
Bir sanal sunucu ortamında kurumlar genellikle şu sorumlulukları üstlenir:
Fiziksel donanımın sağlığı ve ömrüDisk, RAM ve CPU kapasite planlamasıYedekleme sistemlerinin kurulumu ve test edilmesiFelaket kurtarma senaryolarının tasarlanmasıGüvenlik yamaları ve işletim sistemi güncellemeleriDonanım arızalarında müdahale ve parça süreçleri
Bu sorumluluklar, güçlü ve deneyimli BT ekipleri için yönetilebilir olabilir. Ancak özellikle büyüyen kurumlarda, altyapı yönetimi zamanla işin önüne geçmeye başlar.
Bulut Neden Aynı Şey Değil?
Bulutun sanal sunucuyla karıştırılmasının temel nedeni, iki yapının kullanıcı tarafında benzer görünmesidir. İkisinde de bir işletim sistemi vardır, IP adresi vardır ve sistemlere uzaktan erişilir. Ancak bu benzerlik yüzeyseldir.
Bulut, bir kurulum şekli değil; bir hizmet modelidir. Altyapının yalnızca sanallaştırılması değil, uçtan uca servis olarak sunulmasıdır.
Bulut ortamında kullanıcı, sistemlerin nerede çalıştığını değil; çalışıp çalışmadığını önemser. Donanımın markası, disk yapısı ya da yedekleme topolojisi, doğrudan kullanıcının gündeminde değildir.
“Bizde de Sanal Sunucu Var” Algısı Neden Bu Kadar Yaygın?
Bu algının yaygın olmasının birkaç nedeni var. Yıllarca veri merkezlerinde sanallaştırma projeleri “modern altyapı” olarak anlatıldı. Ardından bulut kavramı hayatımıza girdi ve iki terim çoğu zaman bilinçli ya da bilinçsiz şekilde iç içe geçti.
Ayrıca pazarlama dili de bu karmaşayı besledi. Sanallaştırılmış her yapı, “cloud” etiketiyle sunuldu. Oysa teknik gerçeklik çok daha nettir.
Şu soru, bu farkı açıkça ortaya koyar: Bir sistem durduğunda, ilk kimi arıyorsunuz?
Eğer cevap “donanıma bakalım”, “disk dolmuş olabilir”, “yedekten manuel dönelim” ise; bu yapı büyük ihtimalle sanal sunucu altyapısıdır.
Bulut modelinde ise bu soruların çoğu, hizmetin doğası gereği kullanıcıya yansımaz.
Bulutun Getirdiği Asıl Değer: Hizmet Yaklaşımı
Bulutu sanal sunucudan ayıran temel fark, sahiplik değil, sorumluluk paylaşımıdır. Bulut modelinde altyapının sürekliliği, kapasite planlaması ve donanım sağlığı servis sağlayıcının sorumluluğundadır.
Kurumlar bu sayede altyapıyı “yönetmek” yerine, sistemleri “kullanmaya” odaklanır.
Bu yaklaşım özellikle şu alanlarda fark yaratır:
Beklenmeyen kapasite artışlarında hızlı ölçeklenebilirlikDonanım arızalarının kullanıcıya yansımadan yönetilmesiYedekleme ve felaket senaryolarının önceden planlanmış olmasıYatırım maliyetleri yerine operasyonel maliyet yaklaşımı
Bulut bu yönüyle yalnızca teknik bir tercih değil, iş sürekliliğini etkileyen stratejik bir karardır.
Gerçek Hayattan Tanıdık Bir Senaryo
Birçok kurum için tablo benzerdir. Sistemler uzun süre sorunsuz çalışır. Ardından bir gün, beklenmedik bir anda disk doluluğu yaşanır ya da fiziksel bir bileşen arızalanır. Bu noktada işler yavaşlar, BT ekipleri devreye girer ve çözüm süreci başlar.
Sanal sunucu ortamlarında bu tür durumlar genellikle:
Mesai dışı müdahaleGeçici çözümlerSonradan yapılan kapasite yatırımları ile aşılır.
Bulut ortamında ise bu tür senaryolar, mimarinin doğal bir parçası olarak ele alınır. Amaç sorun çıktığında çözmek değil, sorunun kullanıcıya yansımamasıdır.
BT Ekipleri Açısından Bakıldığında
Bulut ile sanal sunucu arasındaki farkı en net hisseden ekipler, BT ekipleridir. Sanal sunucu ortamlarında BT ekipleri çoğu zaman operasyonel konulara odaklanmak zorunda kalır. Güncellemeler, izlemeler, kapasite alarmları ve donanım kontrolleri günlük işin parçasıdır.
Bulut modelinde ise BT ekiplerinin rolü değişir. Operasyonel yük azalırken, planlama, optimizasyon ve iş birimleriyle koordinasyon ön plana çıkar. Bu da BT’nin kuruma kattığı değeri doğrudan artırır.
Yöneticiler İçin Bakış Açısı
İş birimleri ve yöneticiler için ise mesele teknik detaylardan çok daha basittir: Sistem çalışıyor mu, çalışmıyor mu?
Bulut, bu soruya daha öngörülebilir ve güven veren bir cevap sunar. Çünkü altyapı riskleri, kurumun değil hizmet modelinin bir parçasıdır. Bu da karar vericiler için daha net bir resim oluşturur.
Bulut Neden “Sanal Sunucudan Fazlası”dır?
Bulut; bir sunucu değildir, bir yazılım değildir, bir lokasyon değildir.
Bulut, altyapının görünmez hale geldiği bir çalışma modelidir. Kullanıcı sistemleri görür, işini yapar ve altyapının arka planda nasıl ayakta kaldığını düşünmek zorunda kalmaz.
Bu yüzden:
Her bulut ortamında sanal sunucular olabilirAma her sanal sunucu ortamı bulut değildir
Kavramları Doğru Koymak, Doğru Karar Vermek
“Bulut = Sanal Sunucu” algısı, küçük bir kavram hatası gibi görünse de, yanlış beklentilere ve hatalı yatırımlara yol açabilir. Bulutu doğru anlamak, yalnızca teknik ekipler için değil; iş kararlarını veren herkes için önemlidir.
Çünkü günün sonunda mesele, sistemlerin nerede çalıştığı değil; ne kadar esnek, ne kadar güvenli ve ne kadar sürdürülebilir çalıştığıdır.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
18 Şubat 2026
Bulut Mitleri Serisi (4/5): “Buluta Geçince IT İşi Biter mi?”
“Buluta geçince IT’ye gerek kalmıyor.” Bu cümleyi son yıllarda duymayan neredeyse yok. Sunucular görünmez oluyor, donanım yatırımı ortadan kalkıyor, sistemler birkaç tıkla ayağa kalkıyor. Dışarıdan bakıldığında gerçekten de IT’nin yükü hafiflemiş gibi görünüyor. Hatta bazı kurumlarda bu algı o kadar güçleniyor ki, IT ekiplerinin rolü sorgulanmaya başlanıyor.
Oysa gerçek, bu algının tam tersi. Buluta geçiş, IT’nin işini bitirmez; IT’yi operasyonel bir rolden stratejik bir role taşır.
Bulut, Yükü Azaltır; Sorumluluğu Ortadan Kaldırmaz
Bulut teknolojileri, fiziksel altyapıya bağlı birçok zahmeti ortadan kaldırır. Donanım arızaları, veri merkezi operasyonları, kapasite planlamasının fiziksel tarafı artık IT’nin günlük gündemi olmaktan çıkar. Ancak bu durum, sistemlerin kendi kendine çalıştığı anlamına gelmez.
Bulut, altyapının nasıl çalıştığını soyutlar ama nasıl yönetileceğini ortadan kaldırmaz. Aksine, yönetim daha görünmez ama daha kritik hale gelir. Çünkü artık yapılan hatalar sadece bir sunucuyu değil, tüm servis mimarisini etkileyebilir.
Bu noktada IT’nin rolü, “çalışıyor mu?” sorusundan “doğru mu çalışıyor?” sorusuna evrilir.
Fiziksel Sunucu Gitti, IT Rolü Değişti
Eskiden IT denince akla somut şeyler gelirdi: rack kabinleri, switch’ler, diskler, kablolar… Bugün ise IT’nin uğraştığı konular çok daha soyut ama bir o kadar da hayati.
Artık mesele, bir sunucunun ayakta olup olmaması değil; uygulamanın performanslı çalışıp çalışmadığı, verinin güvende olup olmadığı ve kullanıcıların kesintisiz hizmet alıp almadığıdır. Fiziksel katman görünmez hale geldikçe, üst katmanların yönetimi daha fazla uzmanlık gerektirir.
Bu da IT’yi “altyapıyı kuran ekip” olmaktan çıkarıp, iş sürekliliğini yöneten ekip konumuna taşır.
Bulutta Asıl Soru: “Kim, Neyi, Nasıl Yönetiyor?”
Bulut servisleri hazır gibi görünse de arka planda ciddi kararlar alınması gerekir. Hangi uygulama nereye taşınacak, hangisi yerinde kalacak, hangi verinin hangi ortamda tutulacağı gibi soruların cevapları teknik olduğu kadar iş stratejisiyle de ilgilidir.
IT ekipleri bu noktada sadece teknik değil, aynı zamanda yönlendirici bir rol üstlenir. Çünkü yanlış seçilmiş bir mimari, kısa sürede performans sorunlarına, öngörülmeyen maliyetlere ve güvenlik risklerine dönüşebilir.
Bulut, doğru tasarlanmadığında işleri kolaylaştırmaz; karmaşıklaştırır.
Güvenlik Bulutta Kimin Sorumluluğu?
En yaygın mitlerden biri şudur: “Bulutta güvenlik sağlayıcıya ait.”
Gerçekte ise güvenlik, paylaşılan bir sorumluluktur. Sağlayıcı altyapının güvenliğini sağlarken, verinin, erişimlerin, kullanıcı yetkilerinin ve yapılandırmaların güvenliği IT ekiplerinin sorumluluğundadır. Yanlış yapılandırılmış bir erişim kuralı ya da eksik bir yetkilendirme, en güçlü altyapıyı bile savunmasız bırakabilir.
Bu nedenle bulutta IT’nin güvenlik rolü azalmaz; aksine daha fazla görünmez risk barındırdığı için daha dikkatli hale gelir.
Maliyetler Kendiliğinden Düşmez
Bulutun en cazip vaatlerinden biri esnek maliyet modelidir. Ancak “kullandığın kadar öde” yaklaşımı, kontrol edilmediğinde beklenenden çok daha yüksek faturalarla sonuçlanabilir.
Kaynakların gereğinden fazla açık kalması, yanlış boyutlandırılmış servisler veya takip edilmeyen kullanım alışkanlıkları, bulut maliyetlerini kısa sürede şişirebilir. Bu noktada IT’nin rolü sadece teknik değil, finansal farkındalık da içerir.
Bulut ortamında IT, aynı zamanda bir maliyet yöneticisidir.
Kullanıcı Deneyimi IT’den Bağımsız Değildir
Buluta geçiş sonrası kullanıcılar genellikle daha hızlı, daha erişilebilir ve daha stabil sistemler bekler. Ancak bu beklentilerin karşılanması, yine IT ekiplerinin doğru tasarım ve sürekli izleme yapmasına bağlıdır.
Uygulamanın yavaş çalışması, erişim problemleri ya da entegrasyon sorunları yaşandığında ilk bakılan yer hâlâ IT olur. Çünkü bulut, kullanıcı gözünde görünmezdir; deneyim ise çok nettir.
Bu da IT’nin, teknik detaylardan çok deneyim kalitesi üzerinden değerlendirilmesine neden olur.
IT Biter mi? Hayır. Daha Kritik Hale Gelir.
Buluta geçiş, IT’nin sahneden çekilmesi değil; sahnenin merkezine geçmesidir. Donanım odaklı işlerden kurtulan IT ekipleri, artık daha fazla analiz yapan, daha fazla planlayan ve daha fazla yöneten bir konuma gelir.
IT artık:
İş sürekliliğini sağlarGüvenliği kurgularPerformansı optimize ederMaliyetleri dengelerKullanıcı deneyimini korur
Yani bulut sonrası IT, “destek birimi” değil, işin sürdürülebilirliğini sağlayan temel aktör haline gelir.
Bulut IT’yi Bitirmez, Olgunlaştırır
“Buluta geçince IT işi biter mi?” sorusunun cevabı nettir: Hayır.
Ama şunu da kabul etmek gerekir: Bulut, IT’nin eski alışkanlıklarını bitirir. Yerine daha stratejik, daha analitik ve daha sorumluluk odaklı bir IT anlayışı getirir.
Bulut çağında IT, arka planda kaybolmaz. Aksine, işin geleceğini şekillendiren en kritik yapı taşlarından biri haline gelir.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
12 Şubat 2026
Bulut Mitleri Serisi (3/5): “Bulut Her Şeyi Çözer mi?”
Bulut bilişim son yıllarda neredeyse her BT probleminin doğal cevabı gibi konumlanıyor. Toplantılarda, sunumlarda ve strateji belgelerinde sıkça aynı cümlelerle karşılaşıyoruz: “Buluta geçersek rahatlarız.” “Bulut zaten esnek ve güvenli.”
Kulağa iyi geliyor. Ama gerçek hayatta bulut, her sorunu otomatik çözen bir sihirli değnek değil. Doğru kurgulandığında ciddi avantajlar sağlar; yanlış beklentilerle yaklaşıldığında ise yeni sorunların kaynağı olabilir.
Bulut Neden Bu Kadar Cazip?
Bulutun bu kadar hızlı benimsenmesinin arkasında çok net nedenler var. Artan iş hızı, değişen kullanıcı beklentileri ve sürekli büyüyen sistemler, kurumları daha esnek altyapılara yönlendiriyor. Bu noktada bulut, klasik altyapılara göre daha çevik bir alternatif sunuyor.
Öne çıkan başlıklar genelde şunlar oluyor:
İhtiyaca göre büyüyüp küçülebilen kaynaklarHızlı kurulum ve devreye almaİlk yatırım maliyetinin düşmesiDonanım ve fiziksel altyapı yükünün azalması
Ancak burada kritik bir detay var: Bu avantajların hiçbiri kendiliğinden gelmez. Bulut, doğru tasarlanmadığında bu artıları hızla eksilere çevirebilir.
Bulutun Gerçekten Çözdüğü Şeyler
Doğru senaryoda kullanıldığında bulut, BT ekiplerinin üzerindeki operasyonel yükü ciddi şekilde azaltır. Özellikle değişken iş yüklerine sahip yapılarda, esneklik büyük bir avantajdır. Gereksiz kapasite satın almak yerine, ihtiyaç kadar kaynak kullanmak mümkün olur.
Bulut aynı zamanda hız kazandırır. Yeni bir ortamın günler veya haftalar yerine dakikalar içinde ayağa kalkabilmesi; test, POC ve proje süreçlerini ciddi şekilde kolaylaştırır. Bu da iş birimlerinin beklentilerine daha hızlı yanıt verilmesini sağlar.
Bu noktada bulutun en çok değer ürettiği alanları şöyle özetleyebiliriz:
Hızlı büyüyen veya mevsimsel iş yükleriGeçici projeler ve test ortamlarıDağıtık ekiplerin erişim ihtiyacıFelaket kurtarma ve yedeklilik senaryoları
Bulutun Çözmediği Konular (En Çok Yanlış Anlaşılanlar)
Bulutla ilgili en yaygın yanılgılardan biri, maliyetlerin otomatik olarak düşeceği beklentisidir. Oysa yanlış boyutlandırılmış kaynaklar, sürekli açık kalan servisler ve kontrolsüz kullanım, bulut ortamlarını beklenenden çok daha pahalı hale getirebilir.
Benzer bir yanılgı güvenlik tarafında da görülür. Bulut sağlayıcıları altyapıyı güvenli sunar; ancak erişim yönetimi, veri güvenliği ve uygulama güvenliği hâlâ kurumun sorumluluğundadır. Buluta taşınan her sistem, otomatik olarak güvenli hale gelmez.
Sıkça karşılaşılan yanlış beklentiler şunlardır:
“Bulut otomatik olarak ucuzdur”“Bulutta güvenlik zaten hazır gelir”“Buluta geçince performans sorunları biter”
Gerçekte ise performans; uygulama mimarisi, network tasarımı ve veri yerleşimi gibi birçok faktöre bağlıdır. Yanlış kurgulanmış bir bulut mimarisi, on-prem yapılardan bile daha yavaş çalışabilir.
Her Şey Buluta Taşınmalı mı?
Bu sorunun cevabı net: Hayır. Her iş yükü için tek doğru adres bulut değildir. Bazı sistemler için on-prem altyapılar hâlâ daha verimli olabilir. Bazı senaryolarda ise hibrit veya özel bulut çok daha mantıklı sonuçlar üretir.
Buradaki kritik nokta şudur: Bulut bir hedef değil, iş hedeflerine ulaşmak için kullanılan bir araçtır.
Bulutpark Yaklaşımı: “Doğru Bulut, Doğru Mimari”
Bulutpark olarak buluta tek tip bir çözüm gözüyle bakmıyoruz. Her kurumun ihtiyaçlarının, risklerinin ve önceliklerinin farklı olduğunun farkındayız. Bu nedenle önce ihtiyacı anlamayı, sonra doğru mimariyi tasarlamayı önceliklendiriyoruz.
Yaklaşımımız özetle şöyle:
Her iş yükü otomatik olarak buluta taşınmazHibrit ve özel bulut senaryoları değerlendirilirMaliyet, performans ve güvenlik birlikte ele alınırOperasyonel sürdürülebilirlik göz önünde bulundurulur
Amacımız “buluta geçtik” demek değil, “doğru yerde doğru bulutu kullandık” diyebilmek.
Bulut Her Şeyi Çözer mi?
Hayır. Ama doğru sorular sorulduğunda, doğru mimari kurulduğunda ve doğru şekilde yönetildiğinde çok şeyi çözer.
Bulut; mucize değildir. Ama doğru kurgulandığında güçlü bir çözümdür.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
5 Şubat 2026
Bulut Mitleri Serisi (2/5): “Bulut Güvensiz Midir?”
Bulut teknolojileri artık yeni bir kavram değil. Günlük hayatta kullandığımız uygulamalardan iş dünyasındaki kritik sistemlere kadar pek çok yapı bulut üzerinde çalışıyor. Buna rağmen konu kurumsal veriler olduğunda, özellikle de güvenlik başlığı açıldığında, soru hâlâ aynı yerde duruyor: Bulut gerçekten güvenli mi?
Bu soru çoğu zaman teknik bir meraktan değil, alışkanlıklardan ve geçmiş deneyimlerden doğuyor. Yıllar boyunca güvenliği fiziksel kontrolle eşitledik. Sunucu odamız vardı, kapısı kilitliydi, kimin girip çıktığı belliydi. Sistemlerin “bizim binamızda” olması, her şeyin kontrolümüzde olduğu hissini veriyordu. Bu hissin kendisi bile çoğu zaman güvenlik için yeterli görülüyordu.
Bulut ise bu alışkanlığı kökten değiştiriyor. Sunucular görünmüyor, veri merkezi uzakta, altyapı elle tutulur değil. Görünmeyen bir yapıya güvenmek insan doğası gereği zor geliyor. Bu yüzden bulut, teknik olarak güçlü olsa bile zihinsel olarak mesafeli yaklaşılan bir alan olmaya devam ediyor.
Ama burada kritik bir noktayı gözden kaçırıyoruz: Güvenlik, artık görmekle değil, yönetmekle ilgili.
Güvensizlik Algısı Nereden Geliyor?
Bulutun güvensiz olduğu düşüncesi genellikle “kontrol kaybı” hissinden beslenir. Veri bizim ortamımızda değilse, sanki kontrol de bizde değilmiş gibi algılanır. Oysa modern siber tehditler için fiziksel konum neredeyse hiçbir anlam ifade etmez. Saldırgan, sistemin hangi binada olduğuyla ilgilenmez; açık olup olmadığıyla ilgilenir.
Bugün yaşanan siber olaylara bakıldığında, ihlallerin büyük bölümünün çok tanıdık nedenlerden kaynaklandığı görülür. Yanlış yapılandırmalar, gereğinden fazla yetki verilen kullanıcılar, güncel olmayan sistemler ve izlenmeyen güvenlik olayları bu nedenlerin başında gelir. Dikkat edilirse, bunların hiçbiri “bulut olduğu için” ortaya çıkan problemler değildir.
Aslında aynı riskler yıllarca kurum içi ortamlarda da vardı. Sadece daha az görünürdü. Bir şey çalışıyorsa ve problem çıkarmıyorsa, çoğu zaman güvenli olduğu varsayılırdı. Bulut ise bu varsayımları ortadan kaldırır. Çünkü bulut, güvenliği hisse değil, veriye dayandırır.
Bulut Ne Değiştiriyor?
Bulutun en önemli katkılarından biri, güvenliği daha ölçülebilir ve izlenebilir hale getirmesidir. Kim ne zaman erişti, hangi işlem yapıldı, ne değişti, nerede bir anormallik oluştu gibi sorular artık sezgisel değil, somut cevaplara sahiptir.
Bu durum güvenliğe bakış açısını kökten değiştirir. Güvenlik, “umarız sorun olmaz” noktasından çıkıp “ne oluyor, nasıl oluyor” seviyesine gelir. Bu da kurumlara çok daha yönetilebilir bir alan sunar.
Elbette burada kritik bir ayrımı yapmak gerekir. Bulut kendi başına güvenli değildir. Yanlış kurgulanmış bir bulut ortamı, yanlış kurgulanmış bir veri merkezinden farksızdır. Hatta bazı durumlarda hatalar daha hızlı yayılabilir. Ancak doğru tasarlanmış bir bulut mimarisi, güvenliği sistematik hale getirir.
Bulut özellikle şu konularda önemli bir fark yaratır:
Güvenliğin bireysel çabalara değil, standartlara dayanmasıİzleme ve kayıt altına almanın mimarinin doğal bir parçası olmasıSüreklilik ve felaket senaryolarının teoride kalmaması
Bu fark, teknolojiden çok işletim modelinden kaynaklanır.
“Verilerim Başkasının Ortamında” Endişesi
Bulutla ilgili en yaygın çekincelerden biri de verinin kontrolü konusudur. “Verilerim başkasının ortamında” düşüncesi, kulağa oldukça mantıklı gelir. Ancak çoğu zaman bulutun nasıl çalıştığına dair eksik veya yanlış bir algıya dayanır.
Doğru kurgulanmış bir bulut ortamında veriler rastgele paylaşılan alanlarda durmaz. Aksine, erişimleri tanımlanmış, sınırları çizilmiş ve sürekli izlenen yapılarda saklanır. Kimin hangi veriye, ne zaman ve nasıl eriştiği kayıt altındadır. Bu şeffaflık, birçok kurumun kendi ortamında bile sağlayamadığı bir seviyedir.
Gerçekçi olmak gerekirse, her kurum yirmi dört saat izleme, düzenli güvenlik güncellemeleri ve felaket kurtarma testlerini sürdürülebilir şekilde yapamaz. Günlük operasyonun yoğunluğu içinde bu konular çoğu zaman geri planda kalır. Bulut ise bu yükü daha disiplinli bir yapıya taşır. Güvenlik bir tercih değil, varsayılan bir gereklilik haline gelir.
Asıl Risk: Sahipsiz Bırakılan Ortamlar
Bulutla ilgili asıl tehlike, teknolojinin kendisi değildir. Asıl tehlike, sahipsiz bırakılan ortamlardır. Kurulup unutulan, düzenli olarak gözden geçirilmeyen ve sorumluluğu net olmayan her yapı zamanla risk üretir.
Bu durum sadece bulut için geçerli değildir. Aynı şey kurum içi sistemler için de geçerlidir. Ancak bulut, bu riski gizlemez. Aksine daha görünür hale getirir. Hatalar daha erken fark edilir, müdahale süresi kısalır. Bu da doğru ellerde bulutu daha güvenli bir seçenek haline getirir.
Bu yüzden doğru soru şudur: Bulut güvensiz mi? Hayır. Yanlış yönetilen ortamlar riskli mi? Kesinlikle evet.
Bulut Güvenliği Bir Yolculuktur
Güvenlik tek seferlik bir iş değildir. Satın alınan bir ürünle ya da kurulan bir servisle tamamlanmaz. Güvenlik; sürekli izlenmesi, değerlendirilmesi ve geliştirilmesi gereken yaşayan bir süreçtir.
Bulut bu yolculuğu kolaylaştırır ama sorumluluğu ortadan kaldırmaz. Mimari tasarım, erişim yetkileri, izleme süreçleri ve süreklilik planları birlikte ele alınmalıdır. Bunlardan biri eksikse, ortam nerede olursa olsun risk oluşur.
Bulutun değeri tam da burada ortaya çıkar. Güvenliği bir refleks değil, bir disiplin haline getirmeyi mümkün kılar.
Bulutpark Perspektifi
Bulutpark olarak biz bulutu bir altyapıdan çok daha fazlası olarak görüyoruz. Güvenliği sonradan eklenen bir özellik değil, en baştan kurgulanan bir temel olarak ele alıyoruz. Ortamların sadece çalışıyor olmasıyla yetinmiyor; izlenen, yönetilen ve sürdürülebilir şekilde geliştirilen yapılar olmasına odaklanıyoruz.
Çünkü bize göre bulut, sadece teknik bir tercih değil. İş sürekliliğini, kurumsal itibarı ve uzun vadeli büyümeyi doğrudan etkileyen stratejik bir karardır.
Bulut güvensiz değildir. Güvensiz olan, yanlış anlaşılan ve yanlış yönetilen yapılardır.
Doğru yaklaşımla bulut, kurumlara bugüne kadar sahip olamadıkları kadar görünür, ölçülebilir ve sürdürülebilir bir güvenlik zemini sunar. Asıl fark, verinin nerede olduğu değil; nasıl yönetildiğidir.
“Bulutun Tüm Gücü, Yönetmenin En Kolay Yolu”
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 30 Ocak 2026
Bulut Mitleri Serisi (1/5): “Bulut Pahalıdır”
Bulut bilişim, son yıllarda kurumların BT altyapılarını dönüştürme biçimini kökten değiştirdi. Esneklik, ölçeklenebilirlik, hız ve erişilebilirlik gibi avantajları artık herkes biliyor. Buna rağmen bulutla ilgili en yaygın ve en kalıcı algılardan biri hâlâ şu: “Bulut pahalıdır.” Bu düşünce, çoğu zaman eksik değerlendirmelerden, yanlış karşılaştırmalardan veya geçmişte yaşanmış olumsuz deneyimlerden besleniyor. Oysa konuya biraz daha bütüncül bakıldığında, bulutun gerçekten pahalı mı yoksa doğru kurgulanmadığında mı maliyetli olduğu sorusu öne çıkıyor.
Bulutun “Pahalı” Algısı Nereden Geliyor?
Bulutun pahalı olduğu algısının arkasında genellikle birkaç temel neden bulunur:
Yanlış ihtiyaç analiziyle başlanan bulut projeleriKontrolsüz kaynak kullanımıOn-premise sistemlerle hatalı karşılaştırmalarİlk bakışta yüksek görünen aylık faturalarTeknik terimlerin iş tarafına doğru anlatılamaması
Özellikle klasik veri merkezi yatırımlarına alışkın kurumlar için, aylık veya kullanım bazlı ödeme modeli ilk etapta “sürekli maliyet” hissi yaratabilir. Ancak bu algı, toplam sahip olma maliyeti (TCO) ve iş değeri hesaba katılmadan yapılan yüzeysel bir değerlendirmedir.
On-Premise Gerçekten Daha mı Ucuz?
Birçok kurum, kendi veri merkezini “zaten elimizde var” düşüncesiyle daha ekonomik sanır. Oysa çoğu zaman görünmeyen maliyetler hesaplamaya dahil edilmez. On-premise yapılarda genellikle şu giderler göz ardı edilir:
Sunucu, storage ve network donanım yatırımlarıLisans bedelleri (sanallaştırma, yedekleme, güvenlik vb.)Bakım ve destek anlaşmalarıEnerji, soğutma ve alan maliyetleriDonanım yenileme döngüleri (3–5 yıl)Arıza, kesinti ve iş sürekliliği riskleriBT ekiplerinin operasyonel yükü
Bu kalemler tek tek bakıldığında küçük gibi görünse de, toplamda ciddi bir maliyet oluşturur. Üstelik bu yatırımların büyük kısmı baştan yapılır ve esneklik neredeyse yoktur.
Bulutun Maliyet Modeli Neden Farklıdır?
Bulut bilişimde maliyet yaklaşımı tamamen farklıdır. Burada esas olan, kullandığın kadar öde prensibidir. Bulutun sunduğu temel maliyet avantajları şunlardır:
Başlangıç yatırımı (CapEx) yokturKaynaklar anlık ihtiyaca göre artırılıp azaltılabilirDonanım yenileme, bakım ve arıza sorumluluğu hizmet sağlayıcıdadırLisanslama ve altyapı yönetimi sadeleşirÖngörülebilir ve şeffaf maliyet yapısı oluşur
Yani bulutta pahalı olan şey, çoğu zaman bulutun kendisi değil, yanlış kullanılan buluttur.
Kontrolsüz Kullanım = Yüksek Fatura
“Bulut pahalı” diyen kurumların önemli bir kısmında ortak bir nokta vardır: Kaynaklar kontrolsüzdür. Örneğin:
Gereğinden büyük sanal sunucularKapatılmayan test ve demo ortamlarıKullanılmayan disk alanlarıYanlış yedekleme politikalarıİhtiyaçtan fazla replikasyon ve yüksek erişilebilirlik kurguları
Bulut esnek olduğu için hızlı büyür; ancak bu büyüme yönetilmezse faturaya doğrudan yansır. Bu da bulutun pahalı olduğu algısını besler.
Doğru Kurgulanan Bulut Neden Ekonomiktir?
Bulut doğru planlandığında, sadece BT maliyetlerini değil, işin tamamını olumlu etkiler. Doğru bulut mimarisinin sağladıkları: • Kaynak optimizasyonu: Gerektiği kadar CPU, RAM ve disk • Otomatik ölçekleme: Trafik arttığında büyüyen, düştüğünde küçülen sistemler • Kesinti maliyetlerinin azalması: İş sürekliliği ve felaket kurtarma • Zaman tasarrufu: Kurulum, bakım ve yönetim yükü azalır • BT ekiplerinin katma değeri artar: Operasyon yerine strateji Bunların tamamı, doğrudan veya dolaylı olarak maliyetleri düşürür.
“Bulut Aylık Ödeme Demek, Bu da Daha Pahalı” mı?
Bu da sık karşılaşılan bir başka yanlış çıkarımdır. Aylık ödeme:
Harcamayı görünür kılarBütçe planlamasını kolaylaştırırGereksiz yatırımların önüne geçerFinansal sürprizleri azaltır
On-premise yapılarda ise maliyetler çoğu zaman tek seferlik yatırım gibi görünür; ancak zaman içinde bakım, lisans ve yenileme giderleriyle toplam maliyet artar. Bulut, maliyeti gizlemez. Aksine netleştirir.
Bulutun Asıl Değeri: Sadece Maliyet Değil
Bulutu yalnızca “ucuz mu pahalı mı” ekseninde değerlendirmek, konunun büyük bir kısmını kaçırmak anlamına gelir. Bulutun sunduğu asıl değerler:
Pazara çıkış süresinin kısalmasıYeni projelerin hızlı devreye alınmasıCoğrafi bağımsızlıkUzaktan ve hibrit çalışma desteğiGüvenlik ve regülasyon uyumuÖlçeklenebilir büyüme
Bu kazanımlar, doğrudan ciroya, müşteri memnuniyetine ve rekabet gücüne etki eder.
BulutPark Perspektifi: Maliyet Yönetilebilir mi?
Bulutpark olarak biz, bulutu sadece bir altyapı değil, yönetilmesi gereken bir hizmet olarak ele alıyoruz. Bu yaklaşımın temelinde şunlar var:
İhtiyaca uygun mimari tasarımDoğru kaynak boyutlandırmaSürekli izleme ve optimizasyonGereksiz tüketimin önüne geçen yönetim modelleriŞeffaf ve anlaşılır maliyet yapısı
Amaç, “en büyük” veya “en güçlü” altyapıyı kurmak değil; işe en uygun, en dengeli ve en verimli altyapıyı oluşturmak.
Özetle: Bulut Pahalı mı?
Kısa cevap: Hayır, doğru kurgulanmış bir bulut pahalı değildir. Uzun cevap: Yanlış planlanan, yönetilmeyen ve ihtiyaca göre şekillendirilmeyen her teknoloji pahalıdır. Bulut da buna dahildir. Asıl soru şudur: “Bulutu nasıl kullanıyoruz?”
Devamı Gelecek…
Bu yazı, Bulut Mitleri Serisi’nin ilk bölümüdür. Serinin devamında şu başlıklara da değineceğiz:
Bulut güvenli değildirBulut performans sorunları yaşatırBulut her iş için uygundurBulutta veriler kontrol edilemez
Bir sonraki yazıda, en sık karşılaşılan bir başka yanılgıyı ele alacağız: “Bulut güvenli değildir.”
Takipte kalın.
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 23 Ocak 2026
GPU’nun Bulutta Kullanımı: Güce Anında Erişim
Bulutpark ile yüksek performans artık beklemek değil, “anında erişmek” demek
Bazı işler vardır; sadece “çalışması” yetmez, hızlı çalışması gerekir. Büyük veri analizi, yapay zekâ, 3D render, video işleme, simülasyonlar… Hepsi aynı şeye ihtiyaç duyar: yüksek işlem gücü. İşte bu noktada GPU (Graphics Processing Unit), yani ekran kartı gücü devreye girer.
Eskiden GPU gücüne ulaşmak demek; pahalı donanımlar satın almak, kurulum yapmak, enerji tüketimini artırmak, bakım süreçleriyle uğraşmak ve uzun tedarik süreçlerini göze almak demekti. Bugün ise oyun tamamen değişti. Artık GPU gücüne bulut üzerinden ulaşmak mümkün. Üstelik yalnızca ihtiyaç duyduğunuz anda, ihtiyacınız kadar…
Bu yazıda GPU’nun ne olduğunu kısa ve anlaşılır şekilde ele alacağız; ardından bulutta GPU kullanımının şirketlere sağladığı avantajları, hangi alanlarda fark yarattığını ve Bulutpark’ın bu gücü nasıl erişilebilir hale getirdiğini konuşacağız.
GPU Nedir? (Basitçe Anlatalım)
GPU, klasik işlemcilerden (CPU) farklı olarak aynı anda çok sayıda işlemi paralel şekilde yapabilen bir işlem birimidir. CPU daha çok “genel amaçlı” işleri yönetirken; GPU, özellikle çok yoğun hesaplama gerektiren görevlerde hızlı çalışmasıyla öne çıkar.
Şöyle düşünün:
CPU, tek tek görevleri sırayla yapan hızlı bir yönetici gibidir.GPU, aynı anda yüzlerce kişiyi çalıştıran büyük bir ekip gibi çalışır.
Bu nedenle, GPU’nun gücü özellikle şu tür yüklerde kendini gösterir:
Görsel işleme (render, tasarım, video)Yapay zekâ eğitim süreçleriBüyük veri analiziSimülasyon ve modellemeParalel hesaplama gerektiren iş yükleri
Kısacası GPU, günümüzün “hız ve verim” aradığı iş dünyasında kritik bir performans bileşeni haline geldi.
Neden Bulutta GPU? Çünkü Beklemek Artık Lüks
Birçok kurum, GPU ihtiyacını fark ettiğinde şu gerçekle karşılaşıyor: GPU’lu donanımların satın alınması, kurulması ve devreye alınması hızlı bir süreç değil. Üstelik bu tarz sistemler yalnızca alınmakla bitmiyor; soğutma, enerji tüketimi, bakım ve güncelleme gibi operasyonel ihtiyaçları da beraberinde getiriyor.
Bulut ise farklı bir yaklaşım sunuyor: GPU gücünü hizmet olarak almak.
Yani ihtiyaç duyduğunuz anda, ihtiyacınız kadar ve kullandığınız süre kadar… Bu da kurumlara “sahip olma” yerine “erişme” modeli getiriyor. Ve bu modelin iş dünyasına sunduğu rahatlık gerçekten büyük.
Bulutta GPU Kullanımının Öne Çıkan Avantajları
Bulut GPU çözümlerinin en büyük gücü, sadece performans değil. Aynı zamanda esneklik, maliyet kontrolü ve hızlı aksiyon kazandırması.
1) Anında Başla: Kurulum Bekleme Yok
GPU’ya ihtiyaç duyduğunuz gün “hemen” başlamanız gerekir. Bulutta GPU ile günlerce hatta haftalarca donanım beklemek yerine, çok daha hızlı bir şekilde sistemi hazır hale getirirsiniz.
Proje başlayacak → GPU hazırKampanya yetişecek → GPU hazırEğitim başlayacak → GPU hazır
2) İhtiyacın Kadar Kullan: Fazlasını Taşıma
GPU iş yükleri genelde sabit değildir. Bazen yoğun olur, bazen azalır. Bu yüzden sabit GPU yatırımı yapmak birçok kurum için verimsiz sonuçlanır.
Bulut modelinde ise “gerektiğinde artır, gerektiğinde azalt” yaklaşımı vardır. Bu, kaynak yönetimini çok daha sağlıklı yapmanızı sağlar.
3) Yatırım Maliyeti Yerine Operasyonel Kolaylık
GPU’lu fiziksel sunucular ciddi maliyetler oluşturabilir:
Donanım yatırımıSoğutma/enerjiBakımDonanım yenilemeSürdürülebilirlik maliyetleri
Bulut GPU ise bu yükleri azaltarak bütçeyi daha öngörülebilir hale getirir. Özellikle proje bazlı veya dönemsel GPU ihtiyacı olan kurumlar için bulut çok daha mantıklı bir yol olabilir.
4) Performans Gerektiren İşlerde Farkı Hissedilir
Bulutta GPU sadece “biraz hız” sağlamaz. Doğru iş yüklerinde GPU kullanımı, iş süresini dramatik biçimde düşürür.
Örneğin:
Render süreleri kısalırAnalizler daha hızlı tamamlanırYapay zekâ süreçleri daha verimli ilerlerÇıktılar daha kısa sürede üretilir
Bu da hem ekip motivasyonunu yükseltir hem de proje takvimini rahatlatır.
5) Ekipler İçin Daha Verimli Çalışma Modeli
GPU ihtiyacı genellikle tek bir ekibi değil, birçok departmanı ilgilendirir: IT, tasarım, pazarlama, Ar-Ge, veri analitiği…
Bulut GPU sayesinde kurum içinde “kaynak paylaşımı” daha kolay yönetilir. Bir gün tasarım ekibi kullanır, ertesi gün analitik ekip devreye girer. Üstelik herkes aynı altyapı standardında ilerler.
GPU’yu Bulutta Kimler Kullanır? (Sadece Yazılım Şirketleri Değil)
GPU çözümleri çoğu kişinin aklında sadece teknoloji firmalarıyla eşleşiyor. Oysa bugün GPU’ya ihtiyaç duyan sektör yelpazesi çok geniş.
GPU bulutta en çok şu alanlarda kullanılır:
Yapay zekâ & Machine LearningVeri analizi & raporlama süreçleriMühendislik simülasyonları (CAD/CAE)Video düzenleme / post-prodüksiyon3D modelleme / renderMimarlık ve proje görselleştirmeMedikal görüntüleme ve analiz süreçleriFinansal modelleme ve büyük hesaplamalar
Bugün “performans” artık bir IT konusu olmaktan çıktı. Birçok sektörde doğrudan zaman, kalite ve rekabet anlamına geliyor.
Hangi İş Senaryolarında GPU Bulut Gerçekten Fark Yaratır?
Bazı kullanım senaryoları vardır ki GPU bulutta “lüks” değil, doğrudan çözüm haline gelir.
Yoğun render dönemleri
Tasarım ekipleri projeyi teslim edecek, görseller yetişecek, video hazırlanacak… Bu dönemlerde GPU gücü bir anda kritik hale gelir. Bulutta GPU ile bu geçiş daha kolay olur. Dönemsel veri analizi ve raporlama Ay sonu raporları, kampanya analizleri, büyük veri işleme… Kısa sürede yüksek iş yükü gerektiğinde bulut GPU devreye girer. AI projelerinde hızlı test ve gelişim Yapay zekâ projeleri çoğu zaman “deneyerek” ilerler. Bu süreçte GPU gücüne hızlı erişim, deneme-yanılma sürelerini kısaltır ve gelişimi hızlandırır. Ar-Ge ve simülasyon çalışmaları Mühendislik tarafında bazı simülasyonlar saatler hatta günler sürebilir. GPU bu süreçleri hızlandırarak ekiplerin daha fazla test yapmasına imkân sağlar.
Bulut GPU Kullanırken Dikkat Edilmesi Gereken Noktalar
GPU bulutta çok güçlü bir çözüm; ancak doğru planlama ile daha verimli hale gelir. Bu yüzden birkaç noktayı akılda tutmak önemlidir.
• İş yükünüz gerçekten GPU’ya uygun mu?
Bazı sistemlerde CPU daha doğru olabilir. Doğru analiz en başta zaman kazandırır. • Kaynak planlaması yapılabiliyor mu? GPU’yu gereksiz açık bırakmamak maliyet kontrolü açısından önemlidir. • Erişim ve güvenlik yönetimi doğru mu? Kurum içi kullanıcıların kimlerin hangi kaynağa eriştiği net olmalıdır. • Performans takibi var mı? Hangi süreç ne kadar kaynak tüketiyor görmek, sonraki planları iyileştirir.
Bulutpark tarafında bu süreçlerin daha kontrollü ilerlemesi için yönlendirme ve planlama desteği sağlamak da önemli bir adımdır.
Bulutpark ile GPU Gücü Nasıl Konumlanıyor?
Bulutpark, kurumların ihtiyacına göre ölçeklenebilen bulut altyapısı yaklaşımıyla; sadece “sunucu” değil, işi hızlandıran bir güç sunmayı hedefler.
GPU özelinde amaç net: İhtiyaç anında güçlü kaynağa eriş, işini bitir, kontrol sende kalsın.
Bulutpark yaklaşımında öne çıkan noktalar:
Kurumsal ihtiyaçlara uygun kaynak planlamaEsnek kullanım modeliOperasyonel yükü azaltan yapıPerformans gerektiren işlerde hızlı devreye almaİş sürekliliği ve yönetilebilirlik odağı
GPU çözümleri artık sadece “teknik bir detay” değil; kurumların rekabette öne çıkmasını sağlayan bir avantaj. Hızlı çıkan, hızlı test eden, hızlı üreten ekipler her zaman fark yaratır.
Performans İhtiyaç Değil, Standart Haline Geldi
Günümüzde “yüksek işlem gücü” artık yalnızca büyük şirketlerin sahip olduğu bir ayrıcalık değil. Bulut sayesinde her ölçekte kurum, ihtiyacı olduğunda GPU gücüne erişebiliyor.
Bu da işleri daha hızlı, ekipleri daha üretken ve projeleri daha kontrol edilebilir hale getiriyor.
GPU’nun bulutta kullanımı aslında tek bir şeyi söylüyor: “Güce anında eriş, zamanı kazan.”
Bulutpark olarak biz de tam bu noktada duruyoruz: “Bulutun tüm gücü, yönetmenin en kolay yolu”
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 19 Ocak 2026
Kurumsal Bulutta En Çok Yanlış Anlaşılan Kavram: Esneklik
“İstediğim an büyürüm, istediğim an küçülürüm” demek mi?
Kurumsal bulut denince ilk akla gelen avantajların başında “esneklik” geliyor. Neredeyse her bulut sunumunda, her teklif metninde ve her strateji dokümanında bu kelime mutlaka yer alıyor: Esnek altyapı, esnek maliyet, esnek kaynak, esnek büyüme… Ancak ilginç olan şu ki bu kavram ne kadar popülerse, o kadar da yanlış anlaşılmaya müsait.
Çünkü esneklik çoğu zaman “sınırsızlık” ile karıştırılıyor. Buluta geçince her şeyin bir anda sonsuz kapasiteye kavuşacağı, ihtiyaç olduğunda otomatik büyüyüp küçüleceği ve bunun da doğal olarak maliyeti düşüreceği düşünülüyor. Oysa kurumsal dünyada esneklik, tek başına bir “avantaj” değil; doğru yönetildiğinde avantaj üreten bir yetkinliktir.
Bu yazıda Bulutpark perspektifiyle esnekliğin gerçekte ne anlama geldiğini, neden yanlış anlaşıldığını, plansız esnekliğin kurumlara nasıl maliyet ve risk olarak döndüğünü ve en önemlisi “kontrollü esneklik” yaklaşımının nasıl kurgulanması gerektiğini anlatacağız.
1) Neden “Esneklik” bu kadar yanlış anlaşılıyor?
Bulut geçişi çoğu kurumda büyük bir beklenti yaratır. On-prem dünyada uzun süren satın alma süreçleri, kapasite yetersizlikleri ve büyüme kısıtları, kurumları doğal olarak “hız” arayışına iter. Bulut ise bu hızın en güçlü karşılığıdır. Yeni bir ortam açmak, yeni bir kaynak sağlamak ya da kapasiteyi artırmak çok daha kısa sürede yapılabilir.
Ancak tam da bu kolaylık, esnekliğin yanlış yorumlanmasına yol açar. Çünkü “kolay yapılabilen” şeyler, bir süre sonra “kontrol edilmeden yapılan” şeylere dönüşebilir. Kurumlar, “nasıl olsa büyüyebiliyoruz” düşüncesiyle planlamayı geri plana atarsa, esneklik avantajı kısa sürede yük halini alır.
Bu yanlış anlaşılmanın temelinde 3 yaygın algı var: • Esneklik = Sınırsız kaynak • Esneklik = Dilediğim an her şeyi değiştirmek • Esneklik = Otomatik maliyet avantajı
Gerçekte ise esneklik bunların hiçbiri değildir. Esneklik; iş ihtiyacına göre doğru kaynağı doğru zamanda sağlayabilmek ve ihtiyaç bittiğinde geri çekebilmek demektir. Yani esneklik, bir “serbestlik” değil, bir “yönetilebilir hareket alanı”dır.
2) Esneklik ≠ SınırsızlıkBulutta sınırsızlık değil, ölçeklenebilirlik vardır.
Kurumsal bulutta en kritik fark şu cümlede saklıdır: Esneklik sınırsızlık değildir. Bulut ortamlarında kaynak artırmak kolaydır; bu doğru. Ancak bu kolaylık “her zaman artırmalıyım” anlamına gelmez. Kurumsal yapılar, özellikle kritik uygulamalar söz konusu olduğunda, büyümeyi bir plan çerçevesinde yönetmek zorundadır.
Esneklikten doğru faydalanmak için şu ayrımı net yapmak gerekir:
Sınırsızlık: Her şeyi istediğin kadar büyüt, kural yok, limit yok.Ölçeklenebilirlik: İhtiyaca göre büyü, ihtiyaca göre küçül, kontrollü yönet.
Bulutun sunduğu değer, kurumlara “her şeyi sınırsızca büyütme” özgürlüğü değil; kısıtları ortadan kaldırmadan, kısıtlarla daha akıllı çalışabilme imkânıdır. Bu yüzden kurumsal bulutta esneklik, sadece “büyümek” değildir. Küçülmek, optimize etmek, kaynakları doğru yere yönlendirmek de esnekliğin parçasıdır. Bir yapı çok büyüyebiliyorsa ama küçülemiyorsa, o yapı esnek değil; maliyet üretendir.
3) Plansız esnekliğin maliyeti: “Kontrolsüz bulut” en pahalı buluttur
Buluta geçtikten sonra sık duyulan cümlelerden biri şudur: “Biz bulutta maliyet düşer diye düşündük ama faturalar arttı.” Aslında bu durum bulutun pahalı olmasından değil, çoğu zaman “esnekliğin plansız kullanılmasından” kaynaklanır.
Plansız esneklik kurumlara üç yönden zarar verir: maliyet, karmaşıklık ve güvenlik.
Maliyet tarafındaki yaygın sorun
Bulutta en pahalı kaynak, “kullanılmayan ama çalışan” kaynaktır. Çünkü bulut ortamları, açtığınız kaynakları kapatmadığınız sürece ücret üretmeye devam eder. Test ortamları, geçici projeler, unutulmuş VM’ler ve gereğinden büyük seçilmiş sistemler zamanla birikir.
Kurumlarda en sık karşılaşılan israf örnekleri şunlardır:
Projesi biten ama kapatılmayan sunucularYüksek CPU/RAM seçilip düşük kullanımda çalışan makinelerGereksiz yüksek disk performans seviyeleriKullanılmayan yedekleme kopyaları veya saklama süreleri“Şimdilik dursun” diye açık kalan ortamlar
Karmaşıklık tarafındaki sorun
Plansız büyüme beraberinde karmaşıklığı getirir. Esnek şekilde açılan ortamlar standart dışı oluşturulursa, bir süre sonra yönetmek zorlaşır. Operasyon ekipleri için sistemleri takip etmek, envanteri güncel tutmak, kaynakların hangi iş için kullanıldığını anlamak ciddi bir yük halini alır.
Güvenlik tarafındaki kritik risk
En tehlikeli durum ise “görünmeyen sistemler”dir. Unutulan veya standart dışında açılan sunucular çoğu zaman güncellenmez, doğru güvenlik politikaları uygulanmaz, erişim kontrolleri zayıf kalır. Bu da kurumun saldırı yüzeyini büyütür.
Kısacası: Bulutta kontrol yoksa, esneklik avantaj değil risk üretir.
4) Teknik ve finansal denge: Esnek ama kontrollü nasıl olunur?
Kurumsal bulutun gerçek başarısı, teknik ihtiyaçlarla finansal disiplini aynı anda yönetebilmektir. Bir kurum için amaç sadece hızlı büyümek değil; gerektiğinde hızlı büyürken, gereksiz tüketimi de engelleyebilmektir.
Bu dengenin temelini oluşturan yaklaşım “planlı esneklik”tir. Planlı esneklik; büyümeyi kurallara bağlar, standartlar oluşturur ve kontrol mekanizmalarını devreye sokar.
Kurumsal bulutta planlı esnekliği destekleyen ana bileşenler şunlardır:
Doğru kapasite planlama (ortalama yük, pik yük, büyüme senaryosu)Standart şablonlar (kurum için ideal VM boyutları, hazır yapılandırmalar)Politika tabanlı yönetim (kim ne açar, ne zaman kapanır, hangi güvenlik zorunlu)Sürekli izleme ve optimizasyon (performans/maliyet takibi ve iyileştirme)
Buradaki kritik nokta şu: Esneklik, planlama ihtiyacını ortadan kaldırmaz. Tam tersine, planlamayı daha akıllı hale getirir. Çünkü “hızlı büyüyebilmek” için bile önce “neye göre büyüyeceğini” bilmek gerekir.
5) Esnekliği yönetmek: Kurumsal esneklik aslında ne işe yarar?
Kurumsal esneklik, “sunucu açabiliyorum” demek değildir. Kurumsal esneklik, iş süreçlerine dokunan bir fayda üretmelidir. Bu fayda genelde dört alanda kendini gösterir:
1) Operasyonel esneklik
Yeni projeler hızla devreye alınır. Yeni uygulamalar için ortam hazırlama süresi kısalır. BT ekipleri, iş birimlerinin taleplerine daha hızlı yanıt verebilir.
2) Güvenlik esnekliği
Esnek bir yapı güvenliği dışlamaz. Tam tersine güvenliği esnekliğin içinde tasarlar. Erişim kontrolleri, loglama, izleme ve politikalar bulut yapısının doğal parçası olur.
3) Finansal esneklik
Bulutun değer önerisi “kullandığın kadar öde” yaklaşımıdır. Ancak bunun avantaj olması için maliyetin görünür olması gerekir. Departman bazlı raporlama, proje bazlı kaynak takibi ve optimizasyon mekanizmaları devreye girmelidir.
4) İş sürekliliği ve felaket kurtarma esnekliği
Kurumsal dünyada en kritik esneklik, “bir problem olduğunda devam edebilme” kabiliyetidir. Esneklik; yedekleme, replikasyon, hızlı geri dönüş ve kesintisiz çalışma senaryolarıyla gerçek değer üretir.
6) Gerçek hayat örneği: Esneklik yanlış yönetilirse ne olur?
Basit bir örnek düşünelim. Bir kurum yeni bir proje başlatıyor ve hızlı bir şekilde 8–10 sunucuya ihtiyaç duyuyor. Bulut ortamında bu sunucular hızla açılıyor. Bu noktaya kadar her şey iyi görünüyor. Ancak proje bittikten sonra sistemler kapatılmıyor. Test ortamları üretimde kalıyor. Kullanıcılar değişiyor. Erişimler güncellenmiyor. Sunucuların bazıları hiç kullanılmadığı halde kaynak tüketmeye devam ediyor.
Bir süre sonra BT ekibi şu sorunlarla karşılaşıyor:
Kim, hangi sunucuyu neden açmış belli değilSistemler büyüdükçe yönetim zorlaşıyorMaliyetler öngörülemez hale geliyorGüvenlik açıkları oluşuyorBulut “pahalı ve karmaşık” algısı oluşuyor.
Oysa doğru esneklik yaklaşımı, en baştan şu kontrol mekanizmalarını çalıştırır:
Standart şablonlarla açılışKaynakların etiketlenmesi (proje/departman/amaç)Otomatik kapanma veya yaşam döngüsü kurallarıYedekleme ve güvenlik politikalarının hazır gelmesiPeriyodik optimizasyon raporları
İşte bu yüzden esneklik “hız” değil, aynı zamanda “disiplin” ister.
7) Bulutpark yaklaşımı: Esnekliği avantaj haline getiren şey “yönetilebilirlik”
Bulutpark’ın yaklaşımı esnekliği tek bir kelimeyle özetler: Kontrollü Esneklik. Çünkü kurumsal dünyada ihtiyaç duyulan şey “her şeyi serbest bırakmak” değil; iş ihtiyaçlarını hızla karşılayıp aynı zamanda kontrolü kaybetmemektir.
Bulutpark, kurumların bulut yolculuğunda esnekliği şu şekilde konumlandırır:
İhtiyaca göre ölçeklenebilen altyapıStandart ve güvenli devreye alma süreçleriKaynak ve maliyet görünürlüğüPerformans ve süreklilik odaklı mimariYönetilebilir operasyon
Bu yaklaşım, Bulutpark’ın sloganıyla birebir örtüşür: “Bulutun tüm gücü, yönetmenin en kolay yolu.”
Çünkü kurumsal dünyada bulutun gücü gerçekten büyüktür. Fakat asıl değer, bu gücü “yönetilebilir” kılabilmektir. Yönetilebilir olmayan güç, bir süre sonra kurumun üzerine yük olur.
Sonuç: Esneklik bir özellik değil, kurumsal bir olgunluk seviyesidir
Kurumsal bulutta esneklik; sadece kaynak artırmak değildir. Esneklik, değişen ihtiyaçlara hızlı ve doğru yanıt verebilme, aynı zamanda gereksiz tüketimi engelleyebilme becerisidir. Doğru kurgulanırsa kurumlara rekabet avantajı kazandırır. Yanlış kurgulanırsa maliyetleri artırır, karmaşıklığı büyütür ve güvenlik risklerini yükseltir.
Bu nedenle esnekliği şu cümleyle özetlemek doğru olur: Esnek olun… ama planlı olun. Hızlı olun… ama kontrollü olun. Bulutu kullanın… ama yönetin.
Bulutpark, kurumlara bu noktada sadece altyapı sağlamaz; aynı zamanda esnekliği “kurumsal faydaya” dönüştüren yönetilebilir bir yaklaşım sunar. Çünkü sürdürülebilir bulut başarısı, yalnızca teknoloji ile değil; doğru yönetişim, doğru planlama ve doğru operasyonla mümkündür.
“Bulutun tüm gücü, yönetmenin en kolay yolu.”
Devamını Oku
Bulut Hizmetleri ve Yönetimi
 6 Ocak 2026
Yüksek Erişilebilirlik Gerçekten Ne Demek?
SLA’lerin Ötesine Bakmak
Dijitalleşmenin hızlandığı, iş süreçlerinin neredeyse tamamının bilgi teknolojileri altyapıları üzerine kurulduğu günümüzde, erişilebilirlik artık bir tercih değil, temel bir zorunluluk haline gelmiştir.
Kurumlar için sistemlerin “çalışıyor olması” tek başına yeterli değildir. Asıl beklenti; sistemlerin doğru zamanda, doğru performansla ve kesintisiz biçimde çalışmasıdır.
Bu noktada sıkça kullanılan bir kavram öne çıkar: Yüksek Erişilebilirlik (High Availability).
Ancak yüksek erişilebilirlik, çoğu zaman yalnızca bir yüzde değeriyle — örneğin %99,9 SLA — ifade edilerek basitleştirilir. Oysa gerçek yüksek erişilebilirlik, bu rakamların çok daha ötesinde; mimari tasarım, operasyonel yetkinlik ve kurumsal sorumluluk gerektirir.
Bu yazıda, yüksek erişilebilirliğin ne olduğu kadar ne olmadığına, SLA kavramının sınırlarına ve gerçek anlamda kesintisiz hizmetin nasıl sağlanabileceğine yakından bakacağız.
Yüksek Erişilebilirlik Neden Bu Kadar Kritik Hale Geldi?
Geleneksel BT döneminde sistem kesintileri çoğu zaman “tolere edilebilir” kabul edilirdi. Gece yaşanan bir kesinti, ertesi sabah telafi edilebilir; kullanıcılar kısa süreli duraksamalara alışkındı.
Bugün ise tablo tamamen değişti.
İş uygulamaları 7/24 çalışıyorUzaktan ve hibrit çalışma modelleri yaygınE-ticaret, finans, sağlık ve üretim sistemleri anlık erişim gerektiriyorMüşteri deneyimi, saniyeler içinde şekilleniyor
Bu yeni dünyada birkaç dakikalık bir kesinti bile;
Gelir kaybınaOperasyonel aksamalaraMarka itibarının zedelenmesineRegülasyon ihlallerine
yol açabiliyor.
Dolayısıyla yüksek erişilebilirlik, artık yalnızca BT ekiplerinin değil; üst yönetimin ve iş birimlerinin de doğrudan gündeminde yer alıyor.
SLA: Güvence mi, Referans mı?
SLA (Service Level Agreement), bir hizmet sağlayıcının belirli bir süre boyunca sunmayı taahhüt ettiği erişilebilirlik oranını ifade eder.
Örneğin:
%99 erişilebilirlik%99,9 erişilebilirlik%99,99 erişilebilirlik
Bu rakamlar ilk bakışta oldukça güven verici görünebilir. Ancak SLA’ler çoğu zaman yanlış yorumlanır veya eksik anlaşılır.
SLA’lerin Sıklıkla Göz Ardı Edilen Noktaları
• Kesinti nasıl tanımlanıyor?
Sistem tamamen mi kapalı olmalı, yoksa performans düşüşü de kesinti sayılıyor mu? • Planlı bakım süreleri SLA’ya dahil mi? Çoğu SLA, planlı bakımları erişilebilirlik hesabı dışında tutar. • Ağ, uygulama ve veri katmanları ayrı ayrı mı değerlendiriliyor? • Müdahale süresi mi yoksa çözüm süresi mi taahhüt ediliyor?
Bu soruların cevapları net değilse, SLA tek başına gerçek bir güvence sunmaz. SLA; daha çok bir ölçüm referansıdır. Gerçek iş sürekliliği ise SLA’nın ötesinde başlar.
%99,9 Erişilebilirlik Gerçekte Ne Anlama Gelir?
SLA oranlarının gerçek hayattaki karşılığı çoğu zaman göz ardı edilir.
Örneğin:
%99,9 erişilebilirlik → Yılda yaklaşık 8 saat 45 dakika kesinti%99,99 erişilebilirlik → Yılda yaklaşık 52 dakika kesinti
Bu süreler kağıt üzerinde makul görünebilir. Ancak kritik soru şudur:
Bu kesinti hangi anda yaşanacak?
Ay sonu kapanışında mı?Kampanya döneminde mi?Yoğun hasta kabul saatlerinde mi?Üretim hattının en kritik anında mı?
Gerçek yüksek erişilebilirlik, yalnızca toplam süreyle değil; kesintinin zamanı, etkisi ve yönetimiyle ölçülür.
Gerçek Yüksek Erişilebilirlik Ne Demektir?
Yüksek erişilebilirlik, sistemlerin yalnızca “ayakta kalması” değildir. Asıl hedef, kesinti yaşanmadan veya kullanıcı etkilenmeden hizmetin devam etmesidir. Bu yaklaşım üç temel katmanda ele alınmalıdır:
1. Mimari: Dayanıklı Altyapının Temeli Gerçek yüksek erişilebilirlik, en başta doğru mimariyle başlar.
Bu mimaride:
Tekil hata noktaları ortadan kaldırılırTüm kritik bileşenler yedekli tasarlanırCoğrafi riskler dikkate alınır
Multi-zone ve multi-site mimariler bu noktada kritik rol oynar.
Bir veri merkezinde yaşanabilecek:
Elektrik kesintisiAğ arızasıDoğal afetFiziksel erişim sorunları
gibi durumlar, diğer zone’lar üzerinden hizmetin kesintisiz devam etmesini sağlar.
2. Operasyon: Sürekli İzleme ve Proaktif Müdahale En sağlam mimari bile, doğru işletilmediğinde yetersiz kalır.
Gerçek yüksek erişilebilirlik için:
7/24 izlemeAnomali tespitiErken uyarı mekanizmalarıProaktif müdahale süreçleri
hayati önem taşır.
Buradaki fark; sorunun yaşanmasını beklemek değil, sorun kullanıcıya yansımadan önce müdahale edebilmektir.
3. Süreç ve İnsan Faktörü Otomasyon ve teknoloji ne kadar gelişmiş olursa olsun, yüksek erişilebilirliğin arkasında her zaman doğru süreçler ve yetkin ekipler vardır.
Olası senaryolar önceden tanımlanmalıMüdahale prosedürleri net olmalıYetki ve sorumluluklar açıkça belirlenmeliTek muhatap modeli benimsenmeli
Bu sayede kriz anlarında belirsizlik değil, kontrollü aksiyon alınır.
Felaket Kurtarma (DR): Yedeklemenin Ötesi
Yüksek erişilebilirlik ile felaket kurtarma çoğu zaman karıştırılır. Oysa bu iki kavram birbirini tamamlar.
Felaket kurtarma;
Yalnızca veri yedeklemek değilSistemleri belirli bir sürede ayağa kaldırabilmekİş sürekliliğini kabul edilebilir seviyede sürdürebilmektir
Gerçek bir DR yaklaşımı:
Düzenli test edilen senaryolarÖlçülen RTO ve RPO değerleriİnsan hatasını minimize eden otomasyon
ile mümkündür.
Test edilmeyen bir felaket kurtarma planı, kâğıt üzerindeki bir varsayımdan ibarettir.
Bulutpark Perspektifi: SLA’nın Ötesinde Bir Yaklaşım
Bulutpark’ta yüksek erişilebilirlik, yalnızca bir oran veya sözleşme maddesi değildir. Bu yaklaşım; mimari, operasyon ve sorumluluk üçgeninde ele alınır.
Bulutpark altyapısı:
Türkiye genelinde konumlandırılmış çoklu coğrafi zone yapısıyla çalışırHer zone, birbirinden bağımsız ve yedekli olarak tasarlanmıştırOperasyonel süreçler, kesintiyi önlemeye odaklı şekilde kurgulanmıştır
Buradaki temel yaklaşım şudur: Kesintiyi telafi etmek değil, kesintinin yaşanmamasını sağlamak.
Doğru Soruları Sormak
Yüksek erişilebilirlik değerlendirirken şu sorular sorulmalıdır:
Mimari gerçekten ne kadar dayanıklı?Olası bir kesintide kim, nasıl ve ne kadar sürede müdahale ediyor?Felaket senaryoları ne sıklıkla test ediliyor?Operasyonun arkasında tek ve net bir sorumluluk var mı?
Gerçek yüksek erişilebilirlik; yüzdelerle değil, hazırlıkla, tecrübeyle ve doğru tasarımla sağlanır.
Bulutpark ile
Yüksek erişilebilirlik bir vaat değil; sürekli yaşayan ve işletilen bir sistem yaklaşımıdır.
“Bulutun tüm gücü, yönetmenin en kolay yolu.”
Devamını Oku
Daha Fazla Gör
Bulut Temelleri ve Altyapı Hizmetleri
22 Haziran 2026
Yapay Zeka Çağında BT Altyapıları Neden Yeniden Tasarlanıyor?
Yapay zeka son birkaç yılın en çok konuşulan teknolojilerinden biri olsa da artık yalnızca teknoloji şirketlerinin veya araştırma merkezlerinin gündeminde değil. Finans kuruluşlarından üretim tesislerine, sağlık sektöründen perakendeye kadar hemen her kurum, yapay zekayı operasyonlarının bir parçası haline getirmek için çalışmalar yürütüyor. Müşteri hizmetlerinde kullanılan sohbet botlarından gelişmiş veri analitiği platformlarına, üretim süreçlerini optimize eden algoritmalardan kurumsal karar destek sistemlerine kadar birçok alanda yapay zeka projeleri hızla yaygınlaşıyor.
Ancak birçok kurumun gözden kaçırdığı önemli bir gerçek var: Yapay zeka projelerinin başarısı yalnızca kullanılan modele veya yazılıma bağlı değil. Bu projelerin sürdürülebilir, güvenli ve yüksek performanslı şekilde çalışabilmesi için güçlü bir BT altyapısına ihtiyaç duyuluyor. Hatta birçok uzman, önümüzdeki yıllarda yapay zeka yatırımlarındaki başarının büyük ölçüde altyapı stratejileriyle belirleneceğini öngörüyor.
Bugün birçok kurumun veri merkezi ve bulut mimarisi, geleneksel iş yükleri düşünülerek tasarlandı. Kurumsal uygulamalar, ERP sistemleri, veritabanları, dosya servisleri ve sanallaştırma platformları uzun yıllardır benzer mimariler üzerinde çalışıyor. Ancak yapay zeka iş yükleri bu denklemi önemli ölçüde değiştiriyor. Çünkü yapay zeka yalnızca daha fazla işlem gücü talep etmiyor; aynı zamanda veri erişimi, depolama performansı, ağ kapasitesi ve güvenlik mimarisi üzerinde de ciddi etkiler yaratıyor.
Bu nedenle birçok BT yöneticisi artık yeni bir soruyla karşı karşıya: Mevcut altyapımız yapay zeka çağının gereksinimlerini karşılamaya ne kadar hazır?
Geleneksel Altyapılar Neden Zorlanmaya Başladı?
Kurumsal BT altyapıları yıllar boyunca öngörülebilir iş yükleri için tasarlandı. Kullanıcı sayıları, veri büyüme oranları ve uygulama ihtiyaçları belirli sınırlar içerisinde ilerliyordu. Kapasite planlamaları yıllık olarak yapılabiliyor, kaynak ihtiyaçları büyük ölçüde tahmin edilebiliyordu.
Yapay zeka projeleri ise bu öngörülebilir yapıyı değiştiriyor. Bir veri analizi çalışması sırasında birkaç saat içerisinde terabaytlarca veri işlenebiliyor. Bir makine öğrenmesi modeli eğitilirken normal uygulamaların aylar boyunca tükettiği işlem gücü birkaç gün içerisinde kullanılabiliyor. Özellikle üretken yapay zeka uygulamalarının yaygınlaşmasıyla birlikte GPU kaynaklarına olan ihtiyaç da katlanarak artıyor.
Bu noktada sorun yalnızca daha güçlü sunuculara sahip olmak değil. Çünkü yapay zeka iş yükleri, altyapının birçok bileşenini aynı anda etkiliyor. İşlem gücü kadar depolama performansı, ağ gecikmesi, veri erişim süreleri ve güvenlik katmanları da kritik hale geliyor.
Birçok kurumun yaşadığı temel problem, mevcut altyapılarının geleneksel uygulamalar için yeterli olmasına rağmen yapay zeka projelerinin ihtiyaç duyduğu esnekliği sağlayamamasıdır. Özellikle büyüyen veri hacimleri ve değişken kaynak ihtiyaçları, klasik kapasite planlama yöntemlerini yetersiz bırakabiliyor.
Yapay Zeka Sadece GPU Meselesi Değil
Yapay zeka denildiğinde çoğu zaman ilk akla gelen konu GPU teknolojileri oluyor. Elbette yüksek performanslı işlem kaynakları yapay zeka projelerinin temel bileşenlerinden biridir. Ancak başarılı bir yapay zeka altyapısı yalnızca GPU yatırımıyla oluşturulamaz.
Aslında kurumların dikkat etmesi gereken temel bileşenler şunlardır:
Yüksek performanslı işlem kaynaklarıHızlı ve ölçeklenebilir depolama altyapısıDüşük gecikmeli ağ mimarisiVeri koruma ve yedekleme sistemleriGüvenlik ve erişim kontrol mekanizmalarıÖlçeklenebilir bulut kaynakları
Bu bileşenlerden herhangi birinin eksik olması, yapay zeka projelerinin performansını doğrudan etkileyebilir. Özellikle veri erişim süreleri ve depolama performansı, birçok projede işlem gücü kadar belirleyici hale gelmektedir.
Bugün kurumların karşılaştığı en büyük zorluklardan biri de veri miktarındaki hızlı artıştır. Yapay zeka sistemleri ne kadar fazla veriyle beslenirse o kadar başarılı sonuçlar üretebilir. Ancak bu durum depolama altyapılarının ve veri yönetim süreçlerinin yeniden değerlendirilmesini gerektiriyor.
Veri Yeni Dönemin En Kritik Kaynağı Haline Geliyor
Yapay zekanın gerçek değeri algoritmalardan değil, veriden geliyor. Aynı yapay zeka modeli farklı kurumlarda çok farklı sonuçlar üretebilir. Bunun temel nedeni kullanılan verinin kalitesi, doğruluğu ve erişilebilirliğidir.
Bu nedenle kurumların yalnızca işlem gücüne değil, veri stratejilerine de yatırım yapmaları gerekiyor. Verinin nerede tutulduğu, nasıl korunduğu ve ne kadar hızlı erişilebildiği artık BT ekiplerinin öncelikli gündem maddeleri arasında yer alıyor.
Özellikle büyük veri setleriyle çalışan kurumlarda depolama mimarilerinin önemi her geçen gün artıyor. Geleneksel depolama sistemleri çoğu zaman yapay zeka projelerinin ihtiyaç duyduğu performansı sunmakta zorlanabiliyor. Bu nedenle yeni nesil altyapılarda yüksek performanslı depolama çözümleri ve ölçeklenebilir bulut kaynakları ön plana çıkıyor.
Bununla birlikte veri güvenliği konusu da yeni bir boyut kazanıyor. Yapay zeka sistemleri müşteri bilgileri, finansal veriler, üretim kayıtları ve kurumsal dokümanlar gibi kritik bilgileri işleyebiliyor. Bu nedenle verinin korunması yalnızca bir güvenlik gereksinimi değil, aynı zamanda kurumsal sürdürülebilirliğin temel unsurlarından biri haline geliyor.
Yapay Zeka ve Siber Güvenlik İlişkisi Güçleniyor
Yapay zeka projeleri büyüdükçe saldırı yüzeyi de genişliyor. Daha fazla veri, daha fazla kullanıcı ve daha fazla entegrasyon yeni güvenlik risklerini beraberinde getiriyor. Kurumlar yalnızca verilerini korumakla kalmıyor, aynı zamanda yapay zeka modellerini ve eğitim süreçlerini de güvence altına almak zorunda kalıyor.
Bu nedenle modern yapay zeka altyapılarında güvenlik sonradan eklenen bir katman olmaktan çıkıyor ve mimarinin temel bileşenlerinden biri haline geliyor. Ağ güvenliği, veri şifreleme, erişim yönetimi, güvenlik izleme sistemleri ve sürekli tehdit analizi artık yapay zeka projelerinin ayrılmaz parçaları olarak değerlendiriliyor.
Özellikle regülasyonlara tabi sektörlerde faaliyet gösteren kurumlar için veri güvenliği ve uyumluluk gereksinimleri daha da kritik hale geliyor. Yapay zekanın yaygınlaşmasıyla birlikte BT ekiplerinin güvenlik stratejilerini yeniden gözden geçirmesi kaçınılmaz görünüyor.
Yeni Nesil Altyapıların Ortak Özellikleri
Bugün dünya genelinde başarılı yapay zeka projelerini destekleyen altyapılara baktığımızda bazı ortak özellikler dikkat çekiyor.
Bu altyapılar genellikle:
İhtiyaca göre ölçeklenebiliyor.GPU kaynaklarına hızlı erişim sağlayabiliyor.Yüksek performanslı depolama katmanları içeriyor.Çoklu lokasyon ve felaket kurtarma senaryolarını destekliyor.Güvenlik katmanlarını altyapının merkezine yerleştiriyor.Operasyonel yönetimi mümkün olduğunca otomatikleştiriyor.
Bu yaklaşım kurumların yalnızca bugünkü ihtiyaçlarını değil, gelecekteki büyüme planlarını da destekleyebilmelerini sağlıyor.
Özellikle bulut tabanlı hizmet modelleri, kurumların büyük donanım yatırımları yapmadan yapay zeka projelerini hayata geçirebilmelerine imkan tanıyor. Böylece BT ekipleri altyapı kurulumlarıyla zaman kaybetmek yerine projelerin iş değerine odaklanabiliyor.
Yapay Zeka Yarışını Altyapısı Hazır Olanlar Kazanacak
Yapay zeka artık geleceğin teknolojisi değil, bugünün iş dünyasının bir gerçeği haline geldi. Ancak başarılı yapay zeka projelerinin arkasında yalnızca güçlü algoritmalar değil, bu algoritmaları destekleyen sağlam altyapılar bulunuyor.
Önümüzdeki dönemde kurumlar arasındaki rekabet yalnızca hangi yapay zeka uygulamasını kullandıklarıyla değil, bu uygulamaları ne kadar hızlı devreye alabildikleri, ne kadar güvenli çalıştırabildikleri ve ne kadar verimli ölçeklendirebildikleriyle şekillenecek.
Bu nedenle BT yöneticilerinin önündeki en önemli görevlerden biri, mevcut altyapılarını yapay zeka çağının gereksinimlerine göre yeniden değerlendirmek olacak. Çünkü geleceğin başarılı kurumları yalnızca yapay zekaya yatırım yapanlar değil, yapay zekayı destekleyecek altyapıyı bugünden hazırlayanlar olacak.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
12 Mayıs 2026
Multi-Zone Bulut Mimarisi ile Kesintisiz Operasyon Dönemi
Dijital dönüşümün hız kazanmasıyla birlikte kurumların BT altyapılarından beklentileri tamamen değişmeye başladı. Artık yalnızca güçlü sunuculara veya yüksek kapasiteye sahip olmak yeterli değil. Kurumlar; kesintisiz erişim, operasyonel süreklilik, veri güvenliği ve yüksek performansı aynı anda sağlayabilen altyapılara ihtiyaç duyuyor. Özellikle yapay zekâ uygulamaları, büyük veri analitiği, e-ticaret sistemleri ve kritik iş uygulamalarının yaygınlaşmasıyla birlikte “sürekli çalışabilen altyapı” kavramı her zamankinden daha önemli hale geldi.
Günümüzde birkaç dakikalık kesinti bile ciddi sonuçlar doğurabiliyor. Finansal kayıplar, müşteri memnuniyetsizliği, operasyonel aksaklıklar ve marka itibarındaki zedelenmeler; kurumların artık altyapı yatırımlarına farklı bir perspektiften yaklaşmasına neden oluyor. Özellikle üretim, finans, sağlık, lojistik ve hizmet sektörlerinde sistem sürekliliği artık doğrudan iş sürekliliği anlamına geliyor.
Tam da bu noktada yeni nesil altyapı yaklaşımı olarak öne çıkan Multi-Zone Bulut Mimarisi, kurumların operasyonel dayanıklılığını artıran en kritik teknolojilerden biri haline geliyor.
Multi-Zone Bulut Mimarisi Nedir?
Multi-Zone Bulut Mimarisi, altyapının farklı coğrafi bölgelerde konumlandırılmış veri merkezleri üzerinden çalıştırılması prensibine dayanır. Ancak burada yalnızca birden fazla veri merkezine sahip olmak yeterli değildir. Asıl önemli olan; bu yapıların birbirleriyle entegre, senkronize ve akıllı şekilde çalışabilmesidir.
Modern Multi-Zone mimarilerde uygulamalar, servisler ve veriler tek bir lokasyona bağımlı kalmaz. Böylece herhangi bir bölgede yaşanabilecek problem tüm operasyonu durdurmaz. Sistemler farklı zone’lar üzerinden çalışmaya devam ederek kullanıcı deneyimini korur.
Bu yapılarda genellikle:
Gerçek zamanlı veri replikasyonu,Akıllı trafik yönlendirme,Yük dengeleme,Otomatik failover mekanizmaları,Güvenli zone’lar arası iletişim
gibi teknolojiler kullanılır.
Özellikle yüksek erişilebilirlik gerektiren yapılarda bu mimari artık standart bir ihtiyaç haline gelmeye başlamıştır.
Neden Geleneksel Yapılar Yetersiz Kalıyor?
Uzun yıllar boyunca kurumların büyük bölümü altyapılarını tek veri merkezi yaklaşımıyla yönetti. Ancak dijital operasyonların büyümesiyle birlikte bu model ciddi riskler oluşturmaya başladı. Çünkü tek merkezli yapılarda yaşanabilecek herhangi bir problem, tüm operasyonu doğrudan etkileyebiliyor.
Örneğin:
Bölgesel internet kesintileri,Elektrik problemleri,Donanım arızaları,İnsan kaynaklı hatalar,Siber saldırılar,Doğal afetler
tek merkezli yapılarda kritik kesintilere neden olabiliyor.
Özellikle kullanıcıların 7/24 erişim beklentisinin arttığı günümüzde bu riskler kurumlar için çok daha kritik hale geliyor. Kullanıcı deneyiminin birkaç dakikalık kesintilerden bile doğrudan etkilenmesi, BT ekiplerini daha dayanıklı altyapı modellerine yönlendiriyor.
Bugün kurumlar artık yalnızca “çalışan sistemler” değil, her koşulda çalışmaya devam edebilen sistemler tasarlamak zorunda.
Kesintisiz Operasyonun Yeni Standardı
Multi-Zone mimarilerin en büyük avantajı operasyonel sürekliliği güçlendirmesidir. Herhangi bir zone’da problem yaşandığında sistemler otomatik olarak diğer bölgelere yönlendirilerek hizmetin devamlılığı sağlanabilir.
Bu yaklaşım sayesinde:
Kritik uygulamalar erişilebilir kalır,Kullanıcı deneyimi korunur,Operasyonel kayıplar minimize edilir,İş süreçleri duraksamaz.
Özellikle finans sistemleri, ERP altyapıları, üretim uygulamaları ve e-ticaret platformları gibi sürekli çalışması gereken yapılarda bu yaklaşım büyük önem taşır.
Modern kullanıcı artık sistemin neden çalışmadığını değil, neden kesinti yaşandığını sorguluyor. Bu nedenle kurumların altyapı tarafında “kesintiyi yönetmek” yerine “kesintiyi minimize eden” yapılara yönelmesi gerekiyor.
Coğrafi Dayanıklılık Neden Önemli?
Son yıllarda yaşanan doğal afetler ve bölgesel altyapı problemleri, kurumların veri merkezi stratejilerini yeniden değerlendirmesine neden oldu. Özellikle tek lokasyona bağlı altyapılar, operasyonel süreklilik açısından ciddi riskler oluşturabiliyor.
Multi-Zone yaklaşımı ise bu riski dağıtılmış mimari sayesinde minimize eder. Verilerin ve servislerin farklı bölgelerde konumlandırılması sayesinde operasyonlar tek bir fiziksel noktaya bağlı kalmaz.
Bu yapı kurumlara:
Daha güçlü felaket kurtarma senaryoları,Bölgesel bağımsızlık,Daha yüksek erişilebilirlik,Kritik veriler için ek koruma katmanı
kazandırır.
Özellikle Türkiye gibi farklı coğrafi risklerin bulunduğu bölgelerde bu yaklaşım çok daha stratejik hale geliyor.
Performans ve Ölçeklenebilirlik Avantajı
Günümüzde altyapılar yalnızca güvenli değil, aynı zamanda hızlı ve esnek olmak zorunda. Özellikle anlık trafik artışlarının yoğun olduğu yapılarda kaynak yönetimi kritik önem taşıyor.
Multi-Zone mimariler, iş yüklerini farklı bölgelere dağıtarak performans optimizasyonu sağlar. Böylece yoğun kullanım anlarında sistemler daha stabil çalışabilir.
Bu yaklaşım özellikle:
E-ticaret kampanyalarında,Yoğun web trafiğinde,AI iş yüklerinde,Büyük veri analizlerinde,Kritik uygulama servislerinde
önemli avantaj sağlar.
Kaynakların dinamik olarak yönetilebilmesi sayesinde kurumlar yalnızca mevcut ihtiyaçlarını değil, gelecekte oluşabilecek büyüme senaryolarını da daha rahat yönetebilir.
Yapay Zekâ Çağında Multi-Zone Yaklaşımı
Yapay zekâ uygulamalarının yaygınlaşmasıyla birlikte altyapı tarafındaki ihtiyaçlar da değişiyor. AI projeleri; yüksek işlem gücü, büyük veri kapasitesi ve sürekli erişilebilir altyapılar gerektiriyor.
Özellikle GPU tabanlı iş yükleri ve gerçek zamanlı veri işleme süreçleri, klasik veri merkezi mimarilerinde ciddi darboğazlar oluşturabiliyor. Multi-Zone yaklaşımı ise dağıtık kaynak yönetimi sayesinde daha esnek bir yapı sunuyor.
Bu yapı sayesinde kurumlar:
AI operasyonlarını ölçeklendirebilir,Yoğun işlem yüklerini dağıtabilir,Kaynak kullanımını optimize edebilir,Performans darboğazlarını azaltabilir.
Önümüzdeki dönemde yapay zekâ altyapılarının büyük bölümünün dağıtık ve Multi-Zone mimariler üzerine kurulması bekleniyor.
Güvenlik Perspektifinden Yeni Nesil Yaklaşım
Modern siber tehditler artık yalnızca veri çalmayı değil, operasyonları durdurmayı hedefliyor. Özellikle ransomware ve servis kesintisi odaklı saldırılar, kurumların altyapı mimarisini yeniden düşünmesine neden oluyor.
Multi-Zone mimariler güvenlik tarafında da önemli avantajlar sunuyor. Kritik servislerin dağıtık şekilde çalışması sayesinde tek noktadan oluşabilecek riskler azaltılıyor.
Bu yaklaşım:
Operasyonel dayanıklılığı artırır,Servis sürekliliğini güçlendirir,Kritik verilerin erişilebilirliğini korur,Altyapı risklerini dağıtır.
Günümüzde güvenlik artık yalnızca koruma değil, aynı zamanda operasyonel sürdürülebilirlik konusu olarak değerlendiriliyor.
Bulut Teknolojilerinin Geleceği
Bulut teknolojileri artık yalnızca sanal sunucu hizmetlerinden ibaret değil. Yeni nesil yaklaşım; yüksek erişilebilirlik, merkezi yönetim, dağıtık mimari ve operasyonel esneklik üzerine şekilleniyor.
Önümüzdeki dönemde özellikle şu başlıkların daha fazla önem kazanması bekleniyor:
Multi-Zone veri merkezi mimarileriYapay zekâ destekli altyapılarGPU odaklı bulut servisleriGerçek zamanlı felaket kurtarma sistemleriMerkezi orkestrasyon platformlarıOtomatik ölçeklenebilir altyapılar
Kurumlar artık yalnızca bugünün ihtiyaçlarını değil, gelecekte oluşabilecek operasyonel riskleri de düşünerek yatırım yapıyor.
Dijital dünyada rekabet artık yalnızca teknolojiye sahip olmakla değil, o teknolojiyi kesintisiz şekilde sürdürebilmekle belirleniyor. Kullanıcı beklentilerinin sürekli arttığı, veri hacimlerinin büyüdüğü ve operasyonların tamamen dijitalleştiği bir dönemde; altyapı sürekliliği kurumların en kritik ihtiyaçlarından biri haline gelmiş durumda.
Multi-Zone Bulut Mimarisi ise modern kurumlara yalnızca güçlü bir altyapı değil; aynı zamanda esnek, güvenli ve sürdürülebilir bir operasyon modeli sunuyor.
Tek bir veri merkezine bağlı kalmadan çalışan, coğrafi risklerden etkilenmeyen ve kritik uygulamalarını sürekli erişilebilir tutabilen kurumlar; dijital dönüşüm süreçlerinde çok daha güçlü bir konuma ulaşıyor.
Yeni nesil BT dünyasında sürdürülebilir başarının temelinde artık yalnızca performans değil, her koşulda çalışmaya devam edebilen altyapılar yer alıyor.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
27 Nisan 2026
Tek Lokasyon Riski: IT Altyapınız Ne Kadar Dayanıklı?
Teknoloji dünyasında genellikle performansa, hıza ve kapasiteye odaklanırız. Ancak bir sabah uyandığınızda tüm sistemlerinizin çevrimdışı olduğunu ve buna fiziksel bir olayın (yangın, sel, deprem veya basit bir enerji kesintisi) neden olduğunu hayal edin. İşte o an, performansın hiçbir önemi kalmaz. Tek gerçek, erişilebilirliktir. Pek çok kurum, tüm dijital varlıklarını tek bir fiziksel lokasyonda tutarak farkında olmadan büyük bir kumar oynuyor. Peki, bu "tek lokasyon" riski tam olarak nedir ve modern dünyada bu riskle nasıl başa çıkılır?
1. Yumurtaları Aynı Sepete Koymak: Tek Lokasyonun Görünmez Tehlikeleri
Bir kurumun tüm sunucularını, depolama ünitelerini ve yedeklerini kendi ofisindeki bir sistem odasında veya sadece tek bir veri merkezinde tutması "Single Point of Failure" (Tek Nokta Hatası) riskini doğurur.
Fiziksel Felaketler: Yangın, su baskını veya sarsıntı gibi durumlarda donanımlarınız fiziksel olarak zarar gördüğünde, elinizde dönecek bir "B planı" kalmaz.Enerji ve Bağlantı Kesintileri: Şebeke kaynaklı uzun süreli elektrik kesintileri veya fiber optik kablo kopmaları, en güçlü sunucuları bile işlevsiz birer metal yığınına dönüştürür.İnsan Faktörü: Yanlış bir kablolama, hatalı bir soğutma ayarı veya sistem odasına yetkisiz bir giriş, tüm operasyonu durdurabilir.
2. IT Altyapısında "Dayanıklılık" (Resilience) Kavramı
Dayanıklılık, sadece sistemlerin bozulmaması değil, bozulsa bile çok kısa sürede (hatta kullanıcı hissetmeden) ayağa kalkabilme yeteneğidir. Bulutpark olarak biz buna "Kesintisiz İş Sürekliliği" diyoruz.
RTO ve RPO: Felaketin İki Kritik Ölçüsü
Bu riskleri analiz ederken iki teknik terim hayati önem taşır: 1. RTO (Recovery Time Objective): Sistemlerin kapandıktan sonra ne kadar sürede ayağa kalkacağı. 2. RPO (Recovery Point Objective): Veri kaybına ne kadar tahammülünüz olduğu (Son 5 dakika mı, yoksa dünkü yedek mi?).
Tek lokasyonlu yapılarda bu süreler genellikle saatler hatta günler sürerken, çok lokasyonlu bulut mimarilerinde saniyeler mertebesine iner.
3. Bulutpark ile "Coğrafi Yedeklilik" (Geo-Redundancy)
Sadece buluta geçmek yetmez; bulutun nasıl yapılandırıldığı önemlidir. Bulutpark mimarisi, verinizi tek bir fiziksel binaya hapsetmez.
Veri Merkezleri Arası Replikasyon
Verileriniz sadece bir veri merkezinde saklanmaz. Coğrafi olarak farklı konumlarda bulunan güvenli veri merkezlerimiz arasında eşzamanlı (senkron) veya yakın zamanlı (asenkron) olarak kopyalanır. Bir lokasyonda sorun yaşandığında, trafik otomatik olarak diğer lokasyona yönlendirilir.
Felaket Kurtarma (Disaster Recovery as a Service - DRaaS)
Olağanüstü bir durum anında, Bulutpark üzerindeki yedekleriniz sadece "dosya" olarak durmaz. İhtiyaç duyulduğu an bu yedekler sanal sunucular olarak ayağa kalkar ve şirketiniz operasyonuna kaldığı yerden devam eder. Buna "Business as Usual" diyoruz.
4. Ekonomik Perspektif: Kesintinin Maliyeti vs. Yatırımın Maliyeti
Birçok işletme, çoklu lokasyon yapısını "ekstra maliyet" olarak görür. Ancak basit bir hesaplama bu algıyı değiştirir: • İtibar Kaybı: Müşterilerinizin sisteminize ulaşamadığı her dakika, markanıza olan güven sarsılır. • Operasyonel Kayıp: Çalışanların iş yapamadığı, fatura kesilemediği, sevkiyatın durduğu saatlerin maliyeti, yedekli bir altyapı yatırımından çok daha yüksektir. • Veri Kaybı: Kaybolan bir müşteri datası veya muhasebe kaydının geri getirilme maliyeti bazen ölçülemez.
Bulutpark, bu yüksek maliyetli altyapıyı "Hizmet Olarak" (As-a-Service) sunduğu için, kurumlar devasa donanım yatırımları yapmadan dünya standartlarında bir dayanıklılığa sahip olurlar.
5. Geleceğe Hazır Olmak: Hibrit ve Çoklu Bulut Trendi
Trend artık sadece "bulutta olmak" değil, "akıllı bulut" stratejileri geliştirmek. Kendi lokal sunucusu olan kurumların bile en az bir ayağının Bulutpark gibi profesyonel bir platformda olması, dijital sigorta poliçesi hükmündedir.
Doğa olaylarını veya teknik kazaları engelleyemeyiz, ancak onların işimizi durdurmasına engel olabiliriz. Tek lokasyon riski, modern bir işletmenin alabileceği en büyük risktir. Altyapınızı Bulutpark'ın güvenli ve yedekli kollarına teslim ederek, siz sadece işinizi büyütmeye odaklanabilirsiniz.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
20 Nisan 2026
AI Çağında Cloud Altyapıları Nasıl Değişiyor?
Son birkaç yılda teknoloji dünyasında en çok konuşulan konu hiç şüphesiz yapay zekâ oldu. Ancak çoğu zaman bu dönüşümün yalnızca algoritmalar ve modeller üzerinden konuşulduğunu görüyoruz. Oysa gerçek değişim çoğu zaman görünmeyen bir katmanda yaşanıyor: altyapı tarafında.
Bir yapay zekâ uygulaması geliştirmek yalnızca iyi bir model tasarlamakla ilgili değildir. O modelin çalışacağı, veriyle besleneceği, ölçekleneceği ve sürekli işlem yapacağı güçlü bir altyapıya ihtiyaç vardır. İşte bu nedenle AI devrimi aslında aynı zamanda cloud altyapılarının evrimini hızlandıran bir süreçtir.
Bugün kurumların veri merkezleri artık yalnızca birkaç sunucudan oluşan yapılardan ibaret değil. Uygulamalar farklı platformlarda çalışıyor, veri farklı lokasyonlarda üretiliyor ve kullanıcılar dünyanın her yerinden sistemlere erişiyor. Yapay zekâ bu karmaşık yapıya yeni bir katman daha ekliyor: yüksek hesaplama gücü ve dev veri işleme ihtiyacı.
Tam da bu noktada cloud altyapıları, AI çağının temel taşı haline geliyor.
Yapay Zekâ Altyapıları Neden Farklıdır?
Geleneksel kurumsal uygulamalar genellikle tahmin edilebilir işlem yüklerine sahiptir. Bir ERP sistemi, bir muhasebe uygulaması veya bir CRM platformu belirli sayıda kullanıcıya hizmet verir ve işlem yoğunluğu çoğu zaman dengelidir.
Ancak yapay zekâ uygulamaları tamamen farklı bir çalışma modeline sahiptir.
Bir AI sistemi çoğu zaman milyonlarca veri satırını analiz eder, sürekli öğrenir ve yoğun hesaplama işlemleri gerçekleştirir. Bu durum altyapı tarafında da ciddi değişiklikler yaratır. Artık yalnızca işlem gücü değil, aynı zamanda veri erişim hızı ve ölçeklenebilirlik de kritik hale gelir.
AI iş yükleri genellikle şu özellikleri taşır:
Çok büyük veri setleri ile çalışırlarParalel işlem gücüne ihtiyaç duyarlarYoğun GPU hesaplama kapasitesi kullanırlarÖlçeklenebilir altyapılar gerektirirler
Bu nedenle klasik veri merkezi mimarileri birçok AI projesi için yeterli olmayabilir. Kurumlar giderek daha esnek ve güçlü altyapılara ihtiyaç duyar.
Cloud Platformları AI İçin Neden Kritik?
Yapay zekâ projelerinin en büyük zorluklarından biri gerekli altyapıyı hızlı şekilde kurabilmektir. Geleneksel yöntemlerle yeni bir veri merkezi yatırımı yapmak aylar sürebilir ve ciddi maliyetler gerektirir.
Cloud altyapıları ise bu yaklaşımı tamamen değiştirir.
Kurumlar ihtiyaç duydukları hesaplama gücünü kısa süre içinde devreye alabilir, proje büyüdükçe kapasiteyi artırabilir ve yalnızca kullandıkları kaynaklar için ödeme yapabilir.
Bu esneklik özellikle AI projeleri için büyük avantaj sağlar. Çünkü birçok AI projesi başlangıç aşamasında yüksek kaynak gerektirir ancak proje ilerledikçe kaynak ihtiyacı değişebilir.
Modern cloud altyapılarının AI projelerine sağladığı temel avantajlar şunlardır:
hızlı kaynak sağlamayüksek performanslı hesaplama altyapısıesnek ölçeklenebilirlikmerkezi yönetim kolaylığı
Bu sayede kurumlar altyapı kurmak yerine AI geliştirmeye odaklanabilir.
AI Çağı Cloud Mimarilerini Nasıl Dönüştürüyor?
Yapay zekâ uygulamalarının yaygınlaşması cloud mimarilerinde de önemli değişimlere neden oluyor. Bu değişim yalnızca kapasite artışı ile ilgili değil; aynı zamanda mimari yaklaşımın da yeniden şekillenmesini sağlıyor.
Özellikle son yıllarda cloud platformlarında üç önemli eğilim öne çıkıyor.
GPU Tabanlı Altyapıların Yükselişi
Yapay zekâ modellerinin eğitimi yüksek paralel işlem gücü gerektirir. Bu nedenle klasik CPU tabanlı sistemler birçok AI uygulaması için yeterli performansı sağlayamaz.
Bu noktada GPU hızlandırmalı altyapılar devreye girer.
GPU mimarileri aynı anda çok sayıda işlemi paralel olarak gerçekleştirebildiği için AI eğitim süreçlerinde büyük avantaj sağlar. Bu nedenle modern cloud platformlarında GPU kümeleri ve hızlandırılmış hesaplama altyapıları giderek daha önemli hale gelmektedir.
Bugün birçok AI projesi artık doğrudan GPU tabanlı platformlar üzerinde geliştirilmektedir.
Veri Altyapısının Kritik Rolü
AI sistemlerinin başarısı büyük ölçüde veriye bağlıdır. Ancak verinin yalnızca büyük olması yeterli değildir. Verinin hızlı erişilebilir, güvenli ve işlenebilir olması gerekir.
Modern cloud altyapıları bu nedenle güçlü veri mimarileri üzerine kuruludur. Büyük veri depolama sistemleri, dağıtık veri işleme platformları ve veri gölleri AI projelerinin temel bileşenleri haline gelmiştir.
Güçlü bir veri altyapısı şu avantajları sağlar:
büyük veri setlerinin hızlı işlenmesimodel eğitim süreçlerinin hızlanmasıgerçek zamanlı veri analizleriölçeklenebilir veri yönetimi
AI projelerinde altyapı çoğu zaman veri ile başlar ve veri ile büyür.
Ölçeklenebilirlik Yeni Standart Haline Geliyor
Yapay zekâ uygulamalarında işlem yükü çoğu zaman tahmin edilemez. Bir model eğitimi sırasında yüzlerce işlem birimi devreye girebilir veya bir AI servisi kısa sürede milyonlarca kullanıcıya ulaşabilir.
Bu nedenle modern cloud mimarilerinde ölçeklenebilirlik artık bir avantaj değil, zorunlu bir özellik haline gelmiştir.
Cloud platformlarının sunduğu dinamik kaynak yönetimi sayesinde sistemler ihtiyaç duyulduğunda büyüyebilir ve yük azaldığında kaynak kullanımı optimize edilebilir.
Bu yaklaşım hem performans hem de maliyet yönetimi açısından büyük avantaj sağlar.
AI Altyapılarında Güvenlik Nasıl Değişiyor?
Yapay zekâ altyapıları büyüdükçe güvenlik riskleri de değişmeye başlar. AI sistemleri yalnızca veri işlemekle kalmaz, aynı zamanda kritik karar süreçlerinde de rol oynar.
Bu nedenle AI platformlarının güvenliği birkaç farklı boyutta ele alınmalıdır.
Özellikle şu alanlar modern AI altyapılarında kritik hale gelmiştir:
veri güvenliğierişim yönetimiAPI güvenliğimodel bütünlüğü
AI sistemleri çoğu zaman birçok farklı servisle entegre çalıştığı için güvenlik mimarisinin de bütüncül olması gerekir.
Modern cloud platformları bu nedenle güvenlik katmanlarını altyapının ayrılmaz bir parçası haline getirmektedir.
AI Projelerinde Kurumların Karşılaştığı Zorluklar
Her ne kadar AI teknolojileri büyük fırsatlar sunsa da birçok kurum bu dönüşümü hayata geçirirken bazı zorluklarla karşılaşmaktadır.
En yaygın karşılaşılan sorunlardan biri altyapı karmaşıklığıdır. AI projeleri yalnızca yazılım geliştirmekten ibaret değildir; veri yönetimi, compute kapasitesi ve operasyonel süreçler de ciddi planlama gerektirir.
Kurumlar genellikle şu konularda zorluk yaşar:
yüksek donanım yatırımlarıGPU kaynaklarına erişimveri altyapısının kurulmasıoperasyonel yönetim süreçleri
Bu nedenle birçok AI projesi fikir aşamasında kalabilir.
Ancak doğru cloud altyapısı bu engellerin büyük bölümünü ortadan kaldırabilir.
AI Çağında Altyapı Rekabet Avantajı Haline Geliyor
Bugün birçok kurum yapay zekâ projeleri üzerinde çalışıyor. Ancak bu projelerin başarısı çoğu zaman kullanılan algoritmalardan çok altyapının gücüne bağlı oluyor.
AI uygulamalarının sürdürülebilir olması için kurumların esnek, güvenli ve yüksek performanslı altyapılara ihtiyacı vardır.
Modern cloud platformları bu ihtiyacı karşılamak üzere tasarlanmaktadır. Kurumlar bu sayede büyük altyapı yatırımları yapmak zorunda kalmadan güçlü teknolojilere erişebilir.
Sonuç olarak AI çağında rekabet artık yalnızca teknoloji geliştirmekle ilgili değildir.
Gerçek farkı yaratan unsur şu sorudur: Bu teknolojiyi çalıştıracak altyapıya ne kadar hızlı erişebiliyorsunuz?
Yapay zekâ teknolojileri iş dünyasını hızla dönüştürmeye devam ediyor. Ancak bu dönüşümün arkasındaki en kritik unsur güçlü ve esnek altyapılardır.
Cloud mimarileri sayesinde kurumlar AI projelerini daha hızlı hayata geçirebilir, veri işleme kapasitelerini artırabilir ve yeni nesil dijital hizmetler geliştirebilir.
Geleceğin dijital dünyasında başarı çoğu zaman üç temel üzerine kurulacaktır: doğru veri, doğru algoritma ve doğru altyapı.
AI çağında bu üç unsurun birleştiği yer ise modern cloud platformlarıdır.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
 8 Ekim 2024
On-Premise mi Cloud mu?
On-premise (on-prem) ve cloud (bulut) çözümlerini karşılaştırmak, modern işletmelerin teknoloji altyapılarını nasıl yönetip optimize ettiklerini daha iyi anlamak için kritik bir adımdır. Bu iki farklı model, maliyet yapısından teknik yönetim süreçlerine kadar pek çok alanda önemli farklılıklar sunar. Hem operasyonel verimlilik hem de ölçeklenebilirlik açısından farklı avantaj ve dezavantajlar barındıran bu yaklaşımlar, işletmelerin ihtiyaçlarına ve stratejik hedeflerine göre tercih edilmektedir. Aşağıda, her iki modelin teknik, operasyonel ve maliyet açısından detaylı karşılaştırması yer almaktadır.
1. Maliyet
On-prem
○ Başlangıç Maliyeti:
Yüksek başlangıç maliyeti gerektirir. Donanım, yazılım lisansları, veri merkezleri ve altyapı kurulumu için büyük sermaye yatırımı yapılmalıdır. ○ Bakım ve Güncellemeler: Donanım ve yazılım bakımı, yükseltmeler ve güvenlik güncellemeleri şirketin sorumluluğundadır. ○ Amortisman: Zamanla eskiyen donanım ve yazılım nedeniyle yenileme maliyetleri doğar.
Cloud
○ Başlangıç Maliyeti:
Düşüktür, yalnızca kullandıkça ödeme yapılır (kullandığın kadar öde modeli). ○ Bakım ve Güncellemeler: Bakım, yedekleme ve güncellemeler sağlayıcı tarafından yönetilir, bu da iş gücünü ve maliyeti azaltır. ○ Ölçeklenebilirlik: İhtiyaç arttıkça maliyetler artar, ancak başlangıç yatırımı gerektirmez. Kullanım azaldığında maliyet de düşer.
2. Kontrol ve Özelleştirme
On-prem
○ Tam Kontrol:
Şirketler, kendi donanımları üzerinde tam kontrol sahibidir ve tüm altyapılarını kendi ihtiyaçlarına göre özelleştirebilirler. ○ Veri Erişimi: Veriler yerel sunucularda saklanır, bu da veri üzerinde tam erişim sağlar. ○ Güvenlik Özelleştirmeleri: Güvenlik politikaları, şirket ihtiyaçlarına göre tamamen özelleştirilebilir.
Cloud
○ Kısıtlı Kontrol:
Cloud sağlayıcısı altyapının büyük kısmını yönetir; müşterilerin altyapıya fiziksel erişimi yoktur. ○ Veri Erişimi: Veriler bulut sağlayıcısının veri merkezlerinde saklanır, bu da bazı durumlarda güvenlik ve düzenleme gereksinimleri nedeniyle sınırlamalar getirebilir. ○ Güvenlik: Bulut sağlayıcıları gelişmiş güvenlik çözümleri sunsa da, özelleştirme seçenekleri sınırlı olabilir.
3. Ölçeklenebilirlik
On-prem
○ Sınırlı Ölçeklenebilirlik:
Yeni donanım ve altyapı gerektirdiği için ölçeklenmesi zordur. Talep arttığında yeni sunucular, depolama birimleri ve ağ altyapısı satın alınması gerekir. ○ Donanım Kısıtlamaları: Donanım kapasitesi ve performansı sınırlıdır; anlık ölçeklenebilirlik zor olabilir.
Cloud
○ Dinamik Ölçeklenebilirlik:
Anında ölçeklenebilir. Talep arttığında otomatik olarak yeni kaynaklar eklenebilir, talep azaldığında ise kaynaklar serbest bırakılır. ○ Kullanıcı Talebine Göre: Gerektiğinde kaynak eklemek veya azaltmak hızlı ve kolaydır.
4. Dağıtım ve Erişilebilirlik
On-prem
○ Fiziksel Konum Gereksinimi:
Yerel sunucuların bulunduğu fiziksel yerden erişim sağlanabilir; uzaktan erişim için VPN veya başka çözümler gerekir. ○ Daha Uzun Kurulum Süresi: Donanım ve yazılımın fiziksel olarak kurulumu daha uzun sürebilir.
Cloud
○ Her Yerden Erişim:
İnternet bağlantısı olan her yerden erişilebilir. Uzaktan çalışma ve mobilite açısından avantajlıdır. ○ Hızlı Kurulum: Kaynaklar dakikalar içinde devreye alınabilir ve dünya genelinde dağıtılabilir.
5. Güvenlik
On-prem
○ Fiziksel Güvenlik:
Fiziksel güvenlik doğrudan şirketin sorumluluğundadır. Veri merkezlerinin fiziksel olarak korunması, yangın, su baskını gibi olaylara karşı önlemler alınması gerekir. ○ Veri Gizliliği: Veriler tamamen şirket içinde saklandığı için veri gizliliği ve güvenlik üzerinde tam kontrol sağlanır. Ancak, bu güvenlik yönetimi ve güvenlik açıklarının giderilmesi için ciddi uzmanlık ve yatırım gerektirir.
Cloud
○ Sağlayıcı Tarafından Güvenlik:
Bulut sağlayıcıları genellikle gelişmiş güvenlik önlemleri (şifreleme, DDoS koruması, izinsiz giriş tespit sistemleri) sunar. Ancak verilerin bulut ortamında olması, üçüncü taraf bir sağlayıcıya güvenmeyi gerektirir. ○ Uyumluluk: Bulut sağlayıcıları, GDPR veya HIPAA gibi uyumluluk gereksinimlerine uygun olabilir, ancak bazı şirketler düzenleyici nedenlerle verilerini dışarıda depolamak istemezler.
6. Bakım ve Yönetim
On-prem
○ Şirket İçi Yönetim:
Donanım ve yazılım güncellemeleri, yedekleme ve diğer bakım işleri tamamen şirketin sorumluluğundadır. ○ Uzmanlık Gereksinimi: Donanım yönetimi ve yazılım bakımını yapacak teknik uzmanlara ihtiyaç vardır.
Cloud
○ Sağlayıcı Tarafından Güvenlik:
Bulut hizmet sağlayıcıları bakım, güncellemeler, yedeklemeler ve hata yönetimini kendi üzerlerine alır, bu da şirketlerin üzerindeki yönetim yükünü hafifletir. ○ Azaltılmış Uzmanlık İhtiyacı: Şirket içi teknik uzmanlık gereksinimi azdır, çünkü çoğu teknik görev bulut sağlayıcısı tarafından yapılır.
7. Felaket Kurtarma ve Yedekleme
On-prem
○ Manuel Yedekleme:
Yedekleme işlemleri manuel olarak yapılır ve genellikle yerel veri merkezlerinde depolanır. Bu, fiziksel olaylarda (yangın, su baskını gibi) veri kaybına neden olabilir. ○ Felaket Kurtarma: Daha karmaşık ve maliyetlidir; felaket durumlarında tüm sistemin yeniden devreye alınması zaman alabilir.
Cloud
○ Otomatik Yedekleme:
Bulut sağlayıcıları genellikle otomatik yedekleme ve coğrafi olarak dağıtılmış veri merkezleri kullanır. Veri kaybı riskini azaltmak için veriler birden fazla konumda yedeklenir. ○ Felaket Kurtarma: Daha hızlıdır ve genellikle anında devreye girebilir. Sağlayıcılar, yüksek erişilebilirlik sunmak için çeşitli felaket kurtarma çözümleri sunar.
Özet Karşılaştırma Tablosu
Hangisi Tercih Edilmeli?
○ On-prem çözümler, güvenlik, veri gizliliği ve düzenleyici uyumluluk açısından tam kontrol sağlamak isteyen, büyük sermaye yatırımı yapabilen şirketler için uygundur. ○ Cloud çözümler ise ölçeklenebilirlik, düşük başlangıç maliyeti ve operasyonel esneklik isteyen, hızlı büyüyen ve esnek bir yapı arayan işletmeler için daha cazip bir seçenek olabilir.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
 22 Mayıs 2024
Docker ve Container Teknolojisi
Modern yazılım geliştirme ve dağıtım süreçlerinde hız, verimlilik ve güvenlik kritik öneme sahiptir. Rekabetin yoğun olduğu bu dönemde, işletmelerin başarılı olabilmesi için bu unsurları optimize etmeleri gerekmektedir. Docker ve container teknolojisi, bu gereksinimleri karşılamak için ideal çözümler sunar. Kapsayıcılar, uygulamaların taşınabilirliğini ve tutarlılığını sağlarken, kaynak kullanımını da optimize eder. Bu yazıda, Container as a Service (CaaS), yönetilen hizmetler, iş ve güvenlik döngüsü, uygulama oluşumu gibi konuları ele alacağız. Ayrıca, Docker’ın maliyet avantajlarını ve sanal işletim sistemlerinden nasıl farklılaştığını keşfedeceğiz. Bu teknolojilerin iş süreçlerine nasıl entegre edilebileceğini ve iş operasyonlarını nasıl dönüştürebileceğini de inceleyeceğiz. Docker ve container teknolojileri sayesinde, işletmeler daha çevik, güvenli ve maliyet etkin hale gelebilir.
CaaS ve Yönetilen Hizmetler
Container as a Service (CaaS), işletmelerin container altyapılarını yönetmelerini ve optimize etmelerini sağlar. CaaS, yönetilen hizmetler kapsamında sunulur. Bu sayede, şirketler kendi altyapılarını kurmak zorunda kalmadan container çözümlerini kullanabilir, operasyonel yükü azaltır ve devreye alma süreçlerini hızlandırır. CaaS, ayrıca kaynak yönetimini ve otomasyonu kolaylaştırarak, IT ekiplerinin daha stratejik görevlere odaklanmasını sağlar. Bu hizmetler, esnekliği artırır ve işletmelerin hızla değişen piyasa koşullarına daha hızlı uyum sağlamalarına yardımcı olur. Ek olarak, CaaS platformları genellikle ölçeklenebilirlik sunar, bu da işletmelerin büyüme süreçlerinde container altyapılarını kolayca genişletmelerine olanak tanır. Bu sayede, uygulama performansı ve güvenilirliği de artırılmış olur.
Kapsayıcı Hizmetler ve İş Güvenlik Döngüsü
Docker ve benzeri teknolojiler, kapsayıcı hizmetler aracılığıyla uygulama oluşturma, dağıtma ve yönetme süreçlerini basitleştirir. Bu teknolojiler, yazılım geliştirme döngüsünü hızlandırır ve operasyonel verimliliği artırır. Kapsayıcıların izole edilmiş yapısı, **iş ve güvenlik döngüsü** açısından büyük avantajlar sağlar. Her kapsayıcı, kendi bağımsız çalışma ortamında çalışır, bu da uygulama güvenliğini artırır ve potansiyel tehditleri minimize eder. Bu izolasyon, aynı zamanda uygulama hatalarının diğer sistem bileşenlerini etkilemesini engeller, böylece genel sistem kararlılığını da artırır. Ek olarak, kapsayıcılar sayesinde uygulama taşınabilirliği ve esnekliği artar, çünkü farklı ortamlarda tutarlı bir şekilde çalışabilirler. Bu da geliştiricilerin ve operasyon ekiplerinin işbirliğini güçlendirir ve DevOps süreçlerini optimize eder.
Test Ortamı ve Devreye Alma
Docker, **test ortamı** oluşturmayı kolaylaştırır. Geliştiriciler, kapsayıcılar sayesinde uygulamaları farklı ortamlar üzerinde tutarlı bir şekilde test edebilir. Bu, geliştirme sürecinde ortaya çıkan hataları azaltır ve devreye alma süreçlerini hızlandırır. Docker **görüntüleri** (Docker images), belirli bir uygulamanın çalışması için gerekli tüm bileşenleri içerir ve uygulama kurulumunu standartlaştırır. Bu, test ve üretim ortamları arasında tutarlılık sağlar, böylece uygulamaların farklı ortamlar arasında taşınırken performans sorunları yaşamadan çalışması garanti edilir. Ayrıca, kapsayıcıların hızlı bir şekilde yeniden oluşturulabilmesi, sürekli entegrasyon ve sürekli teslimat (CI/CD) süreçlerini de destekler, böylece yazılım güncellemeleri daha sık ve güvenli bir şekilde yapılabilir. Docker’ın sağladığı bu esneklik ve verimlilik, geliştirici ekiplerin daha hızlı inovasyon yapmalarına ve piyasaya sürme sürelerini kısaltmalarına olanak tanır. Ek olarak, Docker'ın kapsayıcı tabanlı yaklaşımı, kaynakların daha verimli kullanılmasını sağlayarak maliyet tasarrufu da sunar.
Uygulama Oluşumu ve Depolama
Docker kapsayıcıları, modern yazılım geliştirme süreçlerinde bir devrim yaratıyor. Sadece uygulamaların oluşturulması ve dağıtılması sürecinde değil, aynı zamanda uygulama oluşumunda da önemli bir rol oynuyorlar. Bu kapsayıcılar, yeniden kullanılabilirlikleri sayesinde geliştiricilere daha hızlı ve verimli bir yol sunuyor. Docker'ın sağladığı depolama çözümleri ise verilerin güvenli bir şekilde saklanmasını ve yönetilmesini sağlıyor. Bu sayede, geliştiriciler daha güvenilir ve sağlam bir altyapı üzerinde çalışarak projelerini daha sağlam bir temel üzerine inşa edebiliyorlar.
Sanal İşletim Sistemi ve Bins/Libs
Docker kapsayıcıları, sanal işletim sistemleriyle karşılaştırıldığında önemli bir avantaj sunar: ana işletim sisteminin çekirdeğini paylaşırken, her bir kapsayıcı kendi bağımsız **bins/libs** (ikili dosyalar ve kütüphaneler) setine sahiptir. Bu özellik, kaynak kullanımını optimize ederken aynı zamanda uygulamaların farklı ortamlarda tutarlı bir şekilde çalışmasını sağlar. Docker'ın bu esnek yapısı, geliştiricilere ve sistem yöneticilerine hem daha hafif hem de daha etkili bir çözüm sunar. Ayrıca, bu yapı sayesinde uygulamaları hızlı bir şekilde dağıtmak ve ölçeklendirmek de daha kolay hale gelir. Bu nedenle, Docker kapsayıcıları modern yazılım geliştirme ve dağıtım süreçlerinde vazgeçilmez bir araç haline gelmiştir.
Maliyet Avantajları
Docker'ın altyapı maliyetlerini düşürme potansiyeli sadece kaynak kullanımı açısından değil, aynı zamanda otomasyon ve yönetim araçlarıyla da ilişkilidir. Kapsayıcılar, sanal makinelerden daha hafif olduğu için daha az kaynak kullanır ve bu da doğrudan daha düşük operasyonel maliyetlere işaret eder. Ancak, Docker'ın sağladığı otomasyon ve yönetim araçları da iş gücü maliyetlerini azaltarak bütçe üzerinde olumlu bir etki yapar. Bu araçlar sayesinde, sistem yöneticileri ve geliştiriciler manuel müdahaleye daha az ihtiyaç duyarlar ve süreçlerin daha verimli bir şekilde yönetilmesini sağlarlar. Sonuç olarak, Docker sadece altyapı maliyetlerini azaltmakla kalmaz, aynı zamanda işletme maliyetlerini genel olarak düşürerek şirketlerin daha rekabetçi olmalarına yardımcı olur.
Docker ve container teknolojisi, modern yazılım geliştirme ve dağıtım süreçlerini dönüştüren güçlü araçlardır. CaaS ve yönetilen hizmetler, işletmelere hız ve esneklik kazandırırken, güvenlik ve maliyet avantajları da sağlar. Bu teknolojiler, test ortamından devreye almaya kadar her aşamada büyük faydalar sunar, böylece işletmeler daha rekabetçi ve yenilikçi olabilirler.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
 14 Eylül 2023
Serverless Computing vs. Traditional Server Models
Bulut bilişim, işletmelerin altyapı ihtiyaçlarını karşılamak için önemli bir rol oynamaktadır ve bu alanda büyük bir değişim yaşanmaktadır. Geleneksel sunucu modelleri ile karşılaştırıldığında, serverless computing adını verdiğimiz yeni bir yaklaşımın öne çıktığını gözlemliyoruz. Bu yazıda, serverless computing ve geleneksel sunucu modelleri arasındaki farkları, avantajları, dezavantajları ve hangi senaryolarda hangi yaklaşımın daha uygun olduğunu inceleyeceğiz.
Geleneksel Sunucu Modelleri
Geleneksel sunucu modelleri, uzun yıllardır kullanılan ve hala birçok işletme tarafından tercih edilen bir altyapı yaklaşımıdır. Bu model, fiziksel veya sanal sunucuların kullanıldığı ve iş yüklerinin bu sunucularda barındırıldığı bir yaklaşımı ifade eder.
Avantajları:
Tam Kontrol: Geleneksel sunucular, donanım ve yazılım üzerinde tam kontrole sahip olmanızı sağlar. Özelleştirilmiş konfigürasyonlar oluşturabilir ve kaynakları istediğiniz gibi yönetebilirsiniz. Daha İyi Performans: Özellikle yüksek performans gerektiren uygulamalar için özelleştirilmiş sunucular, daha iyi performans sunabilir. Gizlilik ve Güvenlik: Hassas verileri yönetmek ve güvenliği sağlamak için daha fazla kontrol sunar.
Dezavantajları:
Maliyet: Donanım satın alımı, bakımı ve güncellemeleri gerektirdiğinden, başlangıç maliyetleri yüksektir. Ölçeklenebilirlik: İhtiyaçlarınıza göre kaynakları ölçeklendirmek zor ve maliyetlidir. İşletme Yükü: Sunucuların yönetimi ve bakımı işletme için ek bir yük oluşturur.
Serverless Computing
Serverless computing, son yıllarda popülerlik kazanan bir bulut hizmeti modelidir. Bu yaklaşım, iş yüklerinin uygulama kodunun çalıştığı bir altyapıya yüklenmesini sağlar. Kullanıcılar, kodlarını yükler ve altyapıyı yönetme ihtiyacı duymadan uygulamalarını çalıştırabilirler.
Avantajları:
Ölçeklenebilirlik: Serverless, otomatik olarak iş yükünü ölçeklendirir ve trafiğe yanıt verir. Anlık talebe uygun olarak kaynakları tahsis eder. Maliyet Verimliliği: Yalnızca kullanılan kaynaklar için ödeme yapılır, bu da maliyetleri düşürür. Yönetim Kolaylığı: Altyapının bakımı ve güncellemeleri sağlayıcı tarafından yönetilir, bu da işletme yükünü azaltır. Hızlı Dağıtım: Kodu yükledikten sonra hızlıca çalıştırabilirsiniz, bu da geliştirme süreçlerini hızlandırır.
Dezavantajları:
Sınırlamalar: Serverless, belirli sınırlamalara sahip olabilir ve her uygulama senaryosuna uygun olmayabilir. Gizlilik ve Güvenlik Endişeleri: Hassas verilerin serverless platformlarda saklanması veya işlenmesi güvenlik endişelerine yol açabilir. Bağımlılık: Sağlayıcıya bağımlı olunur, bu da sağlayıcının hizmet kesintileri veya değişiklikleri ile başa çıkma zorunluluğunu getirebilir.
Hangi Durumda Hangi Yaklaşım Kullanılmalıdır?
Hangi yaklaşımın kullanılması gerektiğini belirlemek, iş yüklerinizin özelliklerine, bütçenize ve gereksinimlerinize bağlıdır. İşte bazı senaryolar:
Geleneksel Sunucu Modelleri:
Daha büyük kontrol ve özelleştirme gereksinimleri olan büyük ölçekli iş yükleri için uygun olabilir. Serverless Computing: Değişken trafiklere yanıt veren, hızlı dağıtım gerektiren ve maliyetleri optimize etmek isteyen uygulamalar için idealdir. Hybrid Yaklaşım: Bazı iş yükleri geleneksel sunucular üzerinde çalışırken, diğerleri serverless computing ile desteklenebilir. Bu, işletmelerin ihtiyaçlarına daha iyi uyan bir çözüm sağlayabilir.
Değişen Altyapı Manzarası
Serverless computing ve geleneksel sunucu modelleri, işletmelerin altyapı stratejilerinde önemli bir değişikliğe işaret ediyor. Hangi yaklaşımın kullanılacağına karar vermek, iş yüklerinizin özelliklerini ve gereksinimlerini anlamakla başlar. İşletmeler, her iki yaklaşımın da avantajlarını ve dezavantajlarını dikkate alarak, geleceğin altyapı stratejilerini belirlemelidir. Sonuç olarak, serverless computing ve geleneksel sunucu modelleri, işletmelerin ölçeklenebilirlik, maliyet etkinliği, hızlı dağıtım ve güvenlik gibi faktörleri dengelemelerini gerektiren bir denklemin parçalarıdır.
Serverless computing, özellikle dinamik ve hızlı büyüyen iş yükleri için mükemmel bir seçenektir. Anlık taleplere hızla yanıt verir ve maliyetleri optimize eder. Ayrıca, geliştirme süreçlerini hızlandırır ve işletme yükünü azaltır. Ancak, güvenlik endişeleri ve sınırlamalar göz önünde bulundurulmalıdır.
Geleneksel sunucu modelleri ise daha fazla kontrol ve özelleştirme sağlar. Büyük ölçekli iş yükleri için uygundur ve hassas verilerin yönetimi için daha uygun olabilir. Ancak, başlangıç maliyetleri yüksektir ve ölçeklenebilirlik sınırlamaları vardır.
Her iki yaklaşımın da işletmenin özel gereksinimlerine ve bütçesine bağlı olarak avantajları ve dezavantajları vardır. İşletmeler, bu yaklaşımları dikkatlice değerlendirmeli, belirli iş yükleri için en uygun olanı seçmeli ve gerektiğinde birleştirilmiş bir altyapı stratejisi kullanmalıdır.
Sonuç olarak, serverless computing ve geleneksel sunucu modelleri, altyapı stratejilerindeki dönüşümün bir parçasıdır ve geleceğin işletme ihtiyaçlarına daha iyi yanıt verebilmek için birlikte kullanılabilecek araçlardır. İşletmeler, bu yeni altyapı manzarasını dikkatlice değerlendirerek, rekabet avantajı elde etmek ve hızla değişen iş dünyasında başarılı olmak için en iyi çözümü bulmalıdır. Geleceğin altyapı stratejileri, bu iki yaklaşımın doğru kombinasyonunu bulmakla başlayacaktır.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
 14 Eylül 2023
Bulut Savaşları: Public vs. Private vs. Hybrid Cloud
Bulut bilişim, iş dünyasında devrim yaratan bir teknoloji haline geldi. İşletmeler, iş süreçlerini optimize etmek ve daha esnek bir altyapı sağlamak için bulut hizmetlerine olan ilgilerini artırıyorlar. Ancak, hangi tür bulut hizmetinin işletmeniz için en uygun olduğunu seçmek karmaşık bir görev olabilir. Bu blog yazısında, Public Cloud, Private Cloud ve Hybrid Cloud arasındaki farkları anlayarak hangi seçeneğin sizin için en iyi olduğunu belirlemeye yardımcı olacağız.
Public Cloud: Büyük ve Genel Açık Alan Nedir?
Public Cloud, genel halka açık olan ve birden fazla müşteri tarafından kullanılan bir bulut hizmeti türüdür. Amazon Web Services (AWS), Microsoft Azure ve Google Cloud Platform (GCP) gibi büyük sağlayıcılar, public cloud hizmetlerini sunarlar.
Avantajları:
1. Ölçeklenebilirlik: Public cloud, hızlı bir şekilde kaynaklara erişmenizi sağlar ve iş yüklerinizi büyütebilir veya küçültebilir. 2. Maliyet Etkinlik: Kaynakları paylaşma ve pay-as-you-go (kullanıldıkça öde) modeli, maliyetlerinizi düşürmenize yardımcı olur. 3. Küresel Erişim: Public cloud sağlayıcıları, küresel olarak çok sayıda veri merkezi sunar, bu da dünya genelinde yüksek performanslı erişim sağlar.
Dezavantajları:
1. Güvenlik Endişeleri: Verileriniz diğer müşterilerle aynı altyapıyı paylaştığı için güvenlik endişeleri olabilir. 2. Veri Yeri Sorunları: Verilerinizin nerede saklandığını tam olarak kontrol etme yeteneği sınırlıdır.
Private Cloud: Özelleştirilmiş ve Güvenli Nedir?
Private Cloud, yalnızca tek bir işletme tarafından kullanılan ve genellikle işletme içi veri merkezlerinde barındırılan bir bulut türüdür. Bu, daha fazla kontrol ve güvenlik sağlar.
Avantajları:
1. Güvenlik ve Gizlilik: Verileriniz yalnızca sizin kontrolünüz altında olduğu için daha yüksek güvenlik ve gizlilik sağlar. 2. Özelleştirilebilirlik: Altyapıyı ihtiyaçlarınıza göre özelleştirebilirsiniz. 3. Uyumluluk: Belirli düzenlemelere uymak isteyen işletmeler için uygun olabilir.
Dezavantajları:
1. Yüksek Maliyet: Özel bir bulut altyapısı oluşturmak ve sürdürmek maliyetli olabilir. 2. Sınırlı Ölçeklenebilirlik: Public cloud kadar hızlı ve kolay ölçeklenemez.
Hybrid Cloud: En İyisi İkisi Arasında Nedir?
Hybrid Cloud, hem public cloud hem de private cloud altyapılarını birleştirir. İş yüklerini ve verileri ihtiyaca göre hareket ettirme esnekliği sunar.
Avantajları:
1. Esneklik: İş yüklerini ve verileri dinamik olarak taşıyabilir ve ölçeklendirebilirsiniz. 2. Güvenlik ve Veri Kontrolü: Hassas verilerinizi özel bulutta saklayabilir ve genel iş yüklerini public cloudda çalıştırabilirsiniz. 3. Maliyet Etkinlik: Hem özel hem de genel bulut kaynaklarını en iyi şekilde kullanarak maliyetleri düşürebilirsiniz.
Dezavantajları:
1. Karmaşıklık: Hem public hem de private cloud'ı yönetmek daha karmaşıktır. 2. Veri Taşıma Sorunları: Veri taşıma ve senkronizasyonu zorlu olabilir.
Her bulut türünün kendi avantajları ve dezavantajları vardır. İşletmenizin ihtiyaçlarına ve bütçesine bağlı olarak, public, private veya hybrid cloud'ı seçebilirsiniz. Bazı işletmeler için doğru çözüm, karma bir yaklaşımı benimsemektir. Unutmayın ki bu kararı verirken iş yüklerinizin türü, güvenlik gereksinimleri ve büyüme beklentileri gibi faktörleri dikkate almalısınız. Bulut savaşları devam ediyor ve kazanan sizin işletmeniz olabilir!
Hangi Bulut Stratejisi Sizin İçin Uygun?
Şimdi, hangi bulut stratejisinin sizin işletmeniz için en uygun olduğunu belirlemeye yardımcı olacak bazı faktörleri inceleyelim.
1. İş Yükleri ve Uygulama Türleri İş yükleri ve uygulama türleri, hangi bulut türünün en uygun olduğunu belirlemek için temel bir faktördür. Örneğin, hassas verileri içeren uygulamaları özel bir bulutta saklamak güvenlik sağlayabilirken, hızlı ölçeklenebilirlik gerektiren iş yükleri için public cloud daha uygundur.
2. Güvenlik Gereksinimleri Bir işletmenin güvenlik gereksinimleri, bulut seçimini etkileyen kritik bir faktördür. Hassas verilere sahip işletmeler için private cloud veya hybrid cloud, daha fazla kontrol ve güvenlik sağlar. Ancak, public cloud sağlayıcıları da güçlü güvenlik önlemleri sunarlar ve bu nedenle bazı işletmeler için yeterli olabilir.
3. Bütçe Bulut stratejisi seçerken bütçenizi de göz önünde bulundurmalısınız. Public cloud, ölçekleme ve kullanıldıkça ödeme modeli sayesinde genellikle maliyet etkin bir seçenektir. Özel bir bulut altyapısı oluşturmak ve sürdürmek daha yüksek başlangıç maliyetlerine yol açabilir.
4. Uyumluluk ve Düzenlemelere Uyma Bazı sektörler, özellikle sağlık, finans ve hükümet, özel düzenlemelere tabidir. Bu düzenlemelere uymak için belirli verileri özel bir bulutta saklama gereksinimleri olabilir. İşletmenizin bu tür düzenlemelere uyması gerekiyorsa, uygun bulut stratejisini seçmek önemlidir.
5. Gelecek Büyüme Beklentileri İşletmenizin büyüme beklentileri de bulut stratejinizi etkileyebilir. Public cloud, iş yüklerini hızla ölçeklendirmenizi sağlar, bu da büyüme dönemlerinde avantajlı olabilir. Hybrid cloud, esneklik sağlayarak iş yüklerinizi büyüdükçe uyum sağlayabilir.
Her işletme benzersizdir ve bu nedenle en uygun bulut stratejisi de benzersiz olacaktır. İşletmenizin ihtiyaçlarına ve hedeflerine dayalı olarak, public, private veya hybrid cloud veya bu seçeneklerin bir kombinasyonu en uygun çözüm olabilir. Unutmayın ki bulut stratejinizi belirlerken uzman tavsiyesi almak da önemlidir. İyi bir bulut stratejisi, işletmenizin başarısını destekleyebilir ve rekabet avantajı sağlayabilir. Bu nedenle, seçimlerinizi dikkatlice yapmalı ve işletmenizin ihtiyaçlarını en iyi şekilde karşılayacak çözümü seçmelisiniz. Bulut savaşları devam ediyor, ancak kazanan işletmeniz olabilir.
Devamını Oku
Bulut Temelleri ve Altyapı Hizmetleri
 14 Eylül 2023
Bulut Hizmetleri: Yatırım Getirisi İçin Stratejiler ve Değerlendirme
Günümüz iş dünyası, hızla değişen bir teknoloji ortamı ve rekabetçi bir pazarla karşı karşıya. İşletmeler, teknolojiyi verimli bir şekilde kullanarak iş süreçlerini iyileştirmek, maliyetleri azaltmak ve daha hızlı kararlar almak istiyorlar. İşte bu noktada bulut hizmetleri devreye giriyor ve işletmelere çeşitli avantajlar sunuyor. Bu makalede, bulut hizmetlerinin yatırım getirisi (ROI) üzerindeki etkisini anlayacak ve bu etkiyi artırmak için kullanılabilecek stratejileri inceleyeceğiz.
Bulut Hizmetlerinin ROI Üzerindeki Etkisi
Bulut hizmetleri, işletmelerin fiziksel sunuculara veya yerel altyapılara yatırım yapma ihtiyacını ortadan kaldırarak maliyetleri düşürebilir. İşte bulut hizmetlerinin ROI üzerindeki etkisini artıran ana unsurlar:
Maliyet Tasarrufu: Bulut hizmetleri, altyapı maliyetlerini azaltır. Sunucu alımı, bakımı ve yükseltmeleriyle ilgili maliyetlerin önemli bir kısmını ortadan kaldırır.Ölçeklenebilirlik: İş yükleri ihtiyaca göre hızla ölçeklendirilebilir. Bu, işletmelerin gereksinimlere göre kaynakları kullanmalarını ve israfı önlemelerini sağlar.Hızlı Dağıtım: Bulut tabanlı uygulamalar, geleneksel altyapıya kıyasla daha hızlı bir şekilde devreye alınabilir. Bu, işletmelerin yeni projelere daha hızlı yanıt vermesine olanak tanır.Esneklik: İşletmeler, farklı bulut hizmet sağlayıcılarını ve hizmet modellerini kullanarak özelleştirilmiş çözümler oluşturabilirler. Bu, iş süreçlerini daha iyi uyarlama fırsatı sunar.Güvenlik ve Veri Koruma: İyi bulut hizmet sağlayıcıları, güvenlik ve veri koruma önlemleri konusunda yüksek standartlar sunarlar. Bu, veri kaybını ve sızıntısını azaltabilir.
ROI Artırmak İçin Stratejiler
Bulut hizmetlerinin ROI'yi artırmak için kullanılabilecek bazı stratejiler şunlardır:
1. İhtiyaç Analizi: İlk adım, işletmenizin belirli ihtiyaçlarını ve hedeflerini belirlemektir. Hangi iş yüklerinin buluta taşınması gerektiğini ve ne tür hizmetlerin kullanılacağını anlamak önemlidir. 2. Maliyet Analizi: Bulut hizmetlerinin maliyetleri, geleneksel altyapıya göre daha esnek ve ölçeklenebilir olabilir, ancak doğru bir maliyet analizi yapmak önemlidir. Kısa vadeli ve uzun vadeli maliyetleri dikkate almalısınız. 3.Veri Yönetimi Stratejisi: Bulut hizmetleri kullanırken veri yönetimi stratejisi geliştirmek kritiktir. Verilerin güvenliği, yedeklemesi ve erişimi konularında net bir yol haritası belirlemelisiniz. 4. Eğitim ve Yetenek Geliştirme: Bulut hizmetlerinin etkili kullanımı için personelin eğitilmesi ve yeteneklerin geliştirilmesi önemlidir. Doğru bilgiye sahip olmak, daha iyi kararlar almanıza yardımcı olur. 5. Performans İzleme ve Optimizasyon: Bulut hizmetlerini sürekli olarak izlemeli ve iş yüklerini optimize etmelisiniz. Kullanılmayan kaynakları serbest bırakmak ve maliyetleri kontrol altında tutmak önemlidir.
Bulut hizmetleri, işletmeler için önemli bir rekabet avantajı sağlayabilir ve ROI'yi artırabilir. Ancak bu avantajları yakalamak için doğru stratejileri kullanmak ve dikkatli bir şekilde plan yapmak önemlidir. İşletmeler, bulut hizmetlerinin potansiyelini tam anlamıyla değerlendirmek için sürekli olarak veri yönetimi ve maliyet optimizasyonu stratejilerini gözden geçirmelidirler. Bu sayede, bulut hizmetlerinin sağladığı avantajları en üst düzeye çıkarabilirler ve geleceğin iş dünyasında daha rekabetçi olabilirler.
Bulut Hizmetlerinde ROI'nin Ölçülmesi ve İyileştirilmesi
Bulut hizmetlerinin işletmelere sunduğu avantajları değerlendirmek ve yatırım getirisini (ROI) ölçmek, her işletme için kritik bir adımdır. ROI, işletmenin bulut hizmetlerine yaptığı yatırımın ne kadar kazançlı olduğunu anlamamıza yardımcı olur. İşte bulut hizmetlerinde ROI'nin nasıl ölçüleceği ve iyileştirileceği hakkında bazı önemli bilgiler.
ROI'nin Ölçülmesi
ROI, genellikle aşağıdaki formülle hesaplanır: ROI = (Yatırım Getirisi - Yatırım Maliyeti) / Yatırım Maliyeti
Yatırım Getirisi (Return on Investment - ROI): Bulut hizmetlerini kullanmaya başladıktan sonra sağlanan finansal ve operasyonel faydaları hesaplamak için kullanılır. Bu, artan gelirler, maliyet tasarrufu veya operasyonel iyileştirmeleri içerebilir.Yatırım Maliyeti (Investment Cost): Bulut hizmetlerine geçişin başlangıç maliyetini içerir. Bu maliyetler genellikle altyapı değişiklikleri, eğitim ve geçiş süreci ile ilgilidir.
ROI ölçümü, işletmenin bulut hizmetlerine geçişin maliyetini ve getirisini net bir şekilde değerlendirmesine yardımcı olur. Ancak, ROI'nin sadece finansal yönünü değil, aynı zamanda iş operasyonlarında ve müşteri memnuniyetindeki iyileşmeleri de içermesi önemlidir.
ROI'nin İyileştirilmesi
1. Optimizasyon ve Maliyet Kontrolü: Bulut hizmetlerini kullanırken kaynakları dikkatlice yönetmek, gereksiz harcamaları azaltabilir. İş yüklerini sürekli olarak izlemek ve gerektiğinde ölçeklendirmek, maliyetleri kontrol altında tutar. 2. Veri Yönetimi Stratejisi: Veri yönetimi hem maliyetleri azaltmak hem de iş süreçlerini iyileştirmek için önemlidir. Verilerin etkili bir şekilde saklanması, güvende tutulması ve analiz edilmesi, ROI'yi artırabilir. 3. Eğitim ve Yetenek Geliştirme: Personelin bulut hizmetlerini etkili bir şekilde kullanması için eğitilmesi önemlidir. Daha yetenekli ve bilgili personel, işletmenin bulut hizmetlerinden daha fazla fayda sağlamasına yardımcı olur. 4. İş Sürekliliği ve Felaket Kurtarma Planları: Bulut hizmetleri, iş sürekliliği ve felaket kurtarma planlarını güçlendirebilir. Bu, işletmenin kesintisiz çalışmasını sağlar ve maliyetli veri kaybını önler. 5. Performans İzleme ve Raporlama: Bulut hizmetlerinin performansını izlemek ve raporlamak, işletmenin sorunları hızla tanımlamasına ve iyileştirmelere yönelik kararlar almasına yardımcı olur.
Sonuç olarak, bulut hizmetlerinin ROI'sini optimize etmek, işletmenin daha rekabetçi ve verimli olmasına yardımcı olabilir. İşletmelerin yatırım getirisini sürekli olarak değerlendirmesi ve iyileştirmesi, bulut hizmetlerinin sağladığı avantajları en üst düzeye çıkarabilir ve gelecekteki büyüme ve başarı için sağlam bir temel oluşturabilir.
Devamını Oku
Daha Fazla Gör
Bulut ve Veri Analitiği
 12 Şubat 2024
Cloud Big Data Analitiği
İş dünyasında rekabet avantajı elde etmek ve sürdürmek için, büyük miktarda veriyi anlamlandırmak ve bu veriden anlamlı içgörüler elde etmek büyük bir zorluk haline geldi. İşte tam da bu noktada, bulut bilişim ve büyük veri analitiği bir araya gelerek, işletmelere güçlü bir araç seti sunuyor. "Cloud Big Data Analitiği" kavramı, işletmelerin sahip oldukları veri varlıklarını en iyi şekilde değerlendirmelerine ve stratejik kararlar almalarına olanak tanıyor.
1. Veri Analizi ve Raporlama
Bulut tabanlı çözümler, işletmelerin büyük veri setlerini analiz etmek ve anlamak için gelişmiş analitik araçlar sunar. Bu araçlar, veri içerisindeki örüntüleri tanımlayabilir, eğilimleri belirleyebilir ve işletmenizin geçmiş performansını analiz ederek geleceğe dair tahminler oluşturabilir. Bu bölümde, veri analizi ve raporlama süreçlerinin nasıl optimize edilebileceğini detaylı bir şekilde inceleyeceğiz.
Veri analizi ve raporlama süreçlerini optimize etmek için kullanılabilecek beş ipucunu aşağıda bulabilirsiniz;
Hızlı ve Etkili Filtreleme:
Veri setlerinizdeki gereksiz veya tekrarlayan verileri hızlı bir şekilde filtreleyerek, analiz süreçlerinizi hızlandırabilir ve işlevselliği artırabilirsiniz.
Otomatize Edilmiş Raporlama:
Raporlama süreçlerinizi otomatikleştirerek, düzenli raporların daha hızlı ve hatasız bir şekilde üretilmesini sağlayın. Bu, zaman tasarrufu sağlamanın yanı sıra verilerin sürekli olarak güncel kalmasını da sağlar.
İnteraktif Görselleştirmeler:
Analiz sonuçlarınızı anlamak ve paylaşmak için etkileşimli grafikler ve görselleştirmeler kullanın. Bu, karmaşık veri setlerini daha anlaşılır hale getirir ve karar alma süreçlerinizi hızlandırabilir.
Paralel İşleme Stratejileri:
Büyük veri setleriyle çalışırken paralel işleme stratejileri kullanarak, analiz süreçlerinizi daha hızlı ve verimli hale getirebilirsiniz. İşlemleri paralel olarak yürüterek performansı ciddi ölçekte arttırılabilir.
Veri Güvenliği Protokolleri:
Hassas verilerle çalışırken, güvenlik protokollerini titizlikle uygulayarak veri güvenliğini sağlayın. Veri gizliliği ve uyumluluk konularına odaklanarak, güvenli bir analiz ve raporlama ortamı oluşturun.
2. Veri Anlamlandırma ve Kolerasyonlar
Büyük veri kümelerindeki karmaşık ilişkileri anlamak, işletmelerin stratejik avantaj kazanmalarına yardımcı olabilir. Veri anlamlandırma ve kolerasyon analizi, işletmelerin sahip oldukları veri setlerinden çıkarılacak değerli içgörülerin anahtarı olabilir. Bu kısımda, işletmenizin veri anlamlandırma süreçlerini nasıl güçlendirebileceğinizi ve kolerasyon analizi ile nasıl daha derinlemesine anlayışlar elde edebileceğinizi keşfedeceğiz.
Veri Anlamlandırma Süreçlerini Hesaplı ve Hızlı Bir Şekilde Güçlendirin:
İlk adım, işletmenizin veri anlamlandırma süreçlerini optimize etmektir. Bu, veri kaynaklarınızı düzenleyerek, veri setlerini temizleyerek ve veri girişini standardize ederek başlayabilir. Veri süreçlerinizi otomatize ederek, hataları en aza indirgeyebilir ve işlemlerinizi daha hızlı hale getirebilirsiniz.
Anlamlandırılan Veriler Üzerinde Kolerasyon Analizi Yapın:
Elde ettiğiniz verileri anlamlandırdıktan sonra, kolerasyon analizi ile bu veriler arasındaki ilişkileri inceleyin. Hangi veri noktalarının birbirleriyle nasıl ilişkilendiğini anlamak, işletmeniz için önemli stratejik kararlar almanıza yardımcı olabilir. Kolerasyon analizi, veri setinizdeki değişkenler arasındaki güçlü veya zayıf bağlantıları ortaya çıkarabilir.
Güçlü Görselleştirmeler Kullanarak Analizi Derinleştirin:
Kolerasyon analizinin sonuçlarını daha iyi anlamak ve paylaşmak için güçlü görselleştirmeler kullanın. Grafikler ve interaktif görselleştirmeler, kolerasyonları daha net bir şekilde göstererek işletmenizin paydaşlarına daha anlaşılır bir analiz sunmanıza yardımcı olabilir.
İleri Seviye Analitik Araçları ve Algoritmaları Keşfedin:
Veri anlamlandırma ve kolerasyon analizi süreçlerinizi güçlendirmek için ileri seviye analitik araçları ve algoritmaları keşfedin. Makine öğrenimi ve yapay zeka tabanlı araçlar, veri setinizdeki karmaşık ilişkileri daha derinlemesine analiz etmenizi sağlayabilir.
Sürekli İyileştirme ve Eğitim Stratejileri Uygulayın:
Veri anlamlandırma süreçlerini güçlendirmek bir süreçtir. Sürekli olarak veri süreçlerinizi gözden geçirin ve iyileştirmeler yapın. Ayrıca, ekip üyelerinizi ve paydaşlarınızı yeni analitik yöntemlerle ve araçlarla eğiterek, veri analizi konusundaki yeteneklerinizi sürekli olarak geliştirin.
3. Veri Güvenliği ve Kararlılık
Bulut bilişim, veri güvenliği konusunda özel önlemler sunarak işletmelerin hassas verilerini korumalarına yardımcı olur. Aynı zamanda, sistem kararlılığını artırarak kesintisiz bir iş süreci sağlar. Bu bölümde, işletmenizin veri güvenliğini en üst düzeye çıkarmak ve sistemlerinizin kararlılığını artırmak için izlenmesi gereken stratejileri ele alacağız.
İşletmenizin veri güvenliğini en üst düzeye çıkarmak ve sistemlerinizin kararlılığını artırmak için izlenebilecek stratejileri şu beş madde üzerinden ele alabiliriz:
Güçlü Bir Veri Güvenliği Politikası Oluşturun:
İlk adım, güçlü bir veri güvenliği politikası oluşturmaktır. Bu politika, hassas verilere nasıl erişileceği, kimlerin erişebileceği, verilerin nasıl saklanacağı ve paylaşılacağı gibi konuları kapsamalıdır. Çalışanları bu politikaya uygun davranışlar konusunda düzenli olarak eğitmek de önemlidir.
İki Faktörlü Kimlik Doğrulama Uygulayın:
Veri güvenliğini artırmak için kullanıcıların kimlik doğrulamasını güçlendirmek kritiktir. İki faktörlü kimlik doğrulama, parola dışında bir ek güvenlik katmanı ekleyerek yetkilendirilmiş erişimi daha güvenli hale getirir. Bu, hesapların kötü niyetli kullanıma karşı daha iyi korunmasını sağlar.
Veri Yedekleme ve Kurtarma Planları Oluşturun:
Veri güvenliğini artırmak, veri kaybı durumunda hızlı bir şekilde toparlanmayı sağlamak anlamına gelir. Bu nedenle, günlük olarak yapılan düzenli veri yedekleme rutinleri ve acil durum kurtarma planları oluşturun. Bu sayede, sistem hatası, saldırı veya doğal afet gibi beklenmedik durumlarda verilerinizi koruma altına alabilirsiniz.
Gelişmiş Güvenlik Yazılımları ve Araçlarını Kullanın:
Güçlü bir güvenlik altyapısı oluşturmak için gelişmiş güvenlik yazılımları ve araçları kullanın. Bu araçlar, zararlı yazılımları tespit etmek, güvenliği izlemek ve siber saldırılara karşı koruma sağlamak için etkili olabilir. Ayrıca, güncel güvenlik yazılımı ve uygulamalarını kullanarak potansiyel güvenlik açıklarını düzenli olarak kontrol edin.
Sürekli İyileştirme ve Değerlendirme Yapın:
Veri güvenliği bir süreçtir ve bu süreci sürekli olarak iyileştirmek önemlidir. Güvenlik önlemlerinizi düzenli olarak gözden geçirin, güncel tehditlere karşı güvenlik önlemlerinizi güncelleyin ve sisteminizin kararlılığını artırmak için gelişen teknoloji ve en iyi uygulamalara uygunluğunu değerlendirin.
Devamını Oku
Bulut ve Veri Analitiği
 14 Eylül 2023
Makina Öğrenmesi Nedir?
Makina öğrenmesi, bilgisayarların verileri analiz etme ve desenleri öğrenme yeteneği kazanmasına dayalı bir yapay zeka alt alanıdır. Bu teknoloji, günümüzün dijital çağında büyük bir öneme sahiptir. Bu makalede, makina öğrenmesinin temellerini, uygulama alanlarını ve gelecekteki potansiyelini ele alacağız.
Makina öğrenmesi, algoritmaların büyük miktarda veriyi işleyerek desenleri tanıma ve tahmin etme yeteneği kazanmasını sağlar. Bu, karmaşık problemleri çözmek, kararlar vermek ve gelecekteki olayları tahmin etmek için güçlü bir araç sunar. Makina öğrenmesi algoritmaları, istatistiksel analiz, veri madenciliği ve yapay zeka konularının birleşimiyle oluşturulmuştur.
Makina öğrenmesinin birçok uygulama alanı vardır. Örneğin, reklamcılıkta, müşteri davranışlarını analiz ederek kişiselleştirilmiş reklamlar oluşturmak için kullanılır. Tıp alanında, hastalık teşhisi ve tedavi önerileri geliştirmek için tıbbi verileri analiz eder. Finans sektöründe, risk değerlendirmesi ve hisse senedi tahminleri gibi finansal analizlerde yardımcı olur.
Makina öğrenmesi teknikleri, otomasyon ve veri analizi alanlarında büyük bir etki yaratmıştır. Otomotiv endüstrisinde, sürücüsüz araçlar için gelişmiş algılama sistemleri geliştirmek için kullanılırken, üretimde veri madenciliği, iş süreçlerini optimize etmek için kullanılır.
Makina öğrenmesi gelecekte de büyük potansiyele sahiptir. Özellikle sağlık hizmetleri, enerji yönetimi ve çevre koruma gibi alanlarda daha fazla kullanımı beklenmektedir. Ayrıca, güvenlik ve siber güvenlik alanlarında da büyük bir rol oynaması gerekiyor.
Ancak, makina öğrenmesiyle ilgili bazı önemli zorluklar da vardır. Veri gizliliği ve güvenliği, algoritmaların yanıltılabilirliği ve etik sorunlar gibi konular hala çözülmesi gereken sorunlardır.
Sonuç olarak, makina öğrenmesi, teknolojik gelişmelerin ön saflarında yer alıyor ve birçok sektörde devrim yaratıyor. Ancak, bu teknolojinin potansiyelini tam olarak gerçekleştirmek için daha fazla araştırma ve geliştirme gerekmektedir. Makina öğrenmesi, gelecekte hayatımızın daha da fazla alanına entegre olabilir ve insanların yaşamını daha kolay ve verimli hale getirebilir.
Makina öğrenmesi, birçok kişi tarafından yanlış anlaşılabilecek veya yanıltıcı bir şekilde yorumlanabilecek bir konu olabilir. Bu nedenle, makina öğrenmesi ne olmadığını anlamak, konunun doğru bir şekilde kavranmasına yardımcı olabilir.
Sihirli Bir Çözüm Değildir: Makina öğrenmesi, her türlü problemi anında ve mükemmel bir şekilde çözen bir sihirli değnektir. Bunun yerine, verilerden desenler öğrenir ve tahminlerde bulunur, ancak bu tahminler hatalı olabilir ve insan müdahalesine ihtiyaç duyabilir.Her Türlü Veriyle Çalışmaz: Makina öğrenmesi, çözümler üretmek için yeterli ve uygun verilere ihtiyaç duyar. Eğer veriler eksik, yanlış veya kirli ise, sonuçlar güvenilir olmayabilir.Her Zaman Büyük Veriye İhtiyaç Duymaz: Makina öğrenmesi, büyük miktarda veriye ihtiyaç duyduğu yanlış bir algıdır. Veri miktarı, kullanılan algoritmanın karmaşıklığına ve problem türüne bağlı olarak değişebilir.Herkesin Kullanabileceği Bir Araç Değildir: Makina öğrenmesi, uzmanlık ve deneyim gerektiren bir alandır. Herkes, basit bir araç veya yazılım kullanarak kolayca makina öğrenmesi modeli oluşturamaz.Kendiliğinden Bilinç ve Anlama Sahibi Değildir: Makina öğrenmesi modelleri, veriler üzerinden desenler öğrenir ve tahminler yaparlar. Ancak, bu modeller gerçek anlayışa veya bilinçe sahip değildir. Sadece istatistiksel ilişkileri tanıyabilirler.Her Zaman Doğru Tahminlerde Bulunmaz: Makina öğrenmesi modelleri, tahminlerde bulunurken hata yapabilirler. Bu hatalar, modelin eğitildiği veri setinin sınırlamaları veya modelin karmaşıklığından kaynaklanabilir.Her Türlü Sorunu Çözemez: Makina öğrenmesi, her türlü problem için uygun bir çözüm sağlamaz. Belirli problemler için uygun olabilecek en iyi yaklaşımı belirlemek için domain bilgisi ve deneyim gerektirir.
Sonuç olarak, makina öğrenmesi güçlü bir araç olabilir, ancak onunla ilgili yanlış anlamalar ve beklentiler, gerçekçi olmayan sonuçlara yol açabilir. Makina öğrenmesini etkili bir şekilde kullanmak, doğru verilerin toplanması, uygun algoritmaların seçilmesi ve sonuçların sürekli olarak izlenmesi gerektiğini anlamayı içerir.
Devamını Oku