
 SOC ve NOC İzleme
 Sertifikalı İşletim
 Uyumlu Mimari
 Veri Merkezi
 SAVUNMA KATMANLARI
Tek Bir Saldırı Yüzeyi Yoktur, Tek Bir Ürün de Yetmez
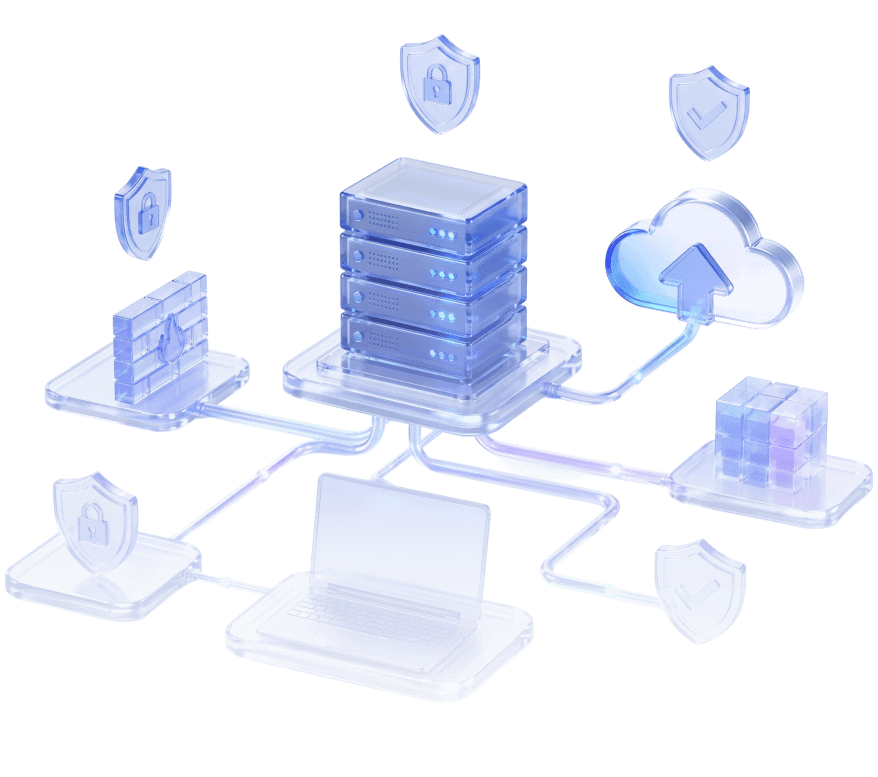
Ağ, uygulama, uç nokta ve log katmanları ayrı ürünler olarak değil; birbirini besleyen tek bir mimari olarak kurulur.

Trafiği yalnızca porta göre değil, uygulama katmanında ve derin paket inceleme ile içeriğe göre denetlersiniz. Kural seti büyüyen ortamınıza göre ölçeklenir, yeni segmentler aynı politika setine bağlanır.

IDS ve IPS katmanları imza tabanlı, davranışsal ve anomali algılamayı makine öğrenimiyle birlikte çalıştırır. Yayınlanmamış yamalar için sanal yama devreye girer; açık kapanana kadar sistem korunur.

WAF, OWASP Top 10 saldırılarını pozitif ve negatif güvenlik modelini birlikte kullanarak engeller. Bot yönetimi, DDoS koruması ve veri sızıntısı önleme aynı katmanda çalışır.

EPP, EDR ve XDR bileşenleri gerçek zamanlı taramayı davranışsal analizle birleştirir; sıfır gün saldırıları imza beklemeden yakalanır. Otomatik yamalama ve saldırı yüzeyi daraltma ile açık kalma süresi kısalır.

SIEM tüm kaynaklardan gelen logları merkezde toplar, olayları korelasyon kurallarıyla ilişkilendirir. Davranış analizi ve tehdit avcılığı sayesinde kimlik avı girişimleri erken aşamada görünür olur.

MDR ve SOC katmanı uyarıları 7/24 NOC ekibiyle birlikte değerlendirir ve önceliklendirir. Tanımlı senaryolarda otomatik iyileştirme çalışır, kalan vakalar analiste düşer.
KAPSAM
Bu Kategoride Kurulan Katmanlar
Siber güvenlik tek bir ürünle değil, birbirini tamamlayan katmanlarla kurulur. Aşağıdaki bileşenler ihtiyacınıza göre ayrı ayrı ya da bütünleşik bir mimari olarak konumlandırılır. Katmanın kurulması bir çözüm işidir; işletilmesini bize bırakmak isterseniz Bulut Güvenlik Yönetimi, hazır bir kaynak olarak tüketmek isterseniz Security as a Service devreye girer.

Yeni nesil güvenlik duvarı, ağınıza giren ve çıkan her oturumu uygulama katmanı kontrolü ve derin paket inceleme ile kurallara bağlar.

İmza, anormallik ve makine öğrenimi tabanlı algılamayı birlikte kullanarak ağ içindeki şüpheli hareketi tespit eder ve risk değerlendirmesi üretir.

Tespit edilen saldırıyı gerçek zamanlı olarak keser; yayınlanmamış yamalar için sanal yama uygulayarak açık kapanana kadar sistemi korur.

Web uygulamalarınızı OWASP Top 10 saldırılarına, bot trafiğine ve veri sızıntısına karşı pozitif ve negatif güvenlik modeliyle birlikte korur.

Uç noktada önlemeyi, tespit ve müdahaleyi ve çok kaynaklı korelasyonu tek konsolda birleştirerek zararlı davranışı imza beklemeden yakalar.

Tüm sistemlerden gelen logları merkezde toplar; korelasyon ve davranış analiziyle bunları anlamlı güvenlik olaylarına dönüştürür.

Üretilen uyarıları 7/24 izleyen, önceliklendiren ve tanımlı senaryolarda müdahale eden operasyon katmanıdır.

Derin paket inceleme, davranış analitiği ve segmentasyon ile ağ trafiğini uçtan uca 360° kapsama altına alır.

Ağa bağlanan her cihazı kimlik, uyumluluk ve konum kriterlerine göre denetler; kriteri karşılamayan cihazı karantinaya alır.

Uzak kullanıcı ve şube bağlantılarını şifreli tünellerle taşır; zero trust erişim modeliyle birlikte konumlandırılabilir.

Kullanıcıların internet trafiğini URL kategorisi, itibar ve içerik analizine göre filtreleyerek zararlı sitelere erişimi engeller.

Kimlik avı, zararlı ek ve sahte gönderici girişimlerini sandbox analizi ve içerik kontrolüyle posta kutusuna ulaşmadan durdurur.

Gerçek zamanlı tarama, davranışsal sıfır gün tespiti, otomatik yamalama ve rol tabanlı erişim ile sunucu saldırı yüzeyini daraltır.

Hacimsel ve uygulama katmanı DDoS saldırılarını altyapı sınırında temizleyerek servislerinizin erişilebilir kalmasını sağlar.
KULLANIM ALANLARI
Sektöre Göre Değişen Tehdit, Aynı Disiplin
Her sektörün öncelikli saldırı yüzeyi farklıdır; katmanların sıralaması da ona göre kurulur.
Finans ve Sigorta
Üretim ve Sanayi
Perakende ve E-Ticaret
Kamu
Telekomünikasyon
Medya ve Prodüksiyon
GÜVENLİK MİMARİNİZ
Önce Saldırı Yüzeyiniz, Sonra Katmanlar
Mevcut güvenlik katmanlarınızı birlikte gözden geçirelim; açık kalan noktaları ve kapatma sırasını yazılı bir mimariye bağlayalım.
Ekibimiz en kısa sürede sizinle iletişime geçecektir.