Portal Girişi Demo Talebi
Multi-Zone Bulut Mimarisi ile Kesintisiz Operasyon Dönemi
Bulut Temelleri ve Altyapı Hizmetleri
12 Mayıs 2026
Gürkan Deveci

Dijital dönüşümün hız kazanmasıyla birlikte kurumların BT altyapılarından beklentileri tamamen değişmeye başladı. Artık yalnızca güçlü sunuculara veya yüksek kapasiteye sahip olmak yeterli değil. Kurumlar; kesintisiz erişim, operasyonel süreklilik, veri güvenliği ve yüksek performansı aynı anda sağlayabilen altyapılara ihtiyaç duyuyor. Özellikle yapay zekâ uygulamaları, büyük veri analitiği, e-ticaret sistemleri ve kritik iş uygulamalarının yaygınlaşmasıyla birlikte “sürekli çalışabilen altyapı” kavramı her zamankinden daha önemli hale geldi.

Günümüzde birkaç dakikalık kesinti bile ciddi sonuçlar doğurabiliyor. Finansal kayıplar, müşteri memnuniyetsizliği, operasyonel aksaklıklar ve marka itibarındaki zedelenmeler; kurumların artık altyapı yatırımlarına farklı bir perspektiften yaklaşmasına neden oluyor. Özellikle üretim, finans, sağlık, lojistik ve hizmet sektörlerinde sistem sürekliliği artık doğrudan iş sürekliliği anlamına geliyor.

Tam da bu noktada yeni nesil altyapı yaklaşımı olarak öne çıkan Multi-Zone Bulut Mimarisi, kurumların operasyonel dayanıklılığını artıran en kritik teknolojilerden biri haline geliyor.

Multi-Zone Bulut Mimarisi Nedir?

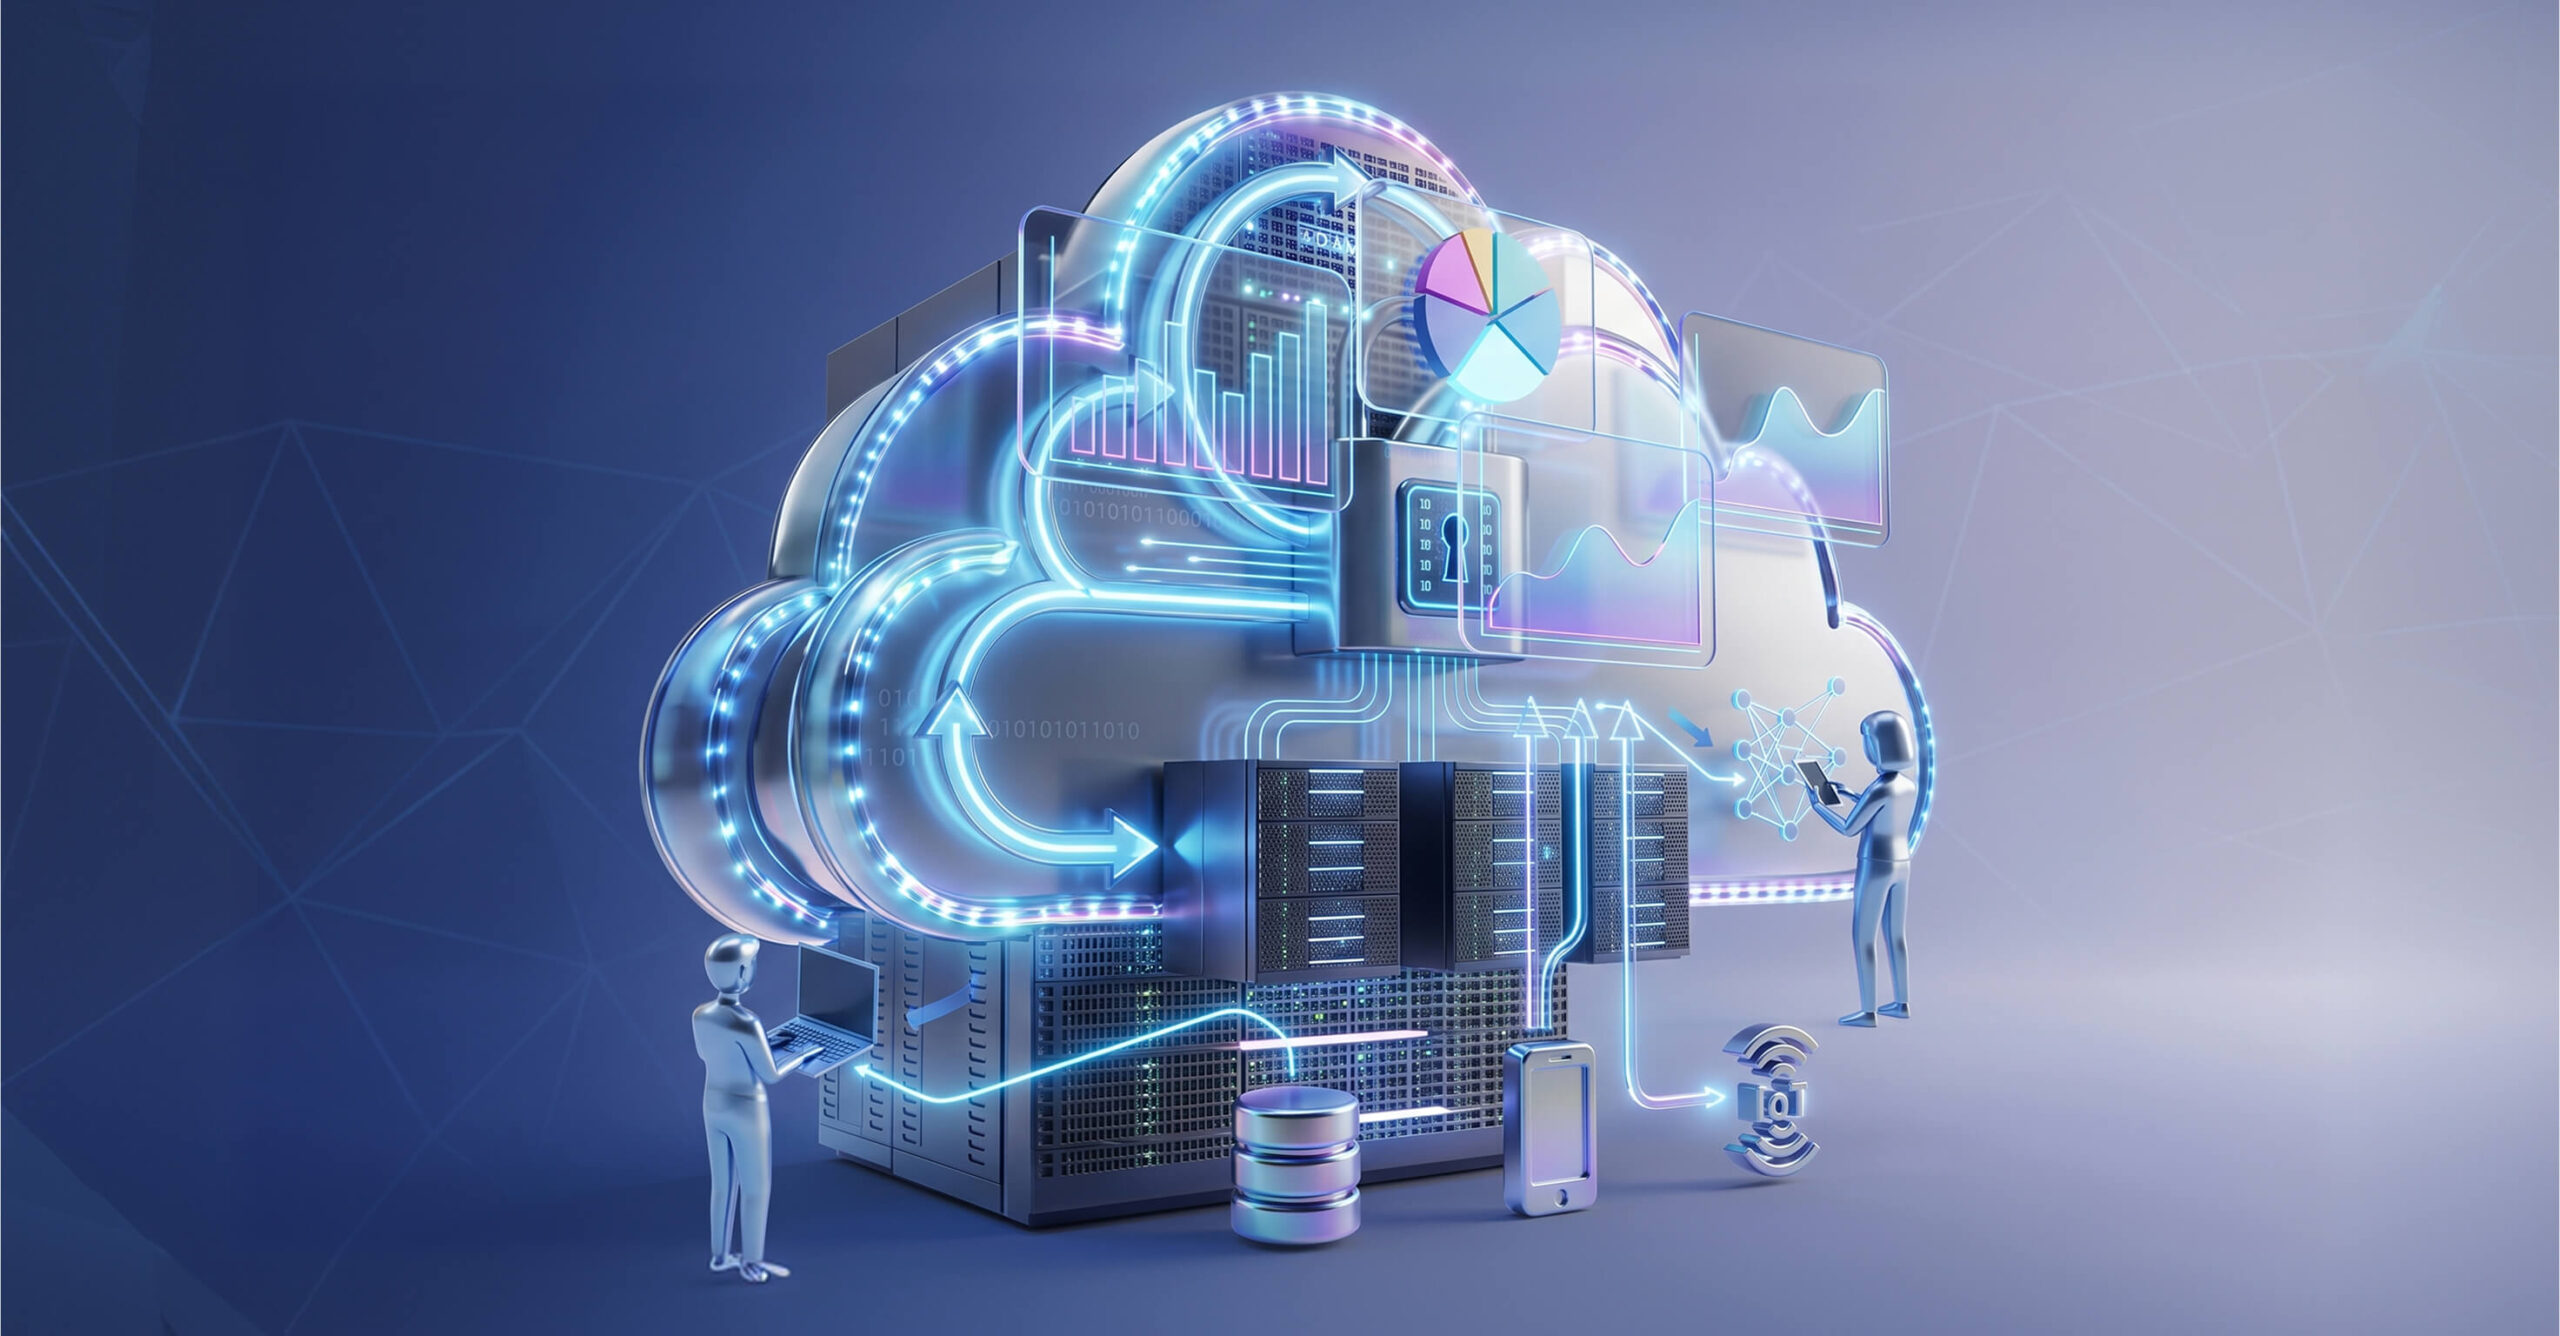
Multi-Zone Bulut Mimarisi, altyapının farklı coğrafi bölgelerde konumlandırılmış veri merkezleri üzerinden çalıştırılması prensibine dayanır. Ancak burada yalnızca birden fazla veri merkezine sahip olmak yeterli değildir. Asıl önemli olan; bu yapıların birbirleriyle entegre, senkronize ve akıllı şekilde çalışabilmesidir.

Modern Multi-Zone mimarilerde uygulamalar, servisler ve veriler tek bir lokasyona bağımlı kalmaz. Böylece herhangi bir bölgede yaşanabilecek problem tüm operasyonu durdurmaz. Sistemler farklı zone’lar üzerinden çalışmaya devam ederek kullanıcı deneyimini korur.

Bu yapılarda genellikle:

  • Gerçek zamanlı veri replikasyonu,
  • Akıllı trafik yönlendirme,
  • Yük dengeleme,
  • Otomatik failover mekanizmaları,
  • Güvenli zone’lar arası iletişim

gibi teknolojiler kullanılır.

Özellikle yüksek erişilebilirlik gerektiren yapılarda bu mimari artık standart bir ihtiyaç haline gelmeye başlamıştır.

Neden Geleneksel Yapılar Yetersiz Kalıyor?

Uzun yıllar boyunca kurumların büyük bölümü altyapılarını tek veri merkezi yaklaşımıyla yönetti. Ancak dijital operasyonların büyümesiyle birlikte bu model ciddi riskler oluşturmaya başladı. Çünkü tek merkezli yapılarda yaşanabilecek herhangi bir problem, tüm operasyonu doğrudan etkileyebiliyor.

Örneğin:

  • Bölgesel internet kesintileri,
  • Elektrik problemleri,
  • Donanım arızaları,
  • İnsan kaynaklı hatalar,
  • Siber saldırılar,
  • Doğal afetler

tek merkezli yapılarda kritik kesintilere neden olabiliyor.

Özellikle kullanıcıların 7/24 erişim beklentisinin arttığı günümüzde bu riskler kurumlar için çok daha kritik hale geliyor. Kullanıcı deneyiminin birkaç dakikalık kesintilerden bile doğrudan etkilenmesi, BT ekiplerini daha dayanıklı altyapı modellerine yönlendiriyor.

Bugün kurumlar artık yalnızca “çalışan sistemler” değil, her koşulda çalışmaya devam edebilen sistemler tasarlamak zorunda.

Kesintisiz Operasyonun Yeni Standardı

Multi-Zone mimarilerin en büyük avantajı operasyonel sürekliliği güçlendirmesidir. Herhangi bir zone’da problem yaşandığında sistemler otomatik olarak diğer bölgelere yönlendirilerek hizmetin devamlılığı sağlanabilir.

Bu yaklaşım sayesinde:

  • Kritik uygulamalar erişilebilir kalır,
  • Kullanıcı deneyimi korunur,
  • Operasyonel kayıplar minimize edilir,
  • İş süreçleri duraksamaz.

Özellikle finans sistemleri, ERP altyapıları, üretim uygulamaları ve e-ticaret platformları gibi sürekli çalışması gereken yapılarda bu yaklaşım büyük önem taşır.

Modern kullanıcı artık sistemin neden çalışmadığını değil, neden kesinti yaşandığını sorguluyor. Bu nedenle kurumların altyapı tarafında “kesintiyi yönetmek” yerine “kesintiyi minimize eden” yapılara yönelmesi gerekiyor.

Coğrafi Dayanıklılık Neden Önemli?

Son yıllarda yaşanan doğal afetler ve bölgesel altyapı problemleri, kurumların veri merkezi stratejilerini yeniden değerlendirmesine neden oldu. Özellikle tek lokasyona bağlı altyapılar, operasyonel süreklilik açısından ciddi riskler oluşturabiliyor.

Multi-Zone yaklaşımı ise bu riski dağıtılmış mimari sayesinde minimize eder. Verilerin ve servislerin farklı bölgelerde konumlandırılması sayesinde operasyonlar tek bir fiziksel noktaya bağlı kalmaz.

Bu yapı kurumlara:

  • Daha güçlü felaket kurtarma senaryoları,
  • Bölgesel bağımsızlık,
  • Daha yüksek erişilebilirlik,
  • Kritik veriler için ek koruma katmanı

kazandırır.

Özellikle Türkiye gibi farklı coğrafi risklerin bulunduğu bölgelerde bu yaklaşım çok daha stratejik hale geliyor.

Performans ve Ölçeklenebilirlik Avantajı

Günümüzde altyapılar yalnızca güvenli değil, aynı zamanda hızlı ve esnek olmak zorunda. Özellikle anlık trafik artışlarının yoğun olduğu yapılarda kaynak yönetimi kritik önem taşıyor.

Multi-Zone mimariler, iş yüklerini farklı bölgelere dağıtarak performans optimizasyonu sağlar. Böylece yoğun kullanım anlarında sistemler daha stabil çalışabilir.

Bu yaklaşım özellikle:

  • E-ticaret kampanyalarında,
  • Yoğun web trafiğinde,
  • AI iş yüklerinde,
  • Büyük veri analizlerinde,
  • Kritik uygulama servislerinde

önemli avantaj sağlar.

Kaynakların dinamik olarak yönetilebilmesi sayesinde kurumlar yalnızca mevcut ihtiyaçlarını değil, gelecekte oluşabilecek büyüme senaryolarını da daha rahat yönetebilir.

Yapay Zekâ Çağında Multi-Zone Yaklaşımı

Yapay zekâ uygulamalarının yaygınlaşmasıyla birlikte altyapı tarafındaki ihtiyaçlar da değişiyor. AI projeleri; yüksek işlem gücü, büyük veri kapasitesi ve sürekli erişilebilir altyapılar gerektiriyor.

Özellikle GPU tabanlı iş yükleri ve gerçek zamanlı veri işleme süreçleri, klasik veri merkezi mimarilerinde ciddi darboğazlar oluşturabiliyor. Multi-Zone yaklaşımı ise dağıtık kaynak yönetimi sayesinde daha esnek bir yapı sunuyor.

Bu yapı sayesinde kurumlar:

  • AI operasyonlarını ölçeklendirebilir,
  • Yoğun işlem yüklerini dağıtabilir,
  • Kaynak kullanımını optimize edebilir,
  • Performans darboğazlarını azaltabilir.

Önümüzdeki dönemde yapay zekâ altyapılarının büyük bölümünün dağıtık ve Multi-Zone mimariler üzerine kurulması bekleniyor.

Güvenlik Perspektifinden Yeni Nesil Yaklaşım

Modern siber tehditler artık yalnızca veri çalmayı değil, operasyonları durdurmayı hedefliyor. Özellikle ransomware ve servis kesintisi odaklı saldırılar, kurumların altyapı mimarisini yeniden düşünmesine neden oluyor.

Multi-Zone mimariler güvenlik tarafında da önemli avantajlar sunuyor. Kritik servislerin dağıtık şekilde çalışması sayesinde tek noktadan oluşabilecek riskler azaltılıyor.

Bu yaklaşım:

  • Operasyonel dayanıklılığı artırır,
  • Servis sürekliliğini güçlendirir,
  • Kritik verilerin erişilebilirliğini korur,
  • Altyapı risklerini dağıtır.

Günümüzde güvenlik artık yalnızca koruma değil, aynı zamanda operasyonel sürdürülebilirlik konusu olarak değerlendiriliyor.

Bulut Teknolojilerinin Geleceği

Bulut teknolojileri artık yalnızca sanal sunucu hizmetlerinden ibaret değil. Yeni nesil yaklaşım; yüksek erişilebilirlik, merkezi yönetim, dağıtık mimari ve operasyonel esneklik üzerine şekilleniyor.

Önümüzdeki dönemde özellikle şu başlıkların daha fazla önem kazanması bekleniyor:

  • Multi-Zone veri merkezi mimarileri
  • Yapay zekâ destekli altyapılar
  • GPU odaklı bulut servisleri
  • Gerçek zamanlı felaket kurtarma sistemleri
  • Merkezi orkestrasyon platformları
  • Otomatik ölçeklenebilir altyapılar

Kurumlar artık yalnızca bugünün ihtiyaçlarını değil, gelecekte oluşabilecek operasyonel riskleri de düşünerek yatırım yapıyor.

Dijital dünyada rekabet artık yalnızca teknolojiye sahip olmakla değil, o teknolojiyi kesintisiz şekilde sürdürebilmekle belirleniyor. Kullanıcı beklentilerinin sürekli arttığı, veri hacimlerinin büyüdüğü ve operasyonların tamamen dijitalleştiği bir dönemde; altyapı sürekliliği kurumların en kritik ihtiyaçlarından biri haline gelmiş durumda.

Multi-Zone Bulut Mimarisi ise modern kurumlara yalnızca güçlü bir altyapı değil; aynı zamanda esnek, güvenli ve sürdürülebilir bir operasyon modeli sunuyor.

Tek bir veri merkezine bağlı kalmadan çalışan, coğrafi risklerden etkilenmeyen ve kritik uygulamalarını sürekli erişilebilir tutabilen kurumlar; dijital dönüşüm süreçlerinde çok daha güçlü bir konuma ulaşıyor.

Yeni nesil BT dünyasında sürdürülebilir başarının temelinde artık yalnızca performans değil, her koşulda çalışmaya devam edebilen altyapılar yer alıyor.
Benzer Yazılar
Bulut Temelleri ve Altyapı Hizmetleri
Tek Lokasyon Riski: IT Altyapınız Ne Kadar Dayanıklı?
27 Nisan 2026
Tek Lokasyon Riski: IT Altyapınız Ne Kadar Dayanıklı?
Teknoloji dünyasında genellikle performansa, hıza ve kapasiteye odaklanırız. Ancak bir sabah uyandığınızda tüm sistemlerinizin çevrimdışı olduğunu ve buna fiziksel bir olayın (yangın, sel, deprem veya basit bir enerji kesintisi) neden olduğunu hayal edin. İşte o an, performansın hiçbir önemi kalmaz. Tek gerçek, erişilebilirliktir. Pek çok kurum, tüm dijital varlıklarını tek bir fiziksel lokasyonda tutarak farkında olmadan büyük bir kumar oynuyor. Peki, bu "tek lokasyon" riski tam olarak nedir ve modern dünyada bu riskle nasıl başa çıkılır? 1. Yumurtaları Aynı Sepete Koymak: Tek Lokasyonun Görünmez Tehlikeleri Bir kurumun tüm sunucularını, depolama ünitelerini ve yedeklerini kendi ofisindeki bir sistem odasında veya sadece tek bir veri merkezinde tutması "Single Point of Failure" (Tek Nokta Hatası) riskini doğurur. Fiziksel Felaketler: Yangın, su baskını veya sarsıntı gibi durumlarda donanımlarınız fiziksel olarak zarar gördüğünde, elinizde dönecek bir "B planı" kalmaz.Enerji ve Bağlantı Kesintileri: Şebeke kaynaklı uzun süreli elektrik kesintileri veya fiber optik kablo kopmaları, en güçlü sunucuları bile işlevsiz birer metal yığınına dönüştürür.İnsan Faktörü: Yanlış bir kablolama, hatalı bir soğutma ayarı veya sistem odasına yetkisiz bir giriş, tüm operasyonu durdurabilir. 2. IT Altyapısında "Dayanıklılık" (Resilience) Kavramı Dayanıklılık, sadece sistemlerin bozulmaması değil, bozulsa bile çok kısa sürede (hatta kullanıcı hissetmeden) ayağa kalkabilme yeteneğidir. Bulutpark olarak biz buna "Kesintisiz İş Sürekliliği" diyoruz. RTO ve RPO: Felaketin İki Kritik Ölçüsü Bu riskleri analiz ederken iki teknik terim hayati önem taşır: 1. RTO (Recovery Time Objective): Sistemlerin kapandıktan sonra ne kadar sürede ayağa kalkacağı. 2. RPO (Recovery Point Objective): Veri kaybına ne kadar tahammülünüz olduğu (Son 5 dakika mı, yoksa dünkü yedek mi?). Tek lokasyonlu yapılarda bu süreler genellikle saatler hatta günler sürerken, çok lokasyonlu bulut mimarilerinde saniyeler mertebesine iner. 3. Bulutpark ile "Coğrafi Yedeklilik" (Geo-Redundancy) Sadece buluta geçmek yetmez; bulutun nasıl yapılandırıldığı önemlidir. Bulutpark mimarisi, verinizi tek bir fiziksel binaya hapsetmez. Veri Merkezleri Arası Replikasyon Verileriniz sadece bir veri merkezinde saklanmaz. Coğrafi olarak farklı konumlarda bulunan güvenli veri merkezlerimiz arasında eşzamanlı (senkron) veya yakın zamanlı (asenkron) olarak kopyalanır. Bir lokasyonda sorun yaşandığında, trafik otomatik olarak diğer lokasyona yönlendirilir. Felaket Kurtarma (Disaster Recovery as a Service - DRaaS) Olağanüstü bir durum anında, Bulutpark üzerindeki yedekleriniz sadece "dosya" olarak durmaz. İhtiyaç duyulduğu an bu yedekler sanal sunucular olarak ayağa kalkar ve şirketiniz operasyonuna kaldığı yerden devam eder. Buna "Business as Usual" diyoruz. 4. Ekonomik Perspektif: Kesintinin Maliyeti vs. Yatırımın Maliyeti Birçok işletme, çoklu lokasyon yapısını "ekstra maliyet" olarak görür. Ancak basit bir hesaplama bu algıyı değiştirir: • İtibar Kaybı: Müşterilerinizin sisteminize ulaşamadığı her dakika, markanıza olan güven sarsılır. • Operasyonel Kayıp: Çalışanların iş yapamadığı, fatura kesilemediği, sevkiyatın durduğu saatlerin maliyeti, yedekli bir altyapı yatırımından çok daha yüksektir. • Veri Kaybı: Kaybolan bir müşteri datası veya muhasebe kaydının geri getirilme maliyeti bazen ölçülemez. Bulutpark, bu yüksek maliyetli altyapıyı "Hizmet Olarak" (As-a-Service) sunduğu için, kurumlar devasa donanım yatırımları yapmadan dünya standartlarında bir dayanıklılığa sahip olurlar. 5. Geleceğe Hazır Olmak: Hibrit ve Çoklu Bulut Trendi Trend artık sadece "bulutta olmak" değil, "akıllı bulut" stratejileri geliştirmek. Kendi lokal sunucusu olan kurumların bile en az bir ayağının Bulutpark gibi profesyonel bir platformda olması, dijital sigorta poliçesi hükmündedir. Doğa olaylarını veya teknik kazaları engelleyemeyiz, ancak onların işimizi durdurmasına engel olabiliriz. Tek lokasyon riski, modern bir işletmenin alabileceği en büyük risktir. Altyapınızı Bulutpark'ın güvenli ve yedekli kollarına teslim ederek, siz sadece işinizi büyütmeye odaklanabilirsiniz.
Bulut Temelleri ve Altyapı Hizmetleri
Multi-Cloud Yönetimi
14 Eylül 2023
Multi-Cloud Yönetimi
Bulut bilişim, iş dünyasında devrim yarattı. Artık iş yüklerini çevrimiçi olarak barındırabilir, verileri hızla depolayabilir ve daha fazla ölçeklenebilirlik elde edebilirsiniz. Ancak, işletmelerin giderek artan bir şekilde tercih ettiği bir yaklaşım var: multi-cloud yönetimi. Birden fazla bulut sağlayıcısını kullanmak, iş sürekliliğini artırmanın, maliyetleri azaltmanın ve daha fazla esneklik sağlamanın bir yolu olarak öne çıkıyor. Bu blog yazısında, multi-cloud yönetiminin ne olduğunu, neden önemli olduğunu ve nasıl başarılı bir şekilde uygulanabileceğini inceleyeceğiz. Multi-Cloud Nedir? Multi-cloud, bir organizasyonun birden fazla bulut hizmeti sağlayıcısını (örneğin, AWS, Azure, Google Cloud) aynı anda kullanma stratejisidir. Bu, iş yüklerini farklı sağlayıcılara dağıtarak, iş sürekliliğini artırırken tek bir sağlayıcıya bağımlılığı azaltmayı amaçlar. Bu yaklaşım, organizasyonlara daha fazla seçenek ve esneklik sunar. Maddelere ayıracak olursak; Multi Cloudun tanımıPopüler bulut sağlayıcıları (AWS, Azure, Google Cloud)Farklı bulut hizmetleri (IaaS, PaaS, SaaS)Multi Cloud stratejisinin evrimi Multi Cloud'un Avantajları 1. Esneklik ve ölçeklenebilirlik İş yüklerinin dinamik ölçeklendirilmesiKaynak kullanım optimizasyonu 2. Yedeklilik ve iş sürekliliği Felaket kurtarma planlarıCoğrafi yedekleme 3. Maliyet optimizasyonu Kaynakların optimize edilmesiMaliyet izleme ve raporlama 4. Lokasyon bazlı gereksinimlerin karşılanması Veri konumlandırma gereklilikleriUyumluluk ve veri mahremiyeti Multi Cloud Yönetimi Stratejileri 1. Güvenlik önlemleri ve uyumluluk yönetimi İzleme ve tehdit algılamaRegülasyonlara uygunluk izlemesi 2. Maliyet kontrolü ve optimizasyonu Kaynak kullanımı izleme ve raporlamaÖlçeklendirme stratejileri İşletmeler İçin Multi Cloudun Önemi 1. Büyük ve küçük işletmeler için faydaları Büyük işletmelerde ölçeklenebilirlikKüçük işletmelerde maliyet etkinliği 2. Rekabet avantajı sağlama Hızlı uygulama geliştirme ve dağıtmaHizmet düzeyi iyileştirmeleri 3. Küresel genişleme için fırsatlar Coğrafi dağıtım avantajlarıYerel pazarlara erişim İdeal Multi Cloud Stratejisi Oluşturma 1. İş gereksinimlerini belirleme İş yükleri ve veri analiziGüvenlik ve uyumluluk gereksinimleri 2. Bulut sağlayıcılarını değerlendirme Fiyatlandırma ve SLA karşılaştırmalarıYerel hizmetler ve destek 3. İzleme ve optimize etme Sürekli izleme ve raporlamaMaliyet analizi ve optimizasyon 4. Ekip eğitimi ve yetenek geliştirme İşletme içi ve dışı eğitim kaynaklarıSertifikasyon ve uzmanlaşma Neden Multi-Cloud Kullanmalısınız? Multi-cloud yönetiminin bazı önemli avantajları şunlar olabilir: İş Sürekliliği: Birden fazla sağlayıcı kullanarak, bir sağlayıcıda meydana gelebilecek kesintilere karşı korunma sağlanır. Maliyet Optimizasyonu: Farklı sağlayıcıların fiyatları ve hizmet seviyeleri farklı olduğundan, maliyet avantajlarından yararlanabilirsiniz. Yedekleme ve Veri Güvenliği: Verilerinizi farklı sağlayıcılarda yedekleyerek ve dağıtarak, veri kaybı riskini azaltabilirsiniz. Esneklik: İş yüklerini daha iyi optimize etmek ve hızlı bir şekilde ölçeklendirmek için farklı sağlayıcılardan yararlanabilirsiniz. Multi-Cloud Yönetimi İpuçları: İyi Planlama: Hangi iş yüklerini hangi sağlayıcıda barındıracağınızı iyi planlayın. Otomasyon: İş yüklerini otomatize ederek yönetimi kolaylaştırın. İzleme ve Güvenlik: İş yüklerinizi sürekli olarak izleyin ve güvenliğini sağlamak için gerekli önlemleri alın. Yetenekli Personel: Uzmanlık gerektirebileceğinden, multi-cloud yönetimi için yetenekli personel bulundurun veya eğitin. Multi-cloud yönetimi, iş sürekliliğini sağlama, maliyetleri azaltma ve daha fazla esneklik elde etme konusunda güçlü bir araçtır. Ancak, doğru planlama ve yönetim gerektirir. Organizasyonlar, bu stratejiyi dikkatlice değerlendirmeli ve ihtiyaçlarına en iyi uygun şekilde uygulamalıdır. Multi-cloud, gelecekteki başarı ve büyüme için önemli bir adım olabilir.
Bulut Temelleri ve Altyapı Hizmetleri
Oracle Veri tabanı ile Geleceğe Yolculuk
14 Eylül 2023
Oracle Veri tabanı ile Geleceğe Yolculuk
Günümüzün karmaşık iş dünyasında, büyük miktarda veriyi saklama, yönetme ve erişim konuları her zamankinden daha kritik hale gelmektedir. Bu nedenle, teknoloji dünyası da veri tabanı yönetim sistemleri (DBMS) konusunda sürekli olarak gelişmektedir. Bu alandaki en güçlü oyunculardan biri olan Oracle Veri tabanı, yıllardır işletmelerin güvenilir bir veri yönetim çözümü olarak kabul ediliyor. Bu makalede, Oracle Veri tabanının teknik özelliklerine ve gelecekteki potansiyeline odaklanacağız. Oracle Veri tabanı Nedir? Oracle Veri tabanı, Oracle Corporation tarafından geliştirilen ve pazarlanan bir ilişkisel veri tabanı yönetim sistemidir. İlk olarak 1977 yılında piyasaya sürüldü ve o zamandan beri sürekli olarak geliştirilerek en son sürümü olan Oracle Database 19c'ye ulaştı. Oracle veri tabanı, büyük veri miktarlarını hızlı ve güvenilir bir şekilde depolamak, yönetmek ve sorgulamak için kullanılır. İşletmeler için güçlü bir veri çözümü olarak kabul edilir. Teknik Özellikler Oracle Veri tabanı, bir dizi teknik özellik sunar: 1. Yüksek Performans: Oracle Veri tabanı, verilerin hızlı bir şekilde işlenmesini sağlayan optimize edilmiş bir veri yönetimi sistemi sunar. Paralel işleme, endeksleme ve bellek yönetimi gibi özellikler, yüksek performansı destekler. 2.Yüksek Kullanılabilirlik: İşletmeler için kesintisiz veri erişimi kritiktir. Oracle, yedeklilik, otomatik veri tabanı kurtarma ve yük dengeleme gibi özelliklerle yüksek kullanılabilirlik sağlar. 3. Güvenlik: Veri güvenliği her zaman önemlidir ve Oracle Veri tabanı bu konuda yüksek standartlar sunar. Veri tabanı şifreleme, kimlik doğrulama ve izleme gibi güvenlik önlemleri içerir. 4. Bulut Uyumlu: Oracle, bulut tabanlı veri tabanı hizmetleri sunarak işletmelere ölçeklenebilir ve maliyet etkin çözümler sunar. Bu, işletmelerin esnekliğini artırır. 5. Yapay Zekâ ve Veri Analitiği: Oracle Veri tabanı, yapay zeka ve veri analitiği uygulamalarıyla entegre edilebilir. Bu, işletmelerin verilerini daha iyi anlamalarına ve değerli içgörüler elde etmelerine yardımcı olur. Geleceğe Yolculuk Oracle Veri tabanı, gelecekte de büyük bir rol oynamaya devam edecek gibi görünüyor. İşte neden: Veri Büyümesi: Dijital çağda, veri miktarları hızla artıyor. Oracle, bu büyümeye ayak uydurabilen ölçeklenebilir bir platform sunar.Yapay Zeka ve Makine Öğrenme: Oracle, yapay zeka ve makine öğrenme uygulamaları için entegre edilmiş veri analitiği özellikleri sunar. Bu, işletmelerin verilerini daha derinlemesine analiz etmelerine yardımcı olur.Bulut Entegrasyonu: Bulut tabanlı hizmetlerin giderek yaygınlaşmasıyla, Oracle Veri tabanı da bulutla sorunsuz bir şekilde entegre olabilir. Bu, işletmelere daha fazla esneklik ve maliyet tasarrufu sağlar.Güvenlik İnovasyonu: Veri güvenliği her zaman önemli olacaktır. Oracle, gelecekte de güvenlik önlemlerini geliştirmeye devam edecektir. Sonuç olarak, Oracle Veri tabanı işletmeler için güvenilir, yüksek performanslı ve ölçeklenebilir bir veri yönetim çözümü sunmaya devam ediyor. Gelecekteki teknolojik gelişmelerle birlikte, Oracle Veri tabanının daha da güçlü ve yenilikçi hale gelmesi bekleniyor. Bu nedenle, işletmeler Oracle'ı veri yönetimi ihtiyaçları için ciddi bir alternatif olarak göz önünde bulundurmalıdır. Oracle Veri tabanı ve Endüstri Uygulamaları Oracle Veri tabanı, birçok farklı endüstride geniş bir kullanım alanı bulmuştur. Bu veri tabanı, finans, sağlık, perakende, enerji ve üretim gibi birçok sektörde işletmelerin iş süreçlerini optimize etmelerine yardımcı olur. Örneğin, finans sektöründe, Oracle veri tabanı güvenilirlik, güvenlik ve yüksek işlem hızı sağlar. Bankalar ve finans kuruluşları, büyük miktarda müşteri verisini güvenli bir şekilde saklamak ve hızlı işlem yapmak için Oracle'ı tercih ederler. Ayrıca, analitik yetenekleri sayesinde, finansal verilerin derinlemesine analizi ve geleceğe yönelik tahminler yapmak da mümkün hale gelir. Sağlık sektöründe, hastane yönetimi, hasta kayıtları ve sağlık hizmetleri planlaması gibi kritik süreçler için Oracle veri tabanı kullanılır. Veri güvenliği ve erişim kontrolü, sağlık sektöründe hayati öneme sahiptir ve Oracle bu alanda da güçlü bir çözüm sunar. Perakende sektöründe, müşteri verilerinin analizi, envanter yönetimi ve müşteri sadakati programları için Oracle veri tabanı kullanılır. Büyük perakende zincirleri, Oracle'ın hızlı ve ölçeklenebilir veri tabanı çözümünü kullanarak satışlarını optimize ederler. Enerji sektöründe, enerji üretimi ve dağıtımı için büyük veri miktarları yönetilir. Oracle veri tabanı, enerji şirketlerine verilerini etkin bir şekilde saklama ve analiz etme yeteneği sunar, böylece enerji verimliliği artırılabilir. Üretim sektöründe, üretim süreçleri ve tedarik zinciri yönetimi için Oracle veri tabanı kullanılır. veri tabanı, üretim operasyonlarını optimize etmek ve veriye dayalı kararlar almak isteyen işletmelere yardımcı olur. Oracle veri tabanı ayrıca bulut tabanlı hizmetlerle de bütünleştirilebilir. Bu, işletmelerin daha fazla esneklik kazanmalarına ve maliyet tasarrufu sağlamalarına olanak tanır. Bulut tabanlı Oracle veri tabanı hizmetleri, ölçeklenebilirliği artırırken bakım ve altyapı maliyetlerini azaltabilir. Sonuç olarak, Oracle veri tabanı, farklı endüstrilerdeki işletmeler için güçlü bir veri yönetim çözümü olarak öne çıkıyor. Endüstri gereksinimlerine uyum sağlama yeteneği, güvenilirliği ve yüksek performansı sayesinde, Oracle veri tabanı gelecekte de işletmeler için önemli bir rol oynamaya devam edecektir. Bu nedenle, veri yönetimi ihtiyaçlarını karşılamak isteyen işletmeler için Oracle veri tabanı önemli bir tercih olmaya devam edecektir.
Bulut Temelleri ve Altyapı Hizmetleri
Serverless Computing vs. Traditional Server Models
14 Eylül 2023
Serverless Computing vs. Traditional Server Models
Bulut bilişim, işletmelerin altyapı ihtiyaçlarını karşılamak için önemli bir rol oynamaktadır ve bu alanda büyük bir değişim yaşanmaktadır. Geleneksel sunucu modelleri ile karşılaştırıldığında, serverless computing adını verdiğimiz yeni bir yaklaşımın öne çıktığını gözlemliyoruz. Bu yazıda, serverless computing ve geleneksel sunucu modelleri arasındaki farkları, avantajları, dezavantajları ve hangi senaryolarda hangi yaklaşımın daha uygun olduğunu inceleyeceğiz. Geleneksel Sunucu Modelleri Geleneksel sunucu modelleri, uzun yıllardır kullanılan ve hala birçok işletme tarafından tercih edilen bir altyapı yaklaşımıdır. Bu model, fiziksel veya sanal sunucuların kullanıldığı ve iş yüklerinin bu sunucularda barındırıldığı bir yaklaşımı ifade eder. Avantajları: Tam Kontrol: Geleneksel sunucular, donanım ve yazılım üzerinde tam kontrole sahip olmanızı sağlar. Özelleştirilmiş konfigürasyonlar oluşturabilir ve kaynakları istediğiniz gibi yönetebilirsiniz. Daha İyi Performans: Özellikle yüksek performans gerektiren uygulamalar için özelleştirilmiş sunucular, daha iyi performans sunabilir. Gizlilik ve Güvenlik: Hassas verileri yönetmek ve güvenliği sağlamak için daha fazla kontrol sunar. Dezavantajları: Maliyet: Donanım satın alımı, bakımı ve güncellemeleri gerektirdiğinden, başlangıç maliyetleri yüksektir. Ölçeklenebilirlik: İhtiyaçlarınıza göre kaynakları ölçeklendirmek zor ve maliyetlidir. İşletme Yükü: Sunucuların yönetimi ve bakımı işletme için ek bir yük oluşturur. Serverless Computing Serverless computing, son yıllarda popülerlik kazanan bir bulut hizmeti modelidir. Bu yaklaşım, iş yüklerinin uygulama kodunun çalıştığı bir altyapıya yüklenmesini sağlar. Kullanıcılar, kodlarını yükler ve altyapıyı yönetme ihtiyacı duymadan uygulamalarını çalıştırabilirler. Avantajları: Ölçeklenebilirlik: Serverless, otomatik olarak iş yükünü ölçeklendirir ve trafiğe yanıt verir. Anlık talebe uygun olarak kaynakları tahsis eder. Maliyet Verimliliği: Yalnızca kullanılan kaynaklar için ödeme yapılır, bu da maliyetleri düşürür. Yönetim Kolaylığı: Altyapının bakımı ve güncellemeleri sağlayıcı tarafından yönetilir, bu da işletme yükünü azaltır. Hızlı Dağıtım: Kodu yükledikten sonra hızlıca çalıştırabilirsiniz, bu da geliştirme süreçlerini hızlandırır. Dezavantajları: Sınırlamalar: Serverless, belirli sınırlamalara sahip olabilir ve her uygulama senaryosuna uygun olmayabilir. Gizlilik ve Güvenlik Endişeleri: Hassas verilerin serverless platformlarda saklanması veya işlenmesi güvenlik endişelerine yol açabilir. Bağımlılık: Sağlayıcıya bağımlı olunur, bu da sağlayıcının hizmet kesintileri veya değişiklikleri ile başa çıkma zorunluluğunu getirebilir. Hangi Durumda Hangi Yaklaşım Kullanılmalıdır? Hangi yaklaşımın kullanılması gerektiğini belirlemek, iş yüklerinizin özelliklerine, bütçenize ve gereksinimlerinize bağlıdır. İşte bazı senaryolar: Geleneksel Sunucu Modelleri: Daha büyük kontrol ve özelleştirme gereksinimleri olan büyük ölçekli iş yükleri için uygun olabilir. Serverless Computing: Değişken trafiklere yanıt veren, hızlı dağıtım gerektiren ve maliyetleri optimize etmek isteyen uygulamalar için idealdir. Hybrid Yaklaşım: Bazı iş yükleri geleneksel sunucular üzerinde çalışırken, diğerleri serverless computing ile desteklenebilir. Bu, işletmelerin ihtiyaçlarına daha iyi uyan bir çözüm sağlayabilir. Değişen Altyapı Manzarası Serverless computing ve geleneksel sunucu modelleri, işletmelerin altyapı stratejilerinde önemli bir değişikliğe işaret ediyor. Hangi yaklaşımın kullanılacağına karar vermek, iş yüklerinizin özelliklerini ve gereksinimlerini anlamakla başlar. İşletmeler, her iki yaklaşımın da avantajlarını ve dezavantajlarını dikkate alarak, geleceğin altyapı stratejilerini belirlemelidir. Sonuç olarak, serverless computing ve geleneksel sunucu modelleri, işletmelerin ölçeklenebilirlik, maliyet etkinliği, hızlı dağıtım ve güvenlik gibi faktörleri dengelemelerini gerektiren bir denklemin parçalarıdır. Serverless computing, özellikle dinamik ve hızlı büyüyen iş yükleri için mükemmel bir seçenektir. Anlık taleplere hızla yanıt verir ve maliyetleri optimize eder. Ayrıca, geliştirme süreçlerini hızlandırır ve işletme yükünü azaltır. Ancak, güvenlik endişeleri ve sınırlamalar göz önünde bulundurulmalıdır. Geleneksel sunucu modelleri ise daha fazla kontrol ve özelleştirme sağlar. Büyük ölçekli iş yükleri için uygundur ve hassas verilerin yönetimi için daha uygun olabilir. Ancak, başlangıç maliyetleri yüksektir ve ölçeklenebilirlik sınırlamaları vardır. Her iki yaklaşımın da işletmenin özel gereksinimlerine ve bütçesine bağlı olarak avantajları ve dezavantajları vardır. İşletmeler, bu yaklaşımları dikkatlice değerlendirmeli, belirli iş yükleri için en uygun olanı seçmeli ve gerektiğinde birleştirilmiş bir altyapı stratejisi kullanmalıdır. Sonuç olarak, serverless computing ve geleneksel sunucu modelleri, altyapı stratejilerindeki dönüşümün bir parçasıdır ve geleceğin işletme ihtiyaçlarına daha iyi yanıt verebilmek için birlikte kullanılabilecek araçlardır. İşletmeler, bu yeni altyapı manzarasını dikkatlice değerlendirerek, rekabet avantajı elde etmek ve hızla değişen iş dünyasında başarılı olmak için en iyi çözümü bulmalıdır. Geleceğin altyapı stratejileri, bu iki yaklaşımın doğru kombinasyonunu bulmakla başlayacaktır.
Bulut Temelleri ve Altyapı Hizmetleri
Gelişmiş Ağ Yönetimi için AWS VPC Eşlemesi
14 Eylül 2023
Gelişmiş Ağ Yönetimi için AWS VPC Eşlemesi
Bulut bilişim, işletmelerin esneklik, ölçeklenebilirlik ve maliyet tasarrufu sağlamak için geleneksel altyapılarını buluta taşıdığı bir çağı temsil ediyor. Amazon Web Services (AWS) gibi büyük bulut hizmet sağlayıcıları, bu dönüşümün öncüleri arasında yer alıyor. AWS'nin sanal özel bulutları (VPC'ler), kullanıcıların özelleştirilmiş ağ altyapıları oluşturmasını ve yönetmesini sağlar. VPC eşlemesi, karmaşık bir AWS altyapısının yönetimini kolaylaştırmak için kullanılan önemli bir araçtır. VPC Eşlemesi Nedir? VPC eşlemesi, birden fazla VPC'nin (Sanal Özel Bulut) farklı bölgelerde veya AWS hesaplarında bulunduğu senaryolarda, bu VPC'ler arasında iletişim kurmalarını sağlayan bir AWS hizmetidir. VPC eşlemesi, yüksek kullanılabilirlik, güvenlik ve ölçeklenebilirlik sağlamak amacıyla karmaşık ağ gereksinimlerini karşılamak için kullanılır. VPC Eşlemesi Nasıl Çalışır? VPC eşlemesi, VPC'ler arasında özel bir ağ bağlantısı oluşturur ve bu bağlantı üzerinden trafik iletimini yönlendirir. Bu, farklı bölgelerde veya hesaplarda bulunan VPC'ler arasında güvenli ve düşük gecikmeli iletişim sağlar. Eşleme işlemi sırasında güçlü bir kimlik doğrulama ve yetkilendirme süreci uygulanır ve iletişim şifrelenir. VPC Eşlemesi Stratejileri 1. Bölge Eşlemesi Yapın: AWS'nin farklı bölgelerinde bulunan VPC'ler arasında iletişim kurmanız gerekiyorsa, bölge eşlemesi yapmalısınız. Bu, yüksek kullanılabilirlik ve felaket kurtarma için önemlidir. 2. Hesap Eşlemesi Uygulayın: Farklı AWS hesaplarına ait VPC'leri eşlemek, güvenlik ve izleme açısından ayrıcalıklı bir stratejidir. 3. Transit VPC Kullanın: Büyük ve karmaşık ağ gereksinimleri için transit VPC kullanarak VPC'leri merkezi bir noktada yönetebilirsiniz. 4. Eşlemeyi İzleyin ve Güncel Tutun: VPC eşlemesini düzenli olarak izleyin ve gerektiğinde güncelleyin. AWS'nin güvenlik ve hizmet güncellemelerine ayak uydurun. VPC Eşlemesi İpuçları 1. Güvenlik Duvarlarını Dikkatlice Yapılandırın: VPC eşlemesi ile iletişim kurulan VPC'ler arasındaki güvenlik duvarlarını doğru şekilde yapılandırmak önemlidir. İhtiyaç duyulan minimum portları açık bırakın ve gereksiz trafiği engelleyin. 2. İzleme ve Günlüklemeyi İhmal Etmeyin: Eşlenen VPC'ler arasındaki trafik ve etkinlikleri izlemek için AWS CloudWatch ve AWS CloudTrail gibi hizmetlerden yararlanın. 3. Benzersiz IP Adres Alanları Kullanın: Farklı VPC'lerde benzersiz IP adres alanları kullanarak IP çakışmalarını önleyin. 4. Performansı İyileştirin: Büyük veri transferleri gerektiren uygulamalar için AWS Direct Connect gibi özel bağlantıları kullanarak performansı artırın. AWS VPC eşlemesi, karmaşık bulut altyapılarını daha yönetilebilir ve güvenli hale getirmek için güçlü bir araçtır. Doğru stratejiler ve iyi uygulama ile, VPC eşlemesi sayesinde AWS ortamınızı daha verimli hale getirebilir ve iş sürekliliğinizi sağlayabilirsiniz. Bu nedenle, AWS altyapınızı optimize etmek ve güvende tutmak için VPC eşlemesi konusunda uzmanlaşmanız önemlidir. Unutmayın ki VPC eşlemesi, her uygulama ve organizasyon için farklı gereksinimler gerektirebilir. Bu nedenle, AWS uzmanlarından ve kaynaklarından yararlanarak özelleştirilmiş bir yaklaşım geliştirmeniz önemlidir. VPC Eşlemesinde Sık Karşılaşılan Zorluklar AWS VPC eşlemesi, büyük ölçüde avantajlar sunsa da, bazı zorluklar ve karmaşıklıklar içerebilir. Bu zorlukları anlamak ve bunlarla başa çıkmak, VPC eşlemesi stratejisinin başarısını artırabilir. 1. İletişim Güvenliği Eşlenen VPC'ler arasındaki iletişim güvenliği, her zaman öncelikli bir endişedir. İletişim güvenliğini sağlamak için VPC eşlemesi sırasında güçlü kimlik doğrulama, yetkilendirme ve şifreleme mekanizmaları kullanılmalıdır. İletişim sırasında verilerin gizliliğini ve bütünlüğünü korumak, herhangi bir güvenlik ihlalini engellemenin temelidir. 2. İzleme ve Sorun Giderme Farklı VPC'ler arasında gerçekleşen trafik ve etkinlikleri izlemek ve sorunları tespit etmek önemlidir. AWS CloudWatch ve AWS CloudTrail gibi hizmetler, bu görevi kolaylaştırır. İzleme ve günlüklemeyi ihmal etmemek, sorunların hızla tespit edilip çözülmesine yardımcı olur. 3. Maliyet Kontrolü VPC eşlemesi, ekstra maliyetlere neden olabilir. Özellikle büyük veri transferleri gerektiren uygulamalarda, veri transfer ücretleri dikkate alınmalıdır. Maliyetleri kontrol etmek için VPC eşlemesi gereksinimlerini düzenli olarak gözden geçirmek ve gereksiz iletişimi sınırlamak önemlidir. 4. IP Adres Çakışmaları Farklı VPC'lerde aynı IP adres aralıklarını kullanmak, IP adres çakışmalarına yol açabilir. Bu, iletişim sorunlarına ve hatalara neden olabilir. IP adres alanlarını dikkatlice yönetmek ve benzersiz IP adres aralıkları kullanmak, bu tür sorunların önlenmesine yardımcı olabilir. VPC Eşlemesi Geleceği AWS VPC eşlemesi, bulut altyapılarını daha da esnek ve güvenli hale getirmek için sürekli olarak geliştirilmektedir. Gelecekteki gelişmeler, daha kolay yapılandırma seçenekleri, daha fazla otomasyon ve daha gelişmiş güvenlik önlemleri içerebilir. Ayrıca, VPC eşlemesinin çoklu bulut sağlayıcıları arasında çalışabilirliğini artırmak için çabalara da tanık olabiliriz. Sonuç olarak, AWS VPC eşlemesi, bulut tabanlı altyapıların yönetimini daha da karmaşıklaştırabilirken, aynı zamanda büyük faydalar sunar. Doğru stratejileri uygulamak, güvenliği sağlamak, izlemek ve maliyetleri kontrol etmek, VPC eşlemesini başarıyla kullanmanın anahtarlarıdır. AWS'nin sunduğu kaynakları ve uzmanlık desteğini kullanarak, organizasyonlar bu teknolojiden en iyi şekilde yararlanabilirler.