
 Çok Faktörlü Doğrulama
 Tek Oturum Açma
 Varsayılan Politika
 Erişim Kayıtları
 ERİŞİM YETKİNLİKLERİ
Her Yetki Bir Gerekçeye, Her Erişim Bir Kayda Bağlanır
Kimlik katmanı, kullanıcıyı işe alımdan ayrılışa kadar aynı politika seti içinde tutar.

İşe giriş, görev değişikliği ve ayrılış adımlarında hesaplar otomatik olarak açılır, güncellenir ve kapatılır. Ayrılan çalışanın erişimi arkada unutulmuş bir hesap olarak kalmaz.

Yetkiler kişiye değil role tanımlanır; rol değiştiğinde erişim yeni tanıma otomatik olarak uyar. “Kim, neye, neden erişiyor” sorusunun cevabı her zaman kayıtlıdır.

Kullanıcı yalnızca işini yapmak için gereken yetkiye, yalnızca gerektiği süre boyunca sahip olur. Geçici yükseltmeler tanımlı sürenin sonunda otomatik olarak geri alınır.

PAM katmanı yönetici ve servis parolalarını kasada tutar, periyodik olarak döndürür ve paylaşılmasını engeller. Ayrıcalıklı oturumlar baştan sona kaydedilir, gerektiğinde geriye dönük izlenir.

Parolanın yanına ikinci bir doğrulama faktörü eklenir; çalınmış bir parola tek başına erişim sağlamaz. Politika uygulama, kullanıcı grubu ve risk seviyesi bazında farklılaştırılır.

Erişim kararı kullanıcı, cihaz, konum ve risk seviyesine göre verilir. SAML ve OIDC federasyonuyla iç ve dış uygulamalar tek kimlik kaynağına bağlanır.
KAPSAM
Bu Kategoride Kurulan Bileşenler
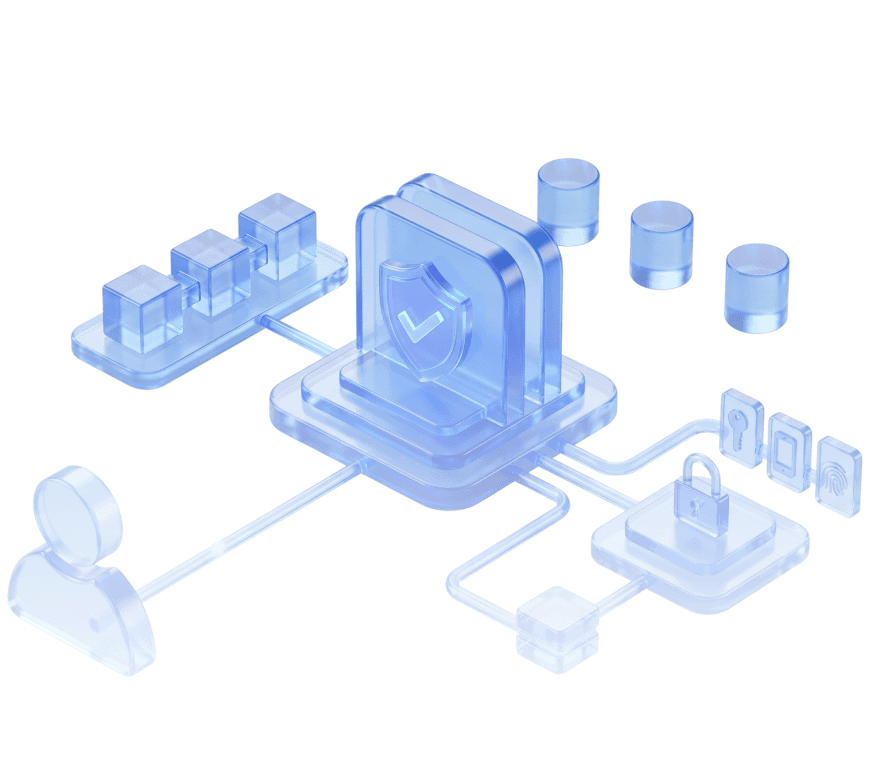
Kimlik ve erişim güvenliği dört ana bileşenin birlikte çalışmasıyla kurulur. Her biri tek başına da konumlandırılabilir, ancak asıl değerini tek politika seti altında birleştiklerinde gösterir. Bileşenlerin kurulması bir çözüm işidir; günlük işletimini, hesap taleplerini ve erişim gözden geçirmelerini Altyapı ve Sistem Yönetimi ile Bulut Güvenlik Yönetimi hizmetlerimiz üstlenir.

Kullanıcı kimliklerini, rollerini ve yetkilerini tek merkezden tanımlayıp yaşam döngüsü boyunca yöneten temel katmandır.

Yönetici ve servis hesaplarını kasaya alır, parolaları döndürür ve ayrıcalıklı oturumları kayıt altında yürütür.

Girişte parolanın yanına ikinci bir faktör ekleyerek çalınmış kimlik bilgileriyle yapılan erişim denemelerini engeller.

Kullanıcının tek kimlikle tüm uygulamalara güvenli biçimde erişmesini sağlar; federasyon standartlarıyla aynı kimlik dış sistemlere de taşınır.
 KULLANIM ALANLARI
Kimlik Katmanının Sektördeki Karşılığı
Kullanıcı profili değiştikçe erişim politikası da değişir; mimari buna göre kurgulanır.
Finans ve Sigorta
Otomotiv
Lojistik ve Taşımacılık
Yazılım ve SaaS
Enerji
Eğitim
ERİŞİM MİMARİNİZ
Kimin Neye Eriştiğini Görün
Mevcut hesap ve yetki envanterinizi birlikte çıkaralım; fazla verilmiş yetkileri ve sahipsiz hesapları görünür hale getirelim.
Ekibimiz en kısa sürede sizinle iletişime geçecektir.