Portal Girişi Demo Talebi
Bulut Göç Stratejileri
Bulut Hizmetleri ve Yönetimi
14 Eylül 2023
Kadir Önder

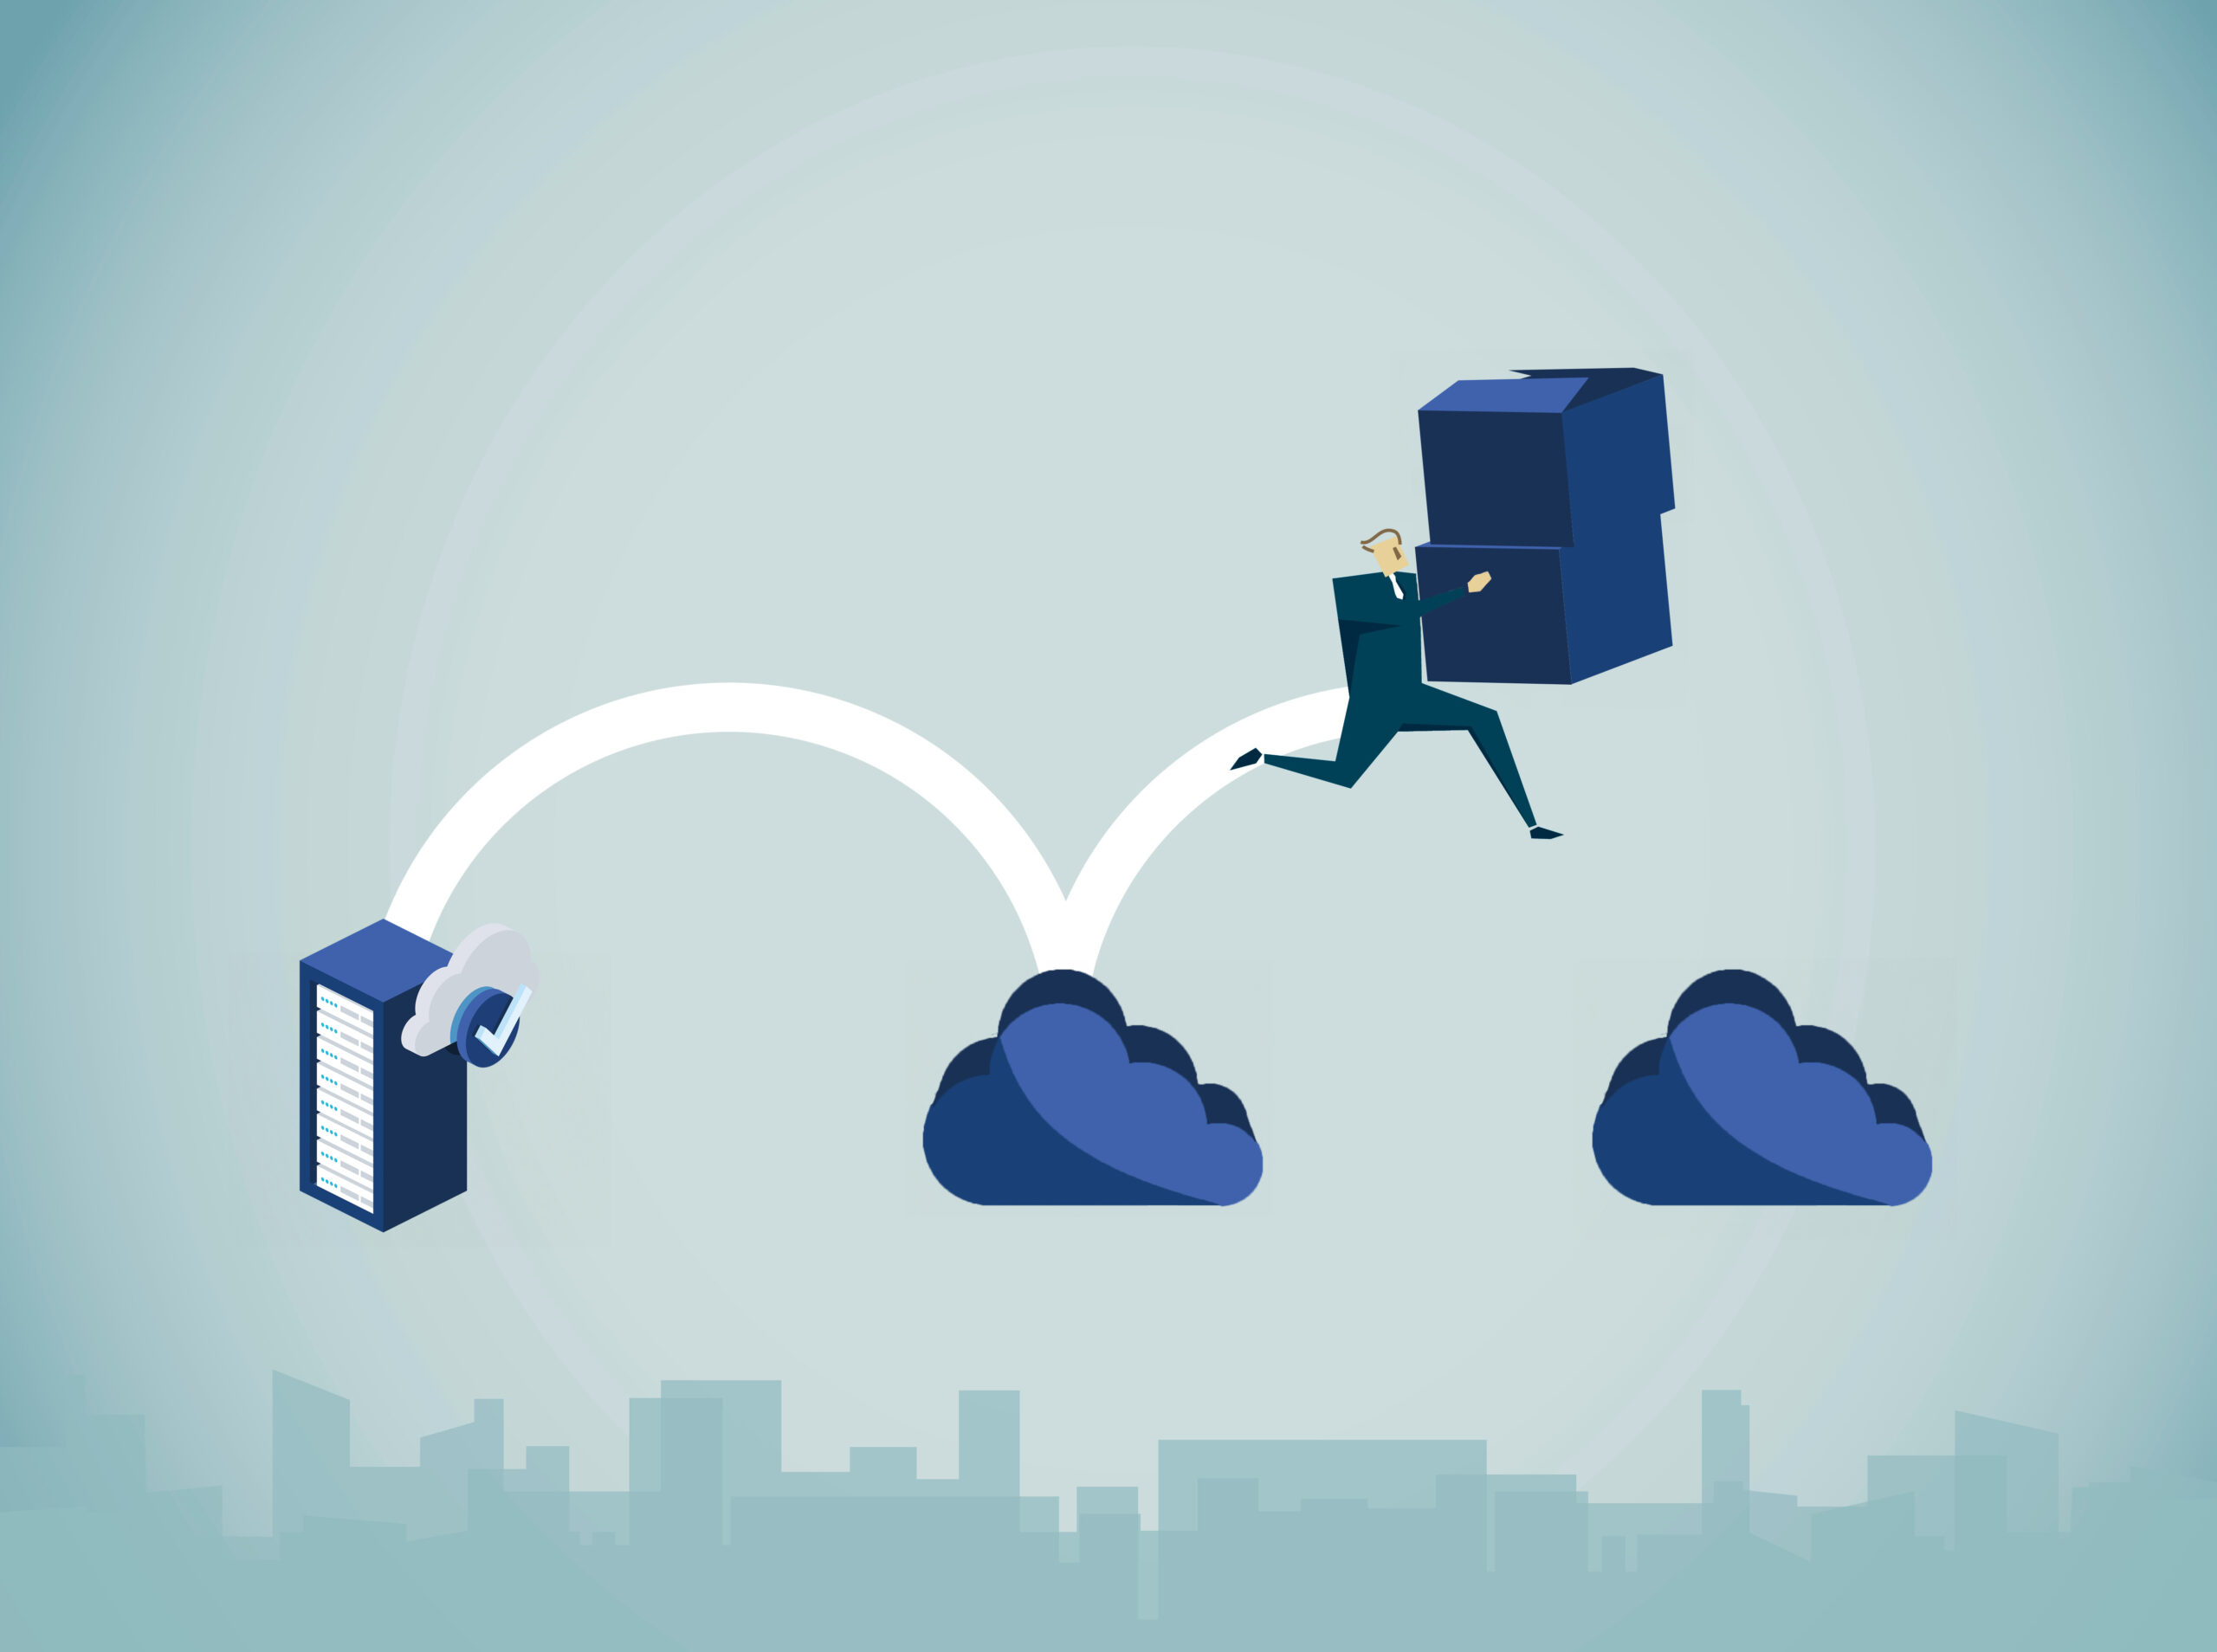
Bulut bilişim, işletmeler için büyük avantajlar sunuyor. Maliyet tasarrufu, ölçeklenebilirlik ve erişilebilirlik gibi nedenlerle birçok firma iş yüklerini buluta taşımaya karar veriyor. Ancak bu taşıma süreci karmaşık olabilir. Bu makalede, işletmelerin başarılı bir şekilde buluta geçiş yapabilmeleri için kullanabilecekleri temel bulut göç stratejilerini inceleyeceğiz.

1. Bulut Göçünün Önemi

  • Bulut Bilişimin Faydaları

Bulut bilişim, işletmelere maliyet tasarrufu, hızlı ölçeklenebilirlik, yüksek güvenlik ve veri yedekleme gibi birçok avantaj sunar. Bu nedenle, birçok işletme bulut bilişime geçmeyi düşünüyor.

  • Bulut Göçü ve İş Stratejisi

Bulut göçü, iş stratejisinin kritik bir parçasıdır. Doğru stratejiyi seçmek ve uygulamak, başarılı bir bulut göçünün anahtarıdır.

2. Bulut Göç Stratejileri

  • Yeniden Barındırma (Rehosting)

Bu strateji, mevcut uygulamaların ve verilerin buluta taşınmasını içerir. Uygulama kodu veya mimarisi değiştirilmez, sadece altyapı değişir. Bu hızlı bir geçiş sağlar, ancak bulut avantajlarının tam olarak kullanılmasını engelleyebilir.

  • Yeniden Platformlama (Refactoring)

Bu strateji, uygulama kodunun ve mimarisinin yeniden tasarlanmasını içerir. Uygulamalar, bulut ortamında daha iyi çalışacak şekilde optimize edilir. Bu, daha iyi performans ve ölçeklenebilirlik sağlar, ancak daha fazla çaba gerektirir.

  • Yeniden Yazma (Rearchitecting)

Bu strateji, uygulamanın temel yapısının tamamen yeniden yazılmasını gerektirir. Uygulama, bulut için özel olarak tasarlanır. Bu en fazla esnekliği ve bulut avantajlarını sunar, ancak en fazla çaba gerektiren yaklaşımdır.

3. Bulut Göç Süreci

  • Planlama ve Hazırlık

Başarılı bir bulut göçü için iyi bir planlama gereklidir. Mevcut sistemlerin analizi, hedeflerin belirlenmesi ve gereksinimlerin saptanması bu aşamada önemlidir.

  • Veri Göçü

Verilerin güvenli ve düzgün bir şekilde buluta taşınması kritik öneme sahiptir. Veri taşıma stratejileri ve yedeklemeler bu aşamada dikkate alınmalıdır.

  • Uygulama Göçü

Uygulamaların ve hizmetlerin buluta taşınması, seçilen göç stratejisine göre farklılık gösterir. Her aşama dikkatlice planlanmalı ve test edilmelidir.

4. Bulut Göçünden Sonra

  • İzleme ve Yönetim

Buluta geçtikten sonra, sistemlerin ve uygulamaların sürekli izlenmesi ve yönetilmesi önemlidir. Bu, performans sorunlarının tespit edilmesine ve çözülmesine yardımcı olur.

  • Güvenlik

Bulutta güvenlik büyük bir endişe kaynağıdır. İşletmeler, güvenlik politikalarını ve en iyi uygulamalarını sürekli olarak güncellemeli ve uygulamalıdır.

  • Maliyet Optimizasyonu

Bulutta, maliyetlerin kontrol altında tutulması önemlidir. İşletmeler, kaynakları gereksiz yere kullanmaktan kaçınmalı ve maliyetleri optimize etmelidir.

Bulut göçü, işletmeler için büyük faydalar sağlayabilir, ancak doğru stratejiyi seçmek ve başarılı bir şekilde uygulamak önemlidir. Bu makalede incelediğimiz stratejiler ve süreçler, işletmelere buluta geçişlerinde rehberlik edebilir. Bulut göçünün özenle planlandığı ve yönetildiği durumlarda, işletmeler hız, verimlilik ve güvenlik konularında büyük kazançlar elde edebilirler. Geleceğin iş dünyasında, bulutun önemi daha da artacak ve işletmeler bu değişime ayak uydurmalıdır.

5. Bulut Göç Stratejilerinin Karşılaştırılması Bulut göçü sırasında doğru stratejiyi seçmek, işletme için kritik bir karardır. Her stratejinin kendine özgü avantajları ve zorlukları vardır. İşte bu stratejilerin daha yakından incelenmesi:

  • Yeniden Barındırma (Rehosting)

Yeniden barındırma, hızlı bir geçiş sağlar ve mevcut uygulamaların buluta taşınmasını kolaylaştırır. Ancak, uygulama performansının optimize edilmemesi nedeniyle bulut avantajlarının tam anlamıyla kullanılmasını engelleyebilir. Bu strateji, özellikle acil bir geçiş gerektiğinde veya kaynaklar sınırlıysa kullanışlıdır.

  • Yeniden Platformlama (Refactoring)

Yeniden platformlama stratejisi, uygulamaların bulutta daha iyi çalışması için optimize edilmesini sağlar. Bu, uzun vadede daha iyi performans ve ölçeklenebilirlik sağlar. Ancak, daha fazla zaman ve kaynak gerektirebilir ve uygulama kodunun değiştirilmesini içerir.

  • Yeniden Yazma (Rearchitecting)

Yeniden yazma, uygulamanın tamamen yeniden tasarlanmasını gerektirir. Bu, en fazla esnekliği ve bulut avantajlarını sunar, ancak en fazla çaba gerektiren yaklaşımdır. Bu strateji, işletmelerin mevcut uygulamalarını tamamen modernize etmek veya özel ihtiyaçlarına göre özelleştirmek istedikleri durumlarda kullanışlıdır.

  • Strateji Seçimi

Doğru stratejiyi seçerken işletmenizin özel ihtiyaçlarını ve kaynaklarını göz önünde bulundurmalısınız. Hızlı bir geçiş gerekiyorsa yeniden barındırma, uzun vadeli optimize edilmiş performans isteniyorsa yeniden platformlama veya yeniden yazma düşünülebilir. Strateji seçimi, iyi bir analiz ve planlama gerektirir.

6. Göç Sürecinin İyileştirilmesi Bulut göç süreci sadece strateji seçiminden ibaret değildir. İşletmeler, göçün her aşamasını dikkatlice yönetmeli ve sürekli olarak iyileştirmelidir. Bu süreçte otomasyon, izleme ve dokümantasyon gibi faktörler büyük önem taşır.

Buluta göç, işletmelerin rekabetçi kalmak ve geleceğe hazırlıklı olmak için yapabileceği önemli bir adımdır. Doğru stratejiyi seçmek ve süreci dikkatlice yönetmek, başarı için kritik öneme sahiptir. İşletmeler, bulut göç stratejilerini, ihtiyaçlarına ve kaynaklarına göre özelleştirmeli ve sürekli olarak iyileştirmelidir. Bu, bulutun sunduğu avantajları en iyi şekilde kullanmalarını sağlar ve geleceğin iş dünyasında rekabetçi olmalarına yardımcı olur.
Benzer Yazılar
Bulut Hizmetleri ve Yönetimi
Web Uygulama Güvenliği İçin WAF Çözümleri
14 Eylül 2023
Web Uygulama Güvenliği İçin WAF Çözümleri
Web uygulamalarının iş dünyası için önemi hızla artarken, siber tehditlerin de bu uygulamalara yönelik artan saldırılarına karşı güvenliği sağlamak giderek kritik bir konu haline gelmektedir. Bu yazıda, Web Application Firewall (WAF) çözümlerini inceleyerek, web uygulamalarınızı çeşitli siber tehditlere karşı nasıl koruyabileceğinizi ele alacağız. Birinci Bölüm: WAF Nedir? Web Application Firewall (WAF), web uygulamalarınızı siber tehditlere karşı korumak için tasarlanmış bir güvenlik önlemidir. Bu bölümde, WAF'ın ne olduğunu daha ayrıntılı bir şekilde ele alacağız: 1. WAF'ın Temel İşlevleri WAF, web uygulamalarınıza yönelik çeşitli siber saldırıları tespit edip engellemek için kullanılır. Temel işlevleri şunları içerir: Trafik Filtreleme: Gelen web trafiğini inceleyerek, potansiyel tehditleri ve saldırıları tanımlar ve bunları engeller. Örneğin, SQL enjeksiyonları, XSS (Cross-Site Scripting) saldırıları gibi yaygın saldırıları algılayabilir ve önleyebilir.Protokol ve Veri Validasyonu: WAF, gelen verilerin belirli protokol kurallarına uymasını ve güvenlik politikalarına uygun olmasını sağlar. Bu, veri doğrulaması ve ayrıca kötü amaçlı kodlarla mücadelede yardımcı olur.Saldırı İzleme ve Analizi: WAF, web uygulamanızdaki trafik ve etkileşimleri izler, istatistikleri toplar ve saldırı girişimlerini analiz eder. Bu sayede saldırıları önceden tahmin edebilir ve koruma önlemlerini güncelleyebilirsiniz. 2. WAF'ın Çalışma Prensibi WAF, web uygulamanız ile istemciler (kullanıcılar) arasına yerleştirilir. Bu konum, tüm gelen ve giden trafik üzerinde kontrol sağlar. WAF, gelen istekleri ve yanıtları analiz ederek potansiyel tehditleri tespit eder ve bunlara karşı önlemler alır. Bu işlevi yerine getirirken: İmza Tabanlı Algılama: Bilinen saldırı kalıplarını (imzalarını) kullanarak saldırıları tespit edebilir. Örneğin, bilinen bir zararlı yazılımın imzasını taşıyan trafik tespit edilir.Davranışsal Algılama: WAF, web uygulamanızın tipik davranışlarını öğrenir ve bu davranışlardan sapmaları belirler. Bu sayede bilinmeyen veya sıradışı saldırıları bile tespit edebilir. 3. WAF'ın Kullanım Alanları ve Senaryoları WAF, çeşitli kullanım alanlarına sahiptir ve farklı senaryolarda etkili bir şekilde kullanılabilir. Bunlar arasında: Web Siteleri ve Uygulamalar: İnternet siteleri, e-ticaret platformları, banka uygulamaları gibi her türlü web tabanlı uygulama WAF ile korunabilir.API Güvenliği: API'ler, mobil uygulamalar ve üçüncü taraf entegrasyonlar için kritik öneme sahiptir. WAF, API trafiğini de koruyabilir.WAF ile Web Sunucuları: WAF, web sunucularına doğrudan uygulanabilir veya bir önünde bir ön yük dengeleyici (load balancer) ile kullanılabilir. Bu bölüm, okuyucuların WAF'ın temel işlevlerini, nasıl çalıştığını ve farklı senaryolarda nasıl kullanılabileceğini daha iyi anlamalarına yardımcı olacak. İkinci Bölüm: WAF Çözümlerinin Avantajları Web uygulama güvenliğinin neden önemli olduğunu anladıktan sonra, şimdi WAF çözümlerinin sağladığı avantajlara daha yakından bakalım: WAF'ın İşletmelere Sağladığı FaydalarSaldırıları Engelleme: WAF, web uygulamalarınızı bilinmeyen ve bilinen saldırılara karşı korur. Bu, müşteri verilerinin, finansal bilgilerin ve diğer hassas bilgilerin sızmasını engellemeye yardımcı olur.Veri İhlali Önleme: WAF, web uygulamalarınıza yönelik saldırıları önler ve böylece potansiyel veri ihlallerini en aza indirir. Bu, veri güvenliği ve uyumluluk gereksinimlerini karşılamada önemlidir.WAF'ın Otomatik Trafik Filtreleme YetenekleriSQL Enjeksiyonlarını Engellemek: WAF, SQL enjeksiyonlarına karşı otomatik olarak koruma sağlar. Bu, saldırganların veritabanınıza erişim kazanmasını engeller.XSS (Cross-Site Scripting) Saldırılarına Karşı Koruma: WAF, XSS saldırılarını engeller, bu da saldırganların web uygulamanızın kullanıcılarının tarayıcılarına zararlı kodlar enjekte etmesini önler. Üçüncü Bölüm: WAF Seçimi ve Uygulanması WAF çözümünü seçmek ve uygulamak önemlidir. İşte bu süreçle ilgili daha fazla bilgi: Doğru WAF Çözümünü SeçmeGereksinimlerinizi Belirleme: Hangi tehditlere karşı koruma sağlamanız gerektiğini ve web uygulamalarınızın özelliklerini değerlendirin.Tür Seçimi: Açık kaynak veya ticari WAF çözümü mü daha uygun? Her birinin avantajlarını ve dezavantajlarını değerlendirin.WAF'ı Uygulama ve YapılandırmaYerleştirme Stratejileri: WAF'ı web uygulamanızın neresine yerleştireceksiniz? Doğrudan sunucu üzerinde mi, yoksa önünde bir yük dengeleyici ile mi kullanacaksınız?Politika Oluşturma: WAF politikalarınızı nasıl oluşturacaksınız? Hangi trafik türlerini izleyecek ve hangilerini engelleyeceksiniz? Dördüncü Bölüm: WAF Güvenlik İpuçları WAF güvenliği optimize etme konusunda bazı ipuçları: Karmaşık Saldırıları Engellemek için En İyi UygulamalarDaha karmaşık saldırıları engellemek için WAF politikalarınızı nasıl özelleştirebileceğiniz.Güncel Saldırı Eğilimleri ve WAF'ın YanıtıEn son siber saldırı eğilimlerini takip etme ve WAF politikalarını bu eğilimlere göre güncelleme stratejileri.WAF'ı Diğer Güvenlik Önlemleriyle Birleştirme StratejileriWAF'ı IPS, IDS, DDoS koruması gibi diğer güvenlik önlemleri ile nasıl entegre edebileceğiniz ve bütünsel bir güvenlik stratejisi oluşturabileceğiniz ipuçları. Bu şekilde detaylandırılmış bölümler, okuyucuların WAF'ın avantajlarını, nasıl seçileceğini, nasıl uygulanacağını, karşılaşılabilecek zorlukları ve en iyi güvenlik uygulamalarını daha iyi anlamalarına yardımcı olacaktır.
Bulut Hizmetleri ve Yönetimi
Bulut Güvenliğinde Yeni Bir Dönem
19 Ağustos 2024
Bulut Güvenliğinde Yeni Bir Dönem
Günümüz iş dünyasında dijital dönüşüm, bulut bilişimi merkezine alarak iş yapma şekillerimizi yeniden tanımlıyor. Ancak, bu dönüşümün getirdiği fırsatlar kadar, güvenlik zorlukları da söz konusu. İşte tam bu noktada, Security as a Service (SECaaS) devreye giriyor. SECaaS, bulut ortamında güvenliği sağlamak için kullanılan modern bir modeldir ve şirketlerin güvenlik stratejilerini yeniden şekillendirmelerine olanak tanır. Bu yazıda, SECaaS’ın avantajlarını, dezavantajlarını ve farklı türdeki işletmelerin bu hizmetlerden nasıl yararlanabileceklerini detaylı bir şekilde inceleyeceğiz. SECaaS Nedir? Security as a Service (SECaaS), bulut tabanlı güvenlik hizmetlerinin sunulduğu bir modeldir. Geleneksel güvenlik çözümlerinin aksine, SECaaS, hizmet sağlayıcıları tarafından yönetilir ve kullanıcılar, hizmetleri genellikle abonelik bazlı olarak alır. Bu model, işletmelere esneklik, maliyet etkinliği ve güncel güvenlik çözümleri sunar. SECaaS’ın Avantajları 1. Maliyet Verimliliği Düşük Başlangıç Maliyeti: SECaaS, büyük sermaye yatırımları gerektiren geleneksel güvenlik çözümlerinin aksine, düşük başlangıç maliyetleri sunar. Bu, özellikle KOBİ’ler ve bütçe kısıtlaması olan kuruluşlar için büyük bir avantajdır. Ölçeklenebilirlik: Şirketler büyüdükçe veya küçüldükçe, güvenlik hizmetlerini kolayca ölçeklendirebilirler, böylece yalnızca ihtiyaç duydukları hizmetleri kullanarak maliyetleri kontrol edebilirler. 2. Güncel ve Modern Güvenlik Anında Güncellemeler: SECaaS sağlayıcıları, güvenlik tehditlerine karşı sürekli olarak güncellenir, böylece işletmeler en son güvenlik çözümlerine erişebilir. Gelişmiş Tehdit İstihbaratı: Geniş müşteri tabanları sayesinde SECaaS sağlayıcıları, daha geniş bir tehdit algılama ağına sahip olur ve bu da daha iyi koruma sağlar. 3. Yönetim Kolaylığı Merkezi Yönetim: Tüm güvenlik hizmetlerinin tek bir konsoldan yönetilmesi, operasyonel verimliliği artırır ve yönetim sürecini basitleştirir. 4. Zaman Tasarrufu Kolay Uygulama: SECaaS çözümleri genellikle hızlı bir şekilde uygulanabilir ve şirketler bu hizmetleri kullanmaya başlamak için aylar süren kurulum süreçlerine ihtiyaç duymazlar. SECaaS’ı Kullanırken Dikkat Edilmesi Gereken Noktalar 1. Regülasyona Tabi Sektörler Finansal hizmetler, sağlık ve kamu sektörü gibi yüksek düzenlemelere tabi sektörlerde, SECaaS çözümlerinin veri gizliliği ve uyumluluk konularına dikkat edilmelidir. Hizmet sağlayıcının bu düzenlemelere uyumlu olup olmadığına ve düzenli denetim raporları sunup sunmadığına bakılmalıdır. 2. Büyük Kuruluşlar Büyük şirketler, veri yönetimi ve kontrol üzerinde daha fazla yetkiye sahip olmak isteyebilirler. SECaaS çözümlerinin veri egemenliği, şifreleme ve güvenlik politikaları konusunda yeterli olup olmadığı değerlendirilmelidir. 3. E-Ticaret Şirketleri E-ticaret işletmeleri, müşteri verileri ve ödeme bilgileri gibi hassas verileri korumak için SECaaS hizmetlerinin veri kaybı önleme (DLP) ve siber saldırılara karşı koruma özelliklerine sahip olup olmadığını incelemelidir. 4. Teknoloji Şirketleri ve Startuplar Hızla büyüyen teknoloji şirketleri ve startuplar için, SECaaS çözümlerinin esnek ve ölçeklenebilir olması önemlidir. Ayrıca, yenilikçi teknolojilerle uyumlu güvenlik çözümlerine erişim sağlamak da kritik öneme sahiptir. 5. Uzaktan Çalışma Modeline Geçmiş İşletmeler Uzaktan çalışan ekipler için SECaaS çözümlerinin güvenli uzaktan erişim, VPN ve çok faktörlü kimlik doğrulama (MFA) gibi özellikler sunduğundan emin olunmalıdır. SECaaS, modern iş dünyasında güvenlik ihtiyaçlarını karşılamak için güçlü bir araçtır. Bulut bilişimle birlikte güvenlik stratejilerini güçlendirmek isteyen işletmeler, SECaaS’ın avantajlarından yararlanarak maliyetlerini düşürebilir, esneklik kazanabilir ve en son güvenlik çözümlerine erişebilir. Ancak, her işletmenin özel ihtiyaçlarını ve risklerini göz önünde bulundurarak dikkatli bir değerlendirme yapması gerekir. Doğru SECaaS sağlayıcısını seçmek, veri güvenliğinizi sağlamanın ve işinizi geleceğe taşımanın anahtarıdır.
Bulut Hizmetleri ve Yönetimi
GPU Kaynağına Anında Erişim: Yeni Nesil IT Modeli
30 Mart 2026
GPU Kaynağına Anında Erişim: Yeni Nesil IT Modeli
Dijital dönüşümün hızlandığı günümüzde kurumların BT altyapılarından beklentileri her zamankinden daha yüksek. Veri miktarının hızla artması, yapay zeka uygulamalarının yaygınlaşması ve büyük veri analitiği gibi teknolojilerin iş süreçlerine entegre edilmesi, geleneksel işlem gücünün çoğu zaman yetersiz kalmasına neden oluyor. Özellikle yüksek işlem gücü gerektiren iş yükleri, kurumların altyapı stratejilerini yeniden değerlendirmesine yol açıyor. Bu noktada grafik işlem birimleri (GPU) artık yalnızca grafik hesaplamaları için kullanılan donanımlar olmaktan çıktı. Günümüzde GPU’lar, yapay zeka, makine öğrenimi, veri analitiği, simülasyon ve yüksek performanslı hesaplama (HPC) gibi alanların temel bileşenlerinden biri haline geldi. Ancak GPU altyapısını kurum içinde kurmak, yönetmek ve ölçeklendirmek her zaman kolay bir süreç değil. Yüksek maliyet, donanım yönetimi, kapasite planlama ve operasyonel süreçler gibi birçok faktör bu yatırımı karmaşık hale getirebiliyor. Tam da bu noktada yeni bir yaklaşım öne çıkıyor: GPU kaynağına anında erişim sağlayan yeni nesil IT modeli. GPU Neden Bu Kadar Kritik Hale Geldi? Geleneksel işlemciler (CPU) birçok iş yükü için yeterli performansı sağlayabilir. Ancak paralel işlem gerektiren modern uygulamalarda GPU’lar çok daha yüksek performans sunar. Özellikle veri yoğun uygulamalarda GPU mimarisi büyük avantaj sağlar. GPU’nun önem kazanmasının arkasında birkaç temel teknoloji trendi bulunur: Yapay zeka ve makine öğrenimi uygulamalarının yaygınlaşmasıBüyük veri analitiği projelerinin artmasıGörüntü işleme ve video analitiği uygulamalarıBilimsel hesaplamalar ve simülasyonlarGerçek zamanlı veri analizi ihtiyacı Bu iş yükleri çoğu zaman binlerce paralel hesaplama işlemi gerektirir. GPU mimarisi bu paralel işlem yapısını desteklediği için özellikle AI ve veri analitiği projelerinde kritik rol oynar. Ancak GPU altyapısını kurum içinde kurmak, birçok organizasyon için önemli zorluklar doğurur. Geleneksel GPU Altyapısının Zorlukları Birçok kurum GPU ihtiyacını karşılamak için doğrudan donanım yatırımı yapmayı tercih eder. Ancak bu yaklaşım her zaman verimli sonuçlar doğurmayabilir. Çünkü GPU altyapıları yüksek yatırım maliyetleri ve operasyonel süreçler gerektirir. Geleneksel GPU altyapısında kurumların karşılaştığı başlıca zorluklar şunlardır: Yüksek donanım maliyetleriKapasite planlama zorluklarıAltyapının yönetimi ve operasyonuSoğutma ve enerji gereksinimleriDonanımın hızlı şekilde eskimesi Bu tür yatırımlar genellikle yüksek başlangıç maliyetleri ve uzun satın alma süreçleri gerektirir. Ayrıca GPU kaynakları çoğu zaman belirli projeler için kullanılır ve proje tamamlandıktan sonra kaynaklar atıl kalabilir. Bu nedenle kurumlar artık GPU yatırımlarını farklı bir perspektiften değerlendirmeye başlamıştır. Yeni Nesil IT Modeli: GPU Kaynağına Anında Erişim Yeni nesil IT yaklaşımında kurumlar ihtiyaç duydukları kaynakları önceden satın almak yerine ihtiyaç anında kullanmayı tercih eder. Bu modelde GPU kaynakları, fiziksel donanım yatırımı yapılmadan hizmet olarak sunulabilir. Bu yaklaşım kurumlara önemli avantajlar sağlar. Özellikle proje bazlı veya değişken iş yüklerine sahip organizasyonlar için GPU kaynaklarına hızlı erişim kritik bir faktör haline gelir. Bu modelin öne çıkan özellikleri arasında şunlar bulunur: GPU kaynaklarına hızlı erişimİhtiyaç kadar kullanımKapasitenin anlık olarak artırılabilmesiDonanım yönetimi gerektirmemesiAltyapı yatırımı yapmadan yüksek işlem gücüne ulaşabilme Bu sayede kurumlar, altyapı yatırımı yerine iş sonuçlarına odaklanabilir. GPU Kaynağı Hangi İş Yükleri İçin Kullanılır? GPU teknolojileri yalnızca teknoloji şirketlerinin kullandığı özel çözümler değildir. Günümüzde birçok farklı sektör GPU tabanlı işlem gücünden faydalanmaktadır. Özellikle aşağıdaki alanlarda GPU kullanımı hızla artmaktadır: Yapay zeka ve makine öğrenimi modellerinin eğitimiBüyük veri analitiği ve veri işleme süreçleriGörüntü ve video analitiği uygulamalarıFinansal modelleme ve risk analiziBilimsel simülasyonlar ve mühendislik hesaplamaları3D render ve tasarım uygulamaları Bu tür iş yükleri genellikle yüksek işlem gücü gerektirir ve GPU mimarisi bu ihtiyacı en verimli şekilde karşılar. Ancak her kurumun bu tür altyapıları kuracak teknik kapasitesi veya bütçesi bulunmayabilir. GPU Kaynağının Hizmet Olarak Sunulması Modern BT yaklaşımlarında GPU kaynakları artık yalnızca fiziksel donanım olarak değil, hizmet modeli içerisinde sunulmaktadır. Bu modelde kurumlar GPU kaynaklarını ihtiyaç duydukları anda kullanabilir ve iş yükleri tamamlandığında bu kaynakları serbest bırakabilir. Bu yaklaşım kurumlara önemli operasyonel avantajlar sağlar: Altyapı kurulum süresi ortadan kalkarDonanım satın alma süreçleri azalırKapasite planlama daha esnek hale gelirOperasyonel yük azalır Böylece BT ekipleri donanım yönetimi yerine uygulama ve iş süreçlerine odaklanabilir. GPU Kaynaklarının Ölçeklenebilirliği GPU tabanlı iş yüklerinin önemli özelliklerinden biri, işlem ihtiyacının zaman içerisinde büyük değişkenlik gösterebilmesidir. Bir makine öğrenimi modeli eğitilirken yoğun GPU gücüne ihtiyaç duyulabilir, ancak model eğitimi tamamlandıktan sonra bu kaynaklar kullanılmayabilir. Yeni nesil GPU erişim modeli bu değişkenliği yönetebilmek için esnek ölçeklenebilirlik sunar. Bu modelde kurumlar: GPU kapasitesini ihtiyaç anında artırabilirİş yükleri azaldığında kaynakları azaltabilirProje bazlı kullanım gerçekleştirebilirAltyapıyı büyütmek için yeni donanım yatırımı yapmak zorunda kalmaz Bu esneklik, özellikle AI projeleri ve veri analitiği çalışmalarında büyük avantaj sağlar. Kurumlar İçin Stratejik Bir Avantaj GPU kaynaklarına hızlı erişim yalnızca teknik bir avantaj değil, aynı zamanda stratejik bir rekabet avantajıdır. Çünkü günümüzde veri analitiği ve yapay zeka projeleri kurumların rekabet gücünü doğrudan etkileyebilir. GPU kaynaklarına erişim sayesinde kurumlar: AI projelerini daha hızlı geliştirebilirVeri analitiği süreçlerini hızlandırabilirÜrün geliştirme süreçlerini optimize edebilirBüyük veri projelerini daha verimli şekilde yürütebilir Bu durum özellikle veri odaklı iş modellerine sahip kurumlar için kritik hale gelmiştir. Yeni Nesil IT Altyapılarında GPU’nun Rolü Geleceğin BT altyapıları giderek daha esnek, ölçeklenebilir ve hizmet odaklı hale geliyor. Kurumlar artık yalnızca donanım satın alarak altyapı kurmak yerine, ihtiyaç duydukları kaynaklara hızlı erişim sağlayan modelleri tercih ediyor. GPU erişim modeli bu dönüşümün önemli bir parçasıdır. Özellikle yapay zeka ve veri analitiği alanlarında çalışan kurumlar için GPU kaynaklarına erişim, inovasyon hızını doğrudan etkileyebilir. Yeni nesil BT yaklaşımı şu prensiplere dayanır: Kaynakların ihtiyaç anında sağlanmasıAltyapının esnek şekilde ölçeklenebilmesiOperasyonel süreçlerin sadeleştirilmesiYüksek performanslı işlem gücüne hızlı erişim Bu yaklaşım sayesinde kurumlar teknolojiyi yalnızca bir altyapı bileşeni olarak değil, iş stratejilerini destekleyen bir güç olarak kullanabilir. Yapay zeka, veri analitiği ve yüksek performanslı hesaplama gerektiren uygulamalar, GPU teknolojilerini kurumların BT stratejisinde merkezi bir konuma taşıyor. Ancak GPU altyapısını geleneksel yöntemlerle kurmak ve yönetmek her kurum için kolay bir süreç değildir. Bu nedenle GPU kaynaklarına anında erişim sağlayan yeni nesil IT modeli, kurumların yüksek işlem gücüne hızlı ve esnek şekilde ulaşmasını sağlayan önemli bir yaklaşım haline gelmiştir. Bu model sayesinde organizasyonlar: Yüksek işlem gücüne hızlı erişebilirAltyapı yatırımlarını optimize edebilirOperasyonel süreçleri sadeleştirebilirİnovasyon süreçlerini hızlandırabilir Dijital dönüşüm çağında rekabet avantajı elde etmek isteyen kurumlar için GPU erişim modeli, modern IT stratejisinin önemli bileşenlerinden biri olarak öne çıkmaktadır.
Bulut Hizmetleri ve Yönetimi
Kurumsal Bulutta En Çok Yanlış Anlaşılan Kavram: Esneklik
19 Ocak 2026
Kurumsal Bulutta En Çok Yanlış Anlaşılan Kavram: Esneklik
“İstediğim an büyürüm, istediğim an küçülürüm” demek mi? Kurumsal bulut denince ilk akla gelen avantajların başında “esneklik” geliyor. Neredeyse her bulut sunumunda, her teklif metninde ve her strateji dokümanında bu kelime mutlaka yer alıyor: Esnek altyapı, esnek maliyet, esnek kaynak, esnek büyüme… Ancak ilginç olan şu ki bu kavram ne kadar popülerse, o kadar da yanlış anlaşılmaya müsait. Çünkü esneklik çoğu zaman “sınırsızlık” ile karıştırılıyor. Buluta geçince her şeyin bir anda sonsuz kapasiteye kavuşacağı, ihtiyaç olduğunda otomatik büyüyüp küçüleceği ve bunun da doğal olarak maliyeti düşüreceği düşünülüyor. Oysa kurumsal dünyada esneklik, tek başına bir “avantaj” değil; doğru yönetildiğinde avantaj üreten bir yetkinliktir. Bu yazıda Bulutpark perspektifiyle esnekliğin gerçekte ne anlama geldiğini, neden yanlış anlaşıldığını, plansız esnekliğin kurumlara nasıl maliyet ve risk olarak döndüğünü ve en önemlisi “kontrollü esneklik” yaklaşımının nasıl kurgulanması gerektiğini anlatacağız. 1) Neden “Esneklik” bu kadar yanlış anlaşılıyor? Bulut geçişi çoğu kurumda büyük bir beklenti yaratır. On-prem dünyada uzun süren satın alma süreçleri, kapasite yetersizlikleri ve büyüme kısıtları, kurumları doğal olarak “hız” arayışına iter. Bulut ise bu hızın en güçlü karşılığıdır. Yeni bir ortam açmak, yeni bir kaynak sağlamak ya da kapasiteyi artırmak çok daha kısa sürede yapılabilir. Ancak tam da bu kolaylık, esnekliğin yanlış yorumlanmasına yol açar. Çünkü “kolay yapılabilen” şeyler, bir süre sonra “kontrol edilmeden yapılan” şeylere dönüşebilir. Kurumlar, “nasıl olsa büyüyebiliyoruz” düşüncesiyle planlamayı geri plana atarsa, esneklik avantajı kısa sürede yük halini alır. Bu yanlış anlaşılmanın temelinde 3 yaygın algı var: • Esneklik = Sınırsız kaynak • Esneklik = Dilediğim an her şeyi değiştirmek • Esneklik = Otomatik maliyet avantajı Gerçekte ise esneklik bunların hiçbiri değildir. Esneklik; iş ihtiyacına göre doğru kaynağı doğru zamanda sağlayabilmek ve ihtiyaç bittiğinde geri çekebilmek demektir. Yani esneklik, bir “serbestlik” değil, bir “yönetilebilir hareket alanı”dır. 2) Esneklik ≠ SınırsızlıkBulutta sınırsızlık değil, ölçeklenebilirlik vardır. Kurumsal bulutta en kritik fark şu cümlede saklıdır: Esneklik sınırsızlık değildir. Bulut ortamlarında kaynak artırmak kolaydır; bu doğru. Ancak bu kolaylık “her zaman artırmalıyım” anlamına gelmez. Kurumsal yapılar, özellikle kritik uygulamalar söz konusu olduğunda, büyümeyi bir plan çerçevesinde yönetmek zorundadır. Esneklikten doğru faydalanmak için şu ayrımı net yapmak gerekir: Sınırsızlık: Her şeyi istediğin kadar büyüt, kural yok, limit yok.Ölçeklenebilirlik: İhtiyaca göre büyü, ihtiyaca göre küçül, kontrollü yönet. Bulutun sunduğu değer, kurumlara “her şeyi sınırsızca büyütme” özgürlüğü değil; kısıtları ortadan kaldırmadan, kısıtlarla daha akıllı çalışabilme imkânıdır. Bu yüzden kurumsal bulutta esneklik, sadece “büyümek” değildir. Küçülmek, optimize etmek, kaynakları doğru yere yönlendirmek de esnekliğin parçasıdır. Bir yapı çok büyüyebiliyorsa ama küçülemiyorsa, o yapı esnek değil; maliyet üretendir. 3) Plansız esnekliğin maliyeti: “Kontrolsüz bulut” en pahalı buluttur Buluta geçtikten sonra sık duyulan cümlelerden biri şudur: “Biz bulutta maliyet düşer diye düşündük ama faturalar arttı.” Aslında bu durum bulutun pahalı olmasından değil, çoğu zaman “esnekliğin plansız kullanılmasından” kaynaklanır. Plansız esneklik kurumlara üç yönden zarar verir: maliyet, karmaşıklık ve güvenlik. Maliyet tarafındaki yaygın sorun Bulutta en pahalı kaynak, “kullanılmayan ama çalışan” kaynaktır. Çünkü bulut ortamları, açtığınız kaynakları kapatmadığınız sürece ücret üretmeye devam eder. Test ortamları, geçici projeler, unutulmuş VM’ler ve gereğinden büyük seçilmiş sistemler zamanla birikir. Kurumlarda en sık karşılaşılan israf örnekleri şunlardır: Projesi biten ama kapatılmayan sunucularYüksek CPU/RAM seçilip düşük kullanımda çalışan makinelerGereksiz yüksek disk performans seviyeleriKullanılmayan yedekleme kopyaları veya saklama süreleri“Şimdilik dursun” diye açık kalan ortamlar Karmaşıklık tarafındaki sorun Plansız büyüme beraberinde karmaşıklığı getirir. Esnek şekilde açılan ortamlar standart dışı oluşturulursa, bir süre sonra yönetmek zorlaşır. Operasyon ekipleri için sistemleri takip etmek, envanteri güncel tutmak, kaynakların hangi iş için kullanıldığını anlamak ciddi bir yük halini alır. Güvenlik tarafındaki kritik risk En tehlikeli durum ise “görünmeyen sistemler”dir. Unutulan veya standart dışında açılan sunucular çoğu zaman güncellenmez, doğru güvenlik politikaları uygulanmaz, erişim kontrolleri zayıf kalır. Bu da kurumun saldırı yüzeyini büyütür. Kısacası: Bulutta kontrol yoksa, esneklik avantaj değil risk üretir. 4) Teknik ve finansal denge: Esnek ama kontrollü nasıl olunur? Kurumsal bulutun gerçek başarısı, teknik ihtiyaçlarla finansal disiplini aynı anda yönetebilmektir. Bir kurum için amaç sadece hızlı büyümek değil; gerektiğinde hızlı büyürken, gereksiz tüketimi de engelleyebilmektir. Bu dengenin temelini oluşturan yaklaşım “planlı esneklik”tir. Planlı esneklik; büyümeyi kurallara bağlar, standartlar oluşturur ve kontrol mekanizmalarını devreye sokar. Kurumsal bulutta planlı esnekliği destekleyen ana bileşenler şunlardır: Doğru kapasite planlama (ortalama yük, pik yük, büyüme senaryosu)Standart şablonlar (kurum için ideal VM boyutları, hazır yapılandırmalar)Politika tabanlı yönetim (kim ne açar, ne zaman kapanır, hangi güvenlik zorunlu)Sürekli izleme ve optimizasyon (performans/maliyet takibi ve iyileştirme) Buradaki kritik nokta şu: Esneklik, planlama ihtiyacını ortadan kaldırmaz. Tam tersine, planlamayı daha akıllı hale getirir. Çünkü “hızlı büyüyebilmek” için bile önce “neye göre büyüyeceğini” bilmek gerekir. 5) Esnekliği yönetmek: Kurumsal esneklik aslında ne işe yarar? Kurumsal esneklik, “sunucu açabiliyorum” demek değildir. Kurumsal esneklik, iş süreçlerine dokunan bir fayda üretmelidir. Bu fayda genelde dört alanda kendini gösterir: 1) Operasyonel esneklik Yeni projeler hızla devreye alınır. Yeni uygulamalar için ortam hazırlama süresi kısalır. BT ekipleri, iş birimlerinin taleplerine daha hızlı yanıt verebilir. 2) Güvenlik esnekliği Esnek bir yapı güvenliği dışlamaz. Tam tersine güvenliği esnekliğin içinde tasarlar. Erişim kontrolleri, loglama, izleme ve politikalar bulut yapısının doğal parçası olur. 3) Finansal esneklik Bulutun değer önerisi “kullandığın kadar öde” yaklaşımıdır. Ancak bunun avantaj olması için maliyetin görünür olması gerekir. Departman bazlı raporlama, proje bazlı kaynak takibi ve optimizasyon mekanizmaları devreye girmelidir. 4) İş sürekliliği ve felaket kurtarma esnekliği Kurumsal dünyada en kritik esneklik, “bir problem olduğunda devam edebilme” kabiliyetidir. Esneklik; yedekleme, replikasyon, hızlı geri dönüş ve kesintisiz çalışma senaryolarıyla gerçek değer üretir. 6) Gerçek hayat örneği: Esneklik yanlış yönetilirse ne olur? Basit bir örnek düşünelim. Bir kurum yeni bir proje başlatıyor ve hızlı bir şekilde 8–10 sunucuya ihtiyaç duyuyor. Bulut ortamında bu sunucular hızla açılıyor. Bu noktaya kadar her şey iyi görünüyor. Ancak proje bittikten sonra sistemler kapatılmıyor. Test ortamları üretimde kalıyor. Kullanıcılar değişiyor. Erişimler güncellenmiyor. Sunucuların bazıları hiç kullanılmadığı halde kaynak tüketmeye devam ediyor. Bir süre sonra BT ekibi şu sorunlarla karşılaşıyor: Kim, hangi sunucuyu neden açmış belli değilSistemler büyüdükçe yönetim zorlaşıyorMaliyetler öngörülemez hale geliyorGüvenlik açıkları oluşuyorBulut “pahalı ve karmaşık” algısı oluşuyor. Oysa doğru esneklik yaklaşımı, en baştan şu kontrol mekanizmalarını çalıştırır: Standart şablonlarla açılışKaynakların etiketlenmesi (proje/departman/amaç)Otomatik kapanma veya yaşam döngüsü kurallarıYedekleme ve güvenlik politikalarının hazır gelmesiPeriyodik optimizasyon raporları İşte bu yüzden esneklik “hız” değil, aynı zamanda “disiplin” ister. 7) Bulutpark yaklaşımı: Esnekliği avantaj haline getiren şey “yönetilebilirlik” Bulutpark’ın yaklaşımı esnekliği tek bir kelimeyle özetler: Kontrollü Esneklik. Çünkü kurumsal dünyada ihtiyaç duyulan şey “her şeyi serbest bırakmak” değil; iş ihtiyaçlarını hızla karşılayıp aynı zamanda kontrolü kaybetmemektir. Bulutpark, kurumların bulut yolculuğunda esnekliği şu şekilde konumlandırır: İhtiyaca göre ölçeklenebilen altyapıStandart ve güvenli devreye alma süreçleriKaynak ve maliyet görünürlüğüPerformans ve süreklilik odaklı mimariYönetilebilir operasyon Bu yaklaşım, Bulutpark’ın sloganıyla birebir örtüşür: “Bulutun tüm gücü, yönetmenin en kolay yolu.” Çünkü kurumsal dünyada bulutun gücü gerçekten büyüktür. Fakat asıl değer, bu gücü “yönetilebilir” kılabilmektir. Yönetilebilir olmayan güç, bir süre sonra kurumun üzerine yük olur. Sonuç: Esneklik bir özellik değil, kurumsal bir olgunluk seviyesidir Kurumsal bulutta esneklik; sadece kaynak artırmak değildir. Esneklik, değişen ihtiyaçlara hızlı ve doğru yanıt verebilme, aynı zamanda gereksiz tüketimi engelleyebilme becerisidir. Doğru kurgulanırsa kurumlara rekabet avantajı kazandırır. Yanlış kurgulanırsa maliyetleri artırır, karmaşıklığı büyütür ve güvenlik risklerini yükseltir. Bu nedenle esnekliği şu cümleyle özetlemek doğru olur: Esnek olun… ama planlı olun. Hızlı olun… ama kontrollü olun. Bulutu kullanın… ama yönetin. Bulutpark, kurumlara bu noktada sadece altyapı sağlamaz; aynı zamanda esnekliği “kurumsal faydaya” dönüştüren yönetilebilir bir yaklaşım sunar. Çünkü sürdürülebilir bulut başarısı, yalnızca teknoloji ile değil; doğru yönetişim, doğru planlama ve doğru operasyonla mümkündür. “Bulutun tüm gücü, yönetmenin en kolay yolu.”
Bulut Hizmetleri ve Yönetimi
Bir Gün Sistemleriniz Hiçbir Şey Demeden “Tatile Çıkarsa”
19 Kasım 2025
Bir Gün Sistemleriniz Hiçbir Şey Demeden “Tatile Çıkarsa”
Pazartesi sabahı… Kahveler taze, ekip toplantıya hazırlanıyor. Bilgisayar açılıyor ve bir şeyler yolunda gitmiyor. CRM açılmıyor,ERP yanıt vermiyor,E-ticaret sitesi “HATA 503” veriyor. Tam o sırada satış ekibi arıyor: “Sistem yok, müşteriye teklif hazırlayamıyoruz!” Üstelik bu durum deprem, sel veya yangın gibi büyük afetlerden sonra değil. Basit bir elektrik kesintisi, bir çalışan hatası, bozulmuş bir disk ya da fidye yazılımı saldırısı… İş sürekliliğini bir anda tehdit etmeye yetiyor. “Bize Bir Şey Olmaz” Demek Artık Lüks Modern dünyada veriye birkaç dakika erişememek bile: Ciro kaybına,Operasyon kesintisine,Tedarik zinciri aksamasına,İtibar zedelenmesine sebep oluyor. Araştırmalar gösteriyor ki büyük çaplı veri kaybı yaşayan işletmelerin bir bölümü, olaydan sonraki iki yıl içinde faaliyetlerini tamamen durdurmak zorunda kalıyor. Bu yüzden soru şu: İşletmeniz beklenmeyeni karşılamaya gerçekten hazır mı? Backup ve DR Aynı Şey Değil Backup = Verilerin yedeğini saklamak. DR (Disaster Recovery) = Sistemlerinizi çalışır hâle getirmek. Yedekleriniz olabilir, ancak şu sorular kritik: Sistemleri ne kadar sürede açabilirsiniz?Kaç kullanıcı işlem yapamayacak?Operasyon ne kadar duracak?Müşteri kaybı ne olacak? Tam bu noktada BulutPark’ın DRaaS çözümleri devreye giriyor. BulutPark DRaaS: İşletmenizin Dijital Güvenlik Hava Yastığı Biz yalnızca veriyi saklamıyoruz. Tüm sistemlerinizi anlık olarak yansıtıyoruz (replication). Ana lokasyonda bir sorun oluşması durumunda: Dakikalar içinde farklı bir veri merkezinde çalışmaya devam edebiliyorsunuz. Müşterileriniz bunu fark bile etmiyor. Bu, dijital dünyada işletmelerin sahip olmak istediği en değerli avantajlardan biri. ✔ Düşük RPO → Minimum veri kaybı ✔ Düşük RTO → Minimum kesinti süresi ✔ Kontrollü kriz yönetimi ✔ Üst yönetimde güven kazanma Neden BulutPark DRaaS? 1. Tier III Altyapı Güvencesi Verileriniz, yüksek standartlı ve yedekli veri merkezlerinde korunur. 2. OPEX Modeliyle Düşük Maliyet İkinci bir fiziksel felaket kurtarma ortamı kurmanız gerekmez. Kullandığınız kadar ödersiniz. 3. KVKK ve Regülasyon Uyumu Verileriniz Türkiye sınırları içinde, mevzuata uygun şekilde saklanır. 4. Uzman Destek Ekibi Felaket anında yalnız bırakılmadan, deneyimli mühendislerimiz tarafından süreç uçtan uca yönetilir. Felaketlerin Zamanını Bilemeyiz… Ama Etkisini Sıfırlayabiliriz Sistemler arızalanabilir, donanımlar bozulabilir, tehditler ortaya çıkabilir. Bu, dijital iş dünyasının doğal bir parçası. Ancak etkilerini yönetmek ve operasyonları kesintisiz sürdürebilmek tamamen sizin elinizde. BulutPark DRaaS ile: ✔ Operasyon durmaz ✔ Müşteriler etkilenmez ✔ Riskler kontrol altına alınır ✔ Şirket geleceği korunur Felaket Planı, Felaket Gelmeden Yapılır İşletmenize uygun DRaaS senaryoları için bugün bizimle iletişime geçebilirsiniz. Unutmayın: En iyi felaket planı, henüz hiçbir şey olmadan yapılan plandır. BulutPark – Her Zaman Hazır. Her Zaman Yanınızda.